大多數網路詐騙仍然圍繞著一個核心目標:竊取你的密碼。我們已經訓練自己警惕虛假的登入頁面、可疑的連結以及要求我們「驗證」帳戶憑證的緊急郵件。

但針對微軟帳戶的新一輪攻擊手法有所不同。受害者登入的是真正的微軟網站,使用了合法的安全驗證,甚至成功完成了多重身份驗證——但攻擊者仍然能夠獲得存取權限。
這項技術被稱為 設備代碼釣魚它根本不會竊取你的密碼。相反,它會誘使你自行授予存取權限,而這完全是按照微軟自身的身份驗證系統的設計方式進行的。
快速連結
使用設備代碼登入真的很有用
你之前可能已經用過幾次了。
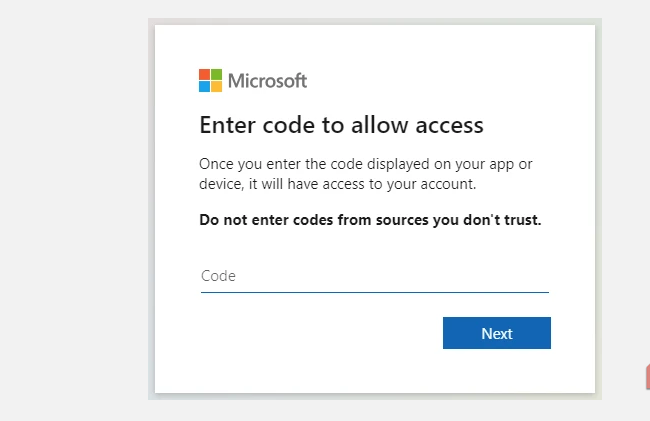
微軟和其他大型科技公司一樣,支持一種叫做…的東西 設備授權流程這也被稱為設備代碼登入。但更常見的情況是,在您的所有裝置上顯示相符的登入代碼,而不是顯示完整的登入頁面,您必須匹配或輸入該代碼才能完成登入程序。
這非常實用,尤其是在無法輕鬆顯示完整登入頁面的裝置上,或是連接功能受限的裝置時。例如,您可能在智慧電視或連接飯店房間電視時遇到這些圖示——這兩種情況都是很好的例子。
大多數情況下,這個過程完全安全,沒有任何危險。但一旦某個特定漏洞被利用,情況就完全不同了。
合法特徵也可能被用來對付你。
它利用了一個常見的假設
設備代碼登入非常便捷。然而,它也容易被利用,因為設備登入機制預設輸入代碼的人是發起登入請求的人。這正是流程存在安全漏洞的部分原因。
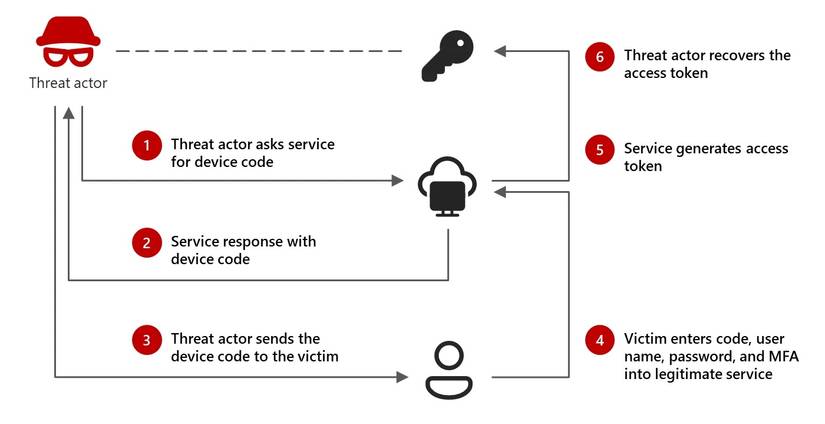
如果攻擊者知道您的電子郵件地址或其他已知聯絡資訊,他們就可以從自己的裝置發動登入要求,從而建立一個唯一的會話。然後,微軟(以及其他科技公司)會產生一個與該會話關聯的合法設備代幣。
事情到這裡就變得複雜了。攻擊者不會自己嘗試使用這段程式碼,而是會將其偽裝成其他進程直接發送給你,其中許多進程都採用了常見的網路釣魚手段:
- 安全警報稱有可疑活動
- 來自 Microsoft 365 的緊急通知
- 來自 Teams 或 IT 支援的訊息
- 商務或其他電子郵件要求
該請求會將您引導至微軟官方登入頁面,並指示您輸入提供的驗證碼以「保護」或「驗證」您的帳戶。這正是攻擊過程的下一個階段。您造訪的並非虛假登入頁面或精心設計的釣魚網站:這是一個真正的微軟登入頁面,身份驗證檢查也是真實的。
你像往常一樣提供設備驗證碼登錄,接受請求,並以為帳戶安全得到了保障。但實際上,你卻在這個過程中驗證了攻擊者的身份,並將帳戶密鑰拱手讓給了他們。
整個過程中,您的密碼始終不會被透露,但您卻直接交出了您的帳戶。
為什麼設備代碼登入詐騙如此有效?
一切都與傳統有關。
設備代碼登入詐騙最大的問題在於,它們超越了大多數傳統的網路釣魚手段。網路釣魚通常涉及複製的登入頁面、類似的登入頁面,或攔截憑證的系統。
雖然裝置代碼登入釣魚騙局繞過了所有這些限制,讓一切看起來合法合規,但它實際上並非如此——因為你實際上是在與微軟的身份驗證流程互動。整個騙局之所以奏效,是因為所有功能都完全正常,但對你而言略有不同而已。
那麼,攻擊者使用您的存取權杖能獲得什麼好處呢?
顯然,讓攻擊者獲得支持是一種糟糕的情況。
身份驗證完成後,微軟會頒發一個存取令牌,作為登入已驗證的臨時證明。實際上,系統會假定令牌持有者已確認其身份,因此無需重複請求憑證即可存取。
那麼答案就取決於攻擊者能從目標帳戶中獲得什麼實際利益。例如,如果你的 Outlook 帳戶成為攻擊目標,攻擊者可以存取你的電子郵件,進而存取與該位址關聯的其他服務(例如重設密碼、取得雙重認證代碼等)。
但是,如果您的 Teams 登入成為攻擊目標,攻擊者最終可能會進入您公司的 Teams 帳戶,並存取其中的資料。
那麼,如何保護自己免受設備代碼釣魚的侵害呢?
永無止境的警惕
歸根結底,抵禦基於程式碼的裝置登入攻擊的最佳方法是了解裝置登入的實際工作原理。即使只是對裝置登入流程有基本的了解,也能起到保護作用。 從這次網路釣魚攻擊….
簡而言之,裝置登入代碼只會在您自行在其他裝置上登入時顯示。微軟不會向您發送隨機代碼來保護您的帳戶,就像它永遠不會透過電子郵件向您索取密碼、確認雙重驗證 (2FA) 代碼等一樣。
這不僅僅是關乎微軟。任何公司,無論是科技公司還是其他公司,都不應該向您索取這些資訊。這是您的隱私,只屬於您個人。
大多數情況下,您可以遵循一些常見的安全規則來偵測網路釣魚詐騙:
- 切勿輸入透過電子郵件、聊天或簡訊發送的登入驗證碼。
- 處理意外身份驗證請求的方式與處理密碼請求的方式相同。
- 如果您收到未觸發的多重因素驗證提示,請立即拒絕。
- 定期檢查您的 Microsoft 登入活動,查看是否有不熟悉的應用程式或會話。
請記住,身份驗證碼是權限,而不是驗證步驟。如果流程沒有啟動,則表示是其他人啟動的。