網站不僅僅是一個獨立的應用程式。它由許多資料夾、目錄和頁面組成,其中包含針對特定任務或請求的說明和資訊。當您與網站互動時,您會被引導瀏覽一系列目錄。但並非所有目錄都對您可見;有些目錄是隱藏的。那麼,駭客如何識別隱藏目錄並利用它們來攻擊您的伺服器?查看 最佳 Web 應用程式防火牆服務,保護您的網站安全.
快速連結
什麼是目錄爆炸攻擊?
目錄爆破(也稱為目錄暴力破解)是一種用於尋找和識別網站上潛在隱藏目錄的 Web 應用程式技術。此方法旨在搜尋被遺忘或不安全的 Web 目錄,以查看它們是否容易受到攻擊。
指南爆炸是如何運作的?
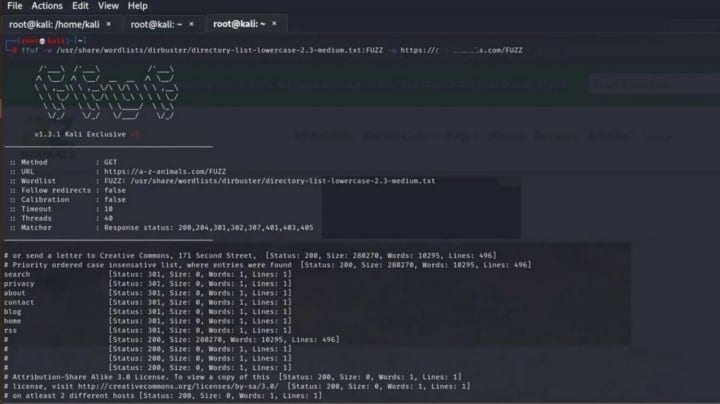
目錄爆炸是使用一組自動化工具和一組稱為單字清單的腳本來執行的。這些工具包括 Gobuster、Dirb、FFUF、Dirbuster 等。那麼目錄爆炸是如何運作的呢?
證據是什麼?
目錄是包含資訊的資料夾或檔案組。它用於組織訊息,並採用分層系統。 Web 應用程式由許多目錄和子目錄組成,這些目錄和子目錄用於儲存諸如靜態 HTML 檔案、servlet、CSS 和 JavaScript 檔案、外部程式庫、映像等資訊。
例如,如果您正在瀏覽某位作者的 DzTechs 個人資料頁面,則該頁面可能指向「www [dot]dztechy.com/author/author-name/page/2/」。原始網站或目錄的名稱為“www [dot]dztechy.com”,其中包含一個名為“/author/”的子目錄,用於儲存作者個人資料和作品。此子目錄下又包含一個子目錄,其中包含該作者的作品。再下一個子目錄則包含您目前正在檢視的頁碼。
目錄爆炸工具和單字列表
在網站上手動輸入數百個目錄名稱來搜尋潛在的隱藏目錄是一項耗時且低效的任務。因此,駭客會使用專門的工具和詞彙表來自動化目錄爆炸攻擊。這些自動化工具通常是多線程的,透過向詞彙表中的每個檔案名稱發出 HTTP 或 HTTPS 請求來運作。如果目錄名存在,則會記錄並顯示回應代碼和名稱。
目錄爆破或暴力破解工具只有在使用的詞彙表有效時才會有效。詞彙表,顧名思義,通常是一個 .txt 文件,其中包含數千個暴力破解工具可能掃描的潛在目錄和文件名。網路上有大量的詞彙表,許多目錄合併工具也自備詞彙表。
要強制瀏覽網站的目錄,您需要該網站的 URL 和潛在關鍵字清單。一些目錄轟炸工具提供速度、檔案格式等選項,或允許您指定目錄層級來掃描或隱藏特定關鍵字。查看 教你如何合法入侵的最佳網站.
如何保護您的網站免受目錄爆炸的影響



目錄爆炸或暴力攻擊本身並無害,因為它會列舉您網站上可能存在的隱藏目錄。駭客可能會在這些目錄中找到訊息,從而導致您的網站出現漏洞。如果您將原始程式碼或資料庫等敏感資訊儲存在未設定適當權限的目錄中,駭客可能會利用這一點。
任何人都可能面臨風險:甚至微軟的原始碼也已洩露!
目錄爆炸最常見的漏洞是目錄遍歷漏洞,又稱為路徑遍歷。此漏洞允許攻擊者存取他們通常無法在未經授權的情況下存取的檔案和目錄。利用目錄遍歷,攻擊者可以讀取 Web 應用程式中的任意文件,有時甚至可以重寫。他們透過將權限從使用者權限提升到管理員權限來實現此目的。
以下是一些保護您的網站免受目錄駭客攻擊漏洞的提示:
- 強制執行檔案和目錄權限。
- 始終驗證使用者輸入。
- 保持您的伺服器及其背後的基礎設施為最新狀態。
暴力目錄攻擊不僅能辨識你網站上的隱藏目錄,還能提供關於你網站結構的資訊——這些資訊對經驗豐富的駭客來說非常有用。查看 網路安全專業人員的最佳滲透測試工具.
證據爆炸與道德駭客
道德駭客會使用目錄爆炸工具來緩解漏洞,以免被網路犯罪分子發現。目錄爆炸攻擊在 Web 滲透測試的枚舉階段非常重要,它可以透過尋找和刪除 Web 服務上不應公開的資訊來提高網站安全性。您可以看到 駭客如何利用我們的技術來攻擊我們.