如今,兩步驟驗證 (2FA) 已成為新的安全黃金標準。我第一次遇到它是在我家銀行的網站上。當時,身為一個窮學生,我不明白為什麼它很重要。我現在還是個窮學生,但我明白了為什麼網路銀行服務需要兩步驟驗證。我仍然不明白的是,為什麼我的 Grammarly 帳戶堅持要使用它。

兩步驟驗證(2FA) 當你輸入使用者名稱和密碼時,卻突然收到一則可怕的訊息:「請輸入發送到[你的電子郵件地址]的代碼」。理論上,這相當於增加了一層安全保障。即使有人掌握了你的登入憑證,他們仍然需要存取你的電子郵件或手機。但實際上,兩步驟驗證對使用者來說比對駭客來說更危險。
快速連結
訪問過於複雜。
您不必在每次出行前檢查煞車。
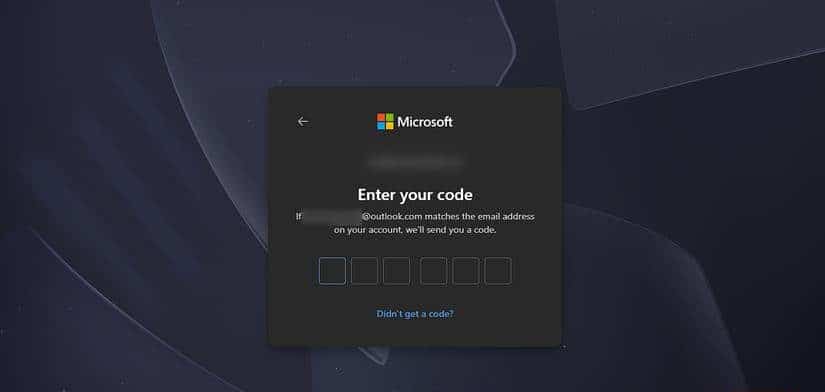
本質上,兩步驟驗證的全部目的是讓存取更加困難,沒錯,它確實有效——不僅對駭客有效,對我也有用。登入的人不是我而是某個駭客的可能性很小,但我卻成了被懲罰的人,只好費盡周折。現在我至少需要打開兩個視窗才能登入任何地方。首先是網站。然後是我的信箱,用來取得驗證碼。更糟的是,如果兩步驗證依賴於短信,我必須把手機放在手邊。
任何安全措施都存在著同樣的困境。每次出遊前檢查汽車煞車,就能防止其失靈。這很有道理:如果你不想煞車失靈,如果你想避免事故並延長汽車壽命,你應該每次都檢查汽車煞車。但沒有人這樣做,因為這不切實際。雙重身份驗證就是這樣。
使用VPN會讓情況變得更糟。我幾乎一直都在運行VPN。這意味著簡單的兩步驟驗證檢查點是「…這是同一個 IP 位址嗎?「它幾乎每次都讓我受益匪淺。使用VPN總是會破壞隱私,但如果沒有它,我就會陷入無休止的兌換碼循環。那麼,除了每次登入時都拿出郵箱或手機號碼外,還能做什麼呢?”
虛假的安全感
良好的習慣比不斷的重新驗證更重要。
顯然, 良好的電子郵件安全習慣 更不用說每次登入都要經歷各種繁瑣的手續。如果你擁有完善的品質保證體系,就無需進行嚴格的品質控制。如果你已經很負責地駕駛並定期更換煞車,就無需每次出行前都進行檢查;同樣的道理也適用於此。
我無數次嘗試在手機上登入我的Google帳戶,結果卻總是收到設備本身的驗證提示。如果有人拿到了我的手機,那就結束了——他們甚至不需要我的密碼。一封電子郵件或簡訊驗證碼就能給他們鑰匙。不過,透過簡訊進行的雙重身份驗證仍然很普遍。 SIM 卡交換是一種已知且活躍的威脅。透過簡訊進行雙重認證雖然方便,但安全性卻極度低。沒有哪個網站敢說你的帳號是被別人註冊的 更安全 透過簡訊添加雙重身份驗證。
不可靠
雙重認證建立在不穩定的交付方法之上。
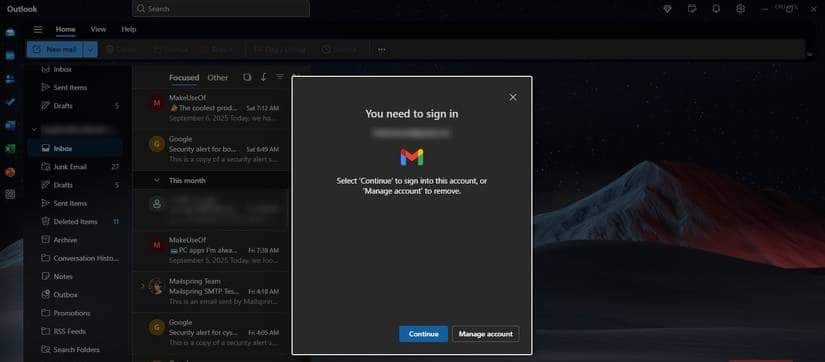



雖然雙重認證被認為是現代安全的基石,但它遠非可靠。我使用谷歌的體驗還不錯,但 Meta 的雙重認證不穩定,而微軟的則糟糕透頂(我稍後會談到這一點)。如果大型科技公司都無法掌握雙重認證,小型企業還有什麼希望?如果他們依賴第三方服務,當第三方服務發生故障時會發生什麼事——我們會突然失去數十個帳戶的存取權嗎?
我的服務提供者上週服務中斷了。我無法登入控制面板,因為簡訊驗證碼一直沒收到。使用基於簡訊的雙重認證,即使是最輕微的網路故障也會導致簡訊完全失效。
提供者將雙重認證視為可選的安全網,而非核心功能。這意味著他們不注重強大的備份機制。如果現在每個基於密碼的帳戶都需要雙重認證,那為什麼系統不能雙向運作呢?僅使用手機或電子郵件設定的帳戶也應該需要備用密碼。因為一旦雙重認證出錯——這種情況經常發生——你就麻煩了。
收件匣混亂和隱私
代幣有隱性成本。
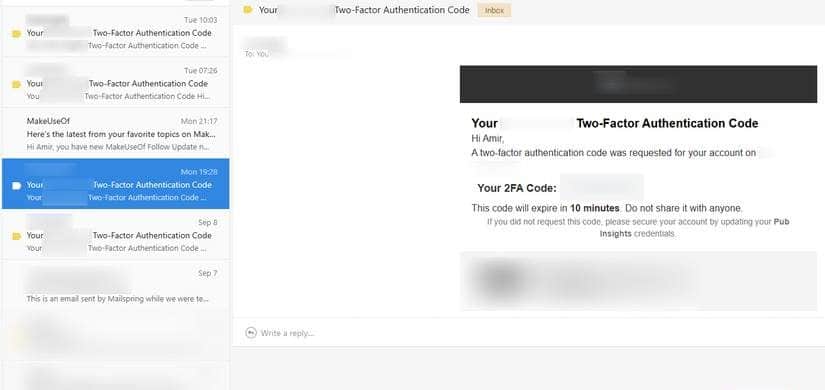
每次登入嘗試都會收到一封我從未要求過的電子郵件或其他簡訊。雙重身份驗證讓這種情況不可避免。我常常把自己的信箱或電話號碼透露給那些我不想透露的公司。還記得以前只用使用者名稱和密碼就能註冊嗎?那時候,你必須確認密碼;現在,你只需要確認信箱。密碼已經過時了。
還有一個更深層的隱私問題。當我的電子郵件提供者處理雙重認證碼時,它實際上會監控每一次登入嘗試。 Gmail 知道我何時嘗試登入 PayPal。我不想讓 Gmail 知道這一點。
透過簡訊啟用兩步驟驗證比你想像的更糟糕我的電信公司已經知道我的號碼和位置,現在還能知道我什麼時候使用了哪些應用程式。雖然他們不會用這些代碼幫我登錄,但這真的很不安。
即使你不太在意隱私,你肯定想要安心。我不想把我的電話號碼透露給每個我註冊的網站,然後被煩人的行銷訊息轟炸。我也不想為了支付短代碼而回覆「停止」並為此付費。
我真的很珍惜乾淨的收件匣,尤其是我的 iPhone 簡訊。這就是我喜歡 iOS 26 的原因——因為它終於把垃圾資料夾功能帶到了 iPhone 上。但最糟糕的情況是,這項服務會使用同一個號碼進行兩步驟驗證和垃圾郵件處理。如果你封鎖了一個號碼,你就會被鎖在帳戶之外。這真是個完美的解決方案!
永久關閉
我還沒有從失去 Outlook 帳戶的痛苦中走出來。
無法存取備份電子郵件、手機或裝置可能會導致你永久無法存取重要帳戶,而且恢復過程極其困難。我曾經在微軟經歷過這樣的惡夢,一年多過去了,我仍然為此付出代價。
我有一個 Outlook 郵箱地址,關聯著我的大學和工作單位。所有重要的帳戶——Asana、Slack、CMS、公司網站、LinkedIn、我的大學儀表板、我的 VPN——都連接到這個地址。
我只是想把論文草稿寄給我的教授。但 Outlook 另有打算——它強迫我重新驗證身分。沒問題。我輸入了郵箱和密碼,但這還不夠。一個兩步驟驗證碼被送到了我的備用信箱。不幸的是,備用郵箱是另一個同樣需要兩步驟驗證的 Outlook 信箱。
我的備用郵箱是我的雅虎帳戶。你肯定猜到發生了什麼事。整個系統像多米諾骨牌一樣崩潰了。時間和耐心都用完了,我點擊了「重設密碼」。我正確回答了兩個安全問題,卻被告知我的帳戶「因可疑活動而被凍結」。
當我重新獲得我的備用雅虎和 Outlook 帳戶存取權限時,主帳戶已經失效了。微軟的復原系統需要我最近的郵件主題(沒問題)、最近的聯絡人(也沒問題)以及我登入時的國家(不可能——我一直使用 VPN)。我猜錯了國家。微軟的回應是剝奪了我重試的權限。我的帳戶被永久鎖定了。
我必須四處奔波,更改我的郵箱地址,向教授和同事解釋,並為造成的混亂道歉。有些服務仍然不允許我在沒有這個 Outlook 位址的情況下更新登入資訊。如果我註銷,這些帳戶將永遠消失。
是的,我的安全習慣不太好。我不應該用 Outlook 作為 Outlook 的備份。我應該更頻繁地檢查備份。但這種懲罰太嚴厲了。安全性應該保護用戶,而不是讓他們被自己的帳號綁架。然而,雙重身分驗證卻把我拒於門外。到了 2 年,客服真的不再是選擇。取而代之的是人工智慧聊天機器人。
治療比疾病更糟
綜上所述,我理解為什麼雙重認證 (2FA) 被認為是防範未經授權存取的屏障,但事實證明,它在實際應用中弊大於利。訪問過於複雜,代碼交付不可靠,收件匣混亂且存在隱私洩露的風險,還有可能導致可怕的永久關機——這層額外的安全保障真的得不償失嗎?