Windows 安全啟動功能有一個特定的截止日期,預計在 2026 年年中到來,這可能會對您產生影響。 Windows 載入之前,安全啟動功能會檢查系統啟動程序。但要做到這一點,它依賴加密證書,不幸的是,許多舊的安全啟動證書將於 2026 年 6 月到期。

這意味著未能及時遷移的系統可能無法接受未來的啟動級更新。在那些未來韌體或安全性更新依賴於最新安全啟動證書的電腦上,某些設備可能根本無法啟動。微軟已經開始推出新的證書,所以無需驚慌。但是,了解其工作原理至關重要,以避免任何意外情況的發生。
快速連結
安全啟動憑證在 Windows 啟動過程中扮演什麼角色?
決定電腦是否可以啟動的信任系統

在驅動程式和防毒軟體啟動之前,安全啟動就開始工作了。每次啟動電腦時,系統韌體都會使用直接儲存在 UEFI 韌體中的一組受信任證書,來驗證關鍵啟動元件(最重要的 Windows 啟動管理器)是否已由受信任的機構簽署。如果無法使用受信任的憑證驗證簽名,則啟動程序會立即終止。
此驗證是信任鏈中的關鍵步驟。微軟的私鑰對 Windows 啟動元件進行簽名,對應的憑證儲存在韌體的依賴簽名資料庫 (DB) 中。這些憑證定義了受信任的引導程式。金鑰交換資料庫 (KEK) 透過維護控制資料庫更新權限的證書,確保只有受信任的實體才能修改授權的引導程式。
關鍵在於安全啟動憑證都有過期日期。過期後,電腦韌體將無法再依賴這些過期憑證作為可信錨點。這是一種精心設計的安全機制,旨在限制長期暴露於已洩露或過時的簽署金鑰的風險。
即將過期的證書
Windows 十多年來一直依賴的舊版微軟簽署金鑰
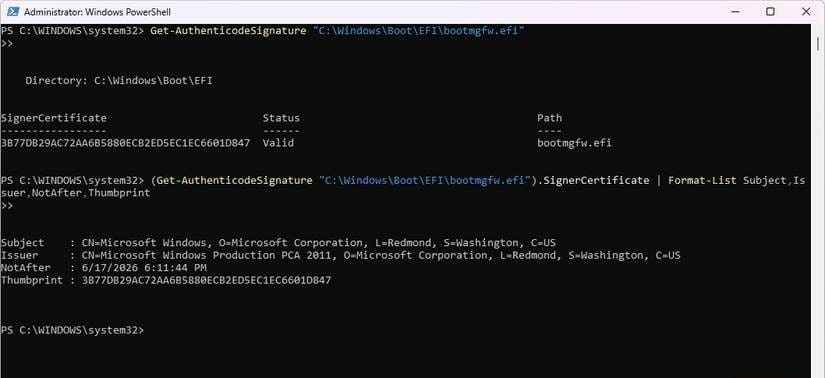
許多受影響的證書創建於 2011 年,將於 2026 年到期。以下證書將停用並取代:
| 過期窗口 | 該證書正在逐步取消。 | 替代證書 | 此證書控制什麼? |
|---|---|---|---|
| يونيو2026 | 微軟公司 KEK CA 2011 | 微軟公司 KEK CA 2023 | 它授權對安全啟動信任資料庫進行更新。 |
| يونيو2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 和 Microsoft Option ROM UEFI CA 2023 | 它允許運行引導程式、驅動程式和可選的 ROM。 |
| 2026年XNUMX月 | Microsoft Windows 生產 PCA 2011 | Windows UEFI CA 2023 | 對 Windows 啟動管理器和核心啟動元件進行簽名 |
自 Windows 8 以來,這三個憑證一直是 Windows 電腦安全啟動的核心。為了提高安全性,Microsoft UEFI CA 2011 將被兩個新憑證取代。雖然您可能不會認為所有未使用最新憑證的系統都會突然失效,但它們可能會被排除在未來的安全啟動更新或保護之外。
您可以透過執行以下 PowerShell 命令來查看電腦上的目前憑證: (Get-AuthenticodeSignature “C:\Windows\Boot\EFI\bootmgfw.efi”)SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



為什麼受影響的電腦在更新後可能無法啟動?
證書轉移和吊銷如何破壞新創公司的信任?
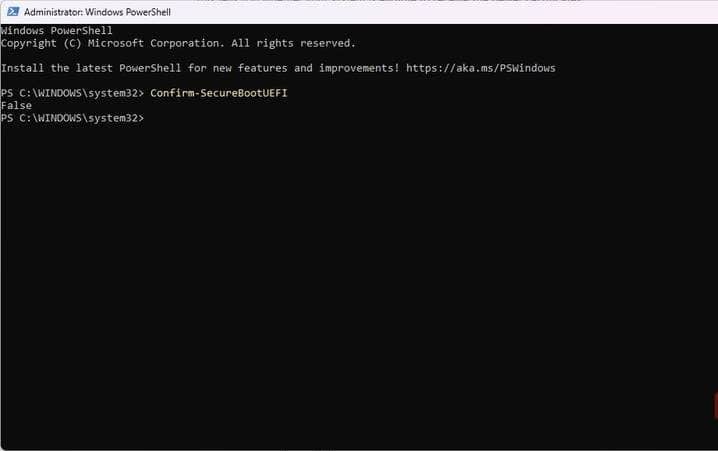
您的憑證過期當天不太可能出現安全啟動失敗。但是,韌體更新或安全性更新可能會影響電腦信任的內容,在這種情況下,可能會發生故障。此現像是在更新後觀察到的。 微軟的回應 BlackLotus UEFI 啟動套件允許惡意引導程式即使在啟用了安全啟動的系統上也能運作。
微軟針對此漏洞發布的修補程式並不足以解決問題。為了進行更徹底的調查,微軟開始停用存在漏洞的啟動元件,並收緊了安全啟動要求。
最新的 2023 版憑證對於未來的安全啟動保護和撤銷至關重要。實際上,這意味著即使您的電腦看起來運作正常,如果更新需要信任它沒有的新證書,安全啟動也可能會阻止啟動。 到了這個階段,您可能只剩下幾種退款方式了。.
微軟如何將電腦遷移到最新的安全啟動證書
自動更新、資格規則以及為何某些設備會被跳過
微軟已開始分階段推廣,預計將於 2026 年前完成,首先面向其所謂的「高信任」系統。這些系統擁有最新的韌體、穩定的更新歷史記錄,並且已啟用安全啟動。符合條件的系統將透過 Windows 更新接收新的認證,但只能將其與系統韌體一起安裝。
使用 UEFI 安全啟動的 Windows 虛擬機器 (VM) 通常依賴與實體機器相同的信任模型,並透過相同的流程獲得認證。這包括執行 Hyper-V 和 Azure 的虛擬機器。任何不接受最新認證的虛擬機器都將面臨與實體機相同的命運。
針對 2026 年發布的 Windows 更新 KB5074109 和 KB5073455 已開始部署這些憑證。但是,由於韌體限制,某些設備上可能只能透過手動操作完成部署。
您可以在 PowerShell 中執行此命令,它將確認該值是否為非零值。 可用更新 您的電腦符合接收憑證更新的條件: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
您現在採取了哪些措施來確保您的電腦在 2026 年仍然可以正常運作?
現在您需要做兩件重要的事情:確保已啟用安全啟動,並確保您的系統韌體是最新的。 Windows 系統資訊工具可以顯示安全啟動是否已啟用。但是,任何韌體更新都應該來自您的電腦製造商或管理虛擬化韌體的平台。
如果您的系統符合條件,更新通常會在背景靜默進行。您應該特別注意具有雙啟動設定或仍保留舊啟動過程的計算機,因為它們不太可能收到自動部署。您可能需要存取以下註冊路徑: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\SecureBoot 並設定註冊值 可用更新 取一個非零值。 您不妨考慮使用更安全的編輯器來修改登錄值。.