藍牙智慧手錶已成為我們日常生活中許多任務不可或缺的一部分,它讓我們能夠輕鬆存取通知、追蹤健身情況,甚至撥打電話,所有這些都只需佩戴在手腕上即可完成。隨著這些穿戴式裝置的不斷發展,解決某些隱私和資料保護問題至關重要。
您可能想知道智慧手錶是否容易受到駭客攻擊。是的,藍牙智慧手錶可能會被駭客入侵,從而可能洩露您的個人資訊。駭客可以利用這些資訊竊取您的個人數據,例如密碼、聯絡人和通話記錄。他們還可以利用這些資訊監視您,或控制與其連接的手機或電腦。
在本文中,我們將探討如何保護您的藍牙智慧手錶免於駭客攻擊。我們將分析藍牙智慧手錶面臨的風險,並提供一些可遵循的技巧,以確保其安全。查看 智慧手錶可能存在安全風險的原因.
快速連結
藍牙智慧手錶如何運作?
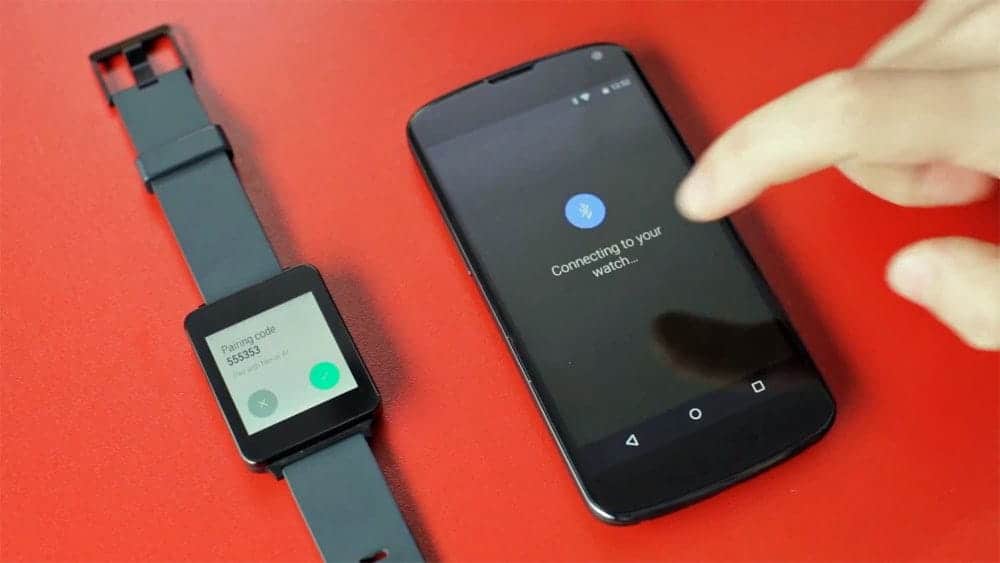
藍牙智慧手錶透過低功耗藍牙 (BLE) 技術連接到您的智慧型手機,該技術使用與常規藍牙相同的頻寬,但使用不同的通道傳輸資料。具體來說,它使用 40 個頻道,頻率範圍為 2300 MHz 至 2.4835 MHz。
常規藍牙和低功耗藍牙 (BLE) 的主要區別在於,前者功耗遠低於標準協議,這一點從其名稱就可以看出來。基於 BLE 的裝置(此處指智慧手錶)透過發送稱為信標的資料包進行通訊。
這些訊號會向範圍內的裝置宣告您的智慧手錶的存在。監聽這些訊號的裝置(在本例中是您的智慧型手機)會傳送一個包含「掃描」請求的封包進行回應。然後,智慧手錶會發送更多數據來回應「掃描」請求。
智慧型手錶和智慧型手機之間的資料組織方式由通用屬性設定檔 (GATT) 決定。 GATT 包含設備功能、功能和服務的列表,這些功能、功能和服務允許監聽設備確定廣告設備的功能以及如何觸發各種操作。如果攻擊者能夠攔截廣告設備的訊號,他們還可以檢查 GATT 文件中的信息,然後對其進行策略性濫用。
常見的安全威脅和漏洞
藍牙智慧手錶面臨許多威脅和漏洞。以下是一些常見的攻擊:



- 惡意應用智慧手錶的核心在於其豐富的應用使用。智慧手錶上的應用程式負責決定其運作方式。應用程式與智慧手錶之間建立了主從關係。智慧型手錶信任並執行控制應用程式發送的所有命令。如果攻擊者入侵該應用程式並注入惡意程式碼,他們就有可能操縱智慧手錶的資料和功能。
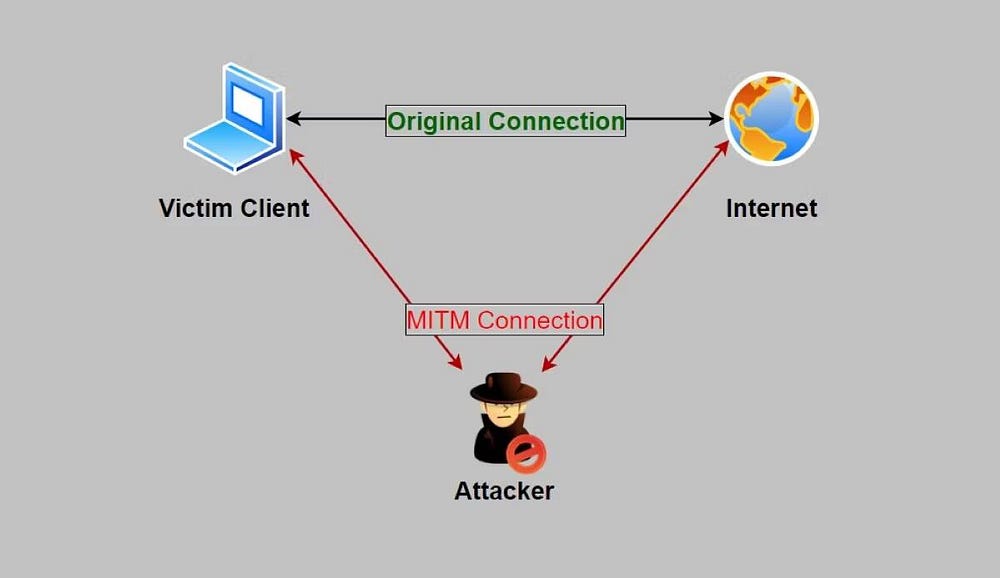
- 中間人(MITM)攻擊廉價的智慧手錶通常不會對手機和智慧手錶之間交換的資料實施任何形式的加密,這使得攻擊者更容易進行中間人 (MITM) 攻擊並攔截資料和檢查資訊。
- 此外,一旦攻擊者掌握了智慧手錶某些功能的使用方法,他們就能向智慧手錶發送惡意資料包進行操控。例如,攻擊者可以輕鬆更改智慧手錶的日期和時間,甚至更糟的是,強制進行韌體更新。
- 韌體安全漏洞韌體是一種低階、不可更改的軟體,負責確保您的智慧手錶正常運作。它控制著智慧手錶上的一切。有時,韌體中可能存在安全漏洞,這些漏洞可能會被利用造成大規模破壞。
你如何保護自己
購買智慧手錶前,請務必對其安全歷史記錄、安全應用程式和其他功能進行徹底研究。避免購買不合格的智慧手錶,如果購買到,請盡量在外出時保持智慧手錶未配對狀態。除了上述這些做法外,以下是一些需要遵循的關鍵步驟:
- 保持設備韌體為最新版本。一旦有新的韌體更新,請務必立即安裝。
- 確保不要安裝來自可疑網站的任何未知應用程式或使用盜版應用程序,因為未經驗證的應用程式可能會危害您的裝置。
- 如果可能,請啟用 PIN 配對,以便您的智慧手錶僅在輸入 PIN 後才與您信任的裝置配對,以增加安全性。
核實 奢華智慧手錶值得花錢嗎?
現在您知道如何確保您的藍牙智慧手錶的安全了。
智慧手錶是提升工作效率、追蹤健康狀況或僅作為時尚單品佩戴的絕佳設備。然而,如果沒有確保適當的安全措施,您的智慧手錶就可能成為攻擊者的攻擊目標。大多數智慧手錶的主要問題是缺乏數據通訊加密層。藍牙加密對於保障資料安全至關重要。現在您可以查看 什麼是藍牙加密以及它是如何運作的?