Netwalker 是一個針對 Windows 系統的勒索軟體家族。
它於 2019 年 8 月首次被發現,並在 2019 年剩餘時間和 2020 年不斷發展。 FBI 觀察到在 Covid-19 疫情高峰期,基於 NetWalker 的攻擊顯著增加。
以下是您需要了解的有關攻擊美國和歐洲主要學校、醫療保健系統和政府機構的勒索軟體的資訊。

快速連結
NetWalker 是什麼?
Netwalker(前身為 Mailto)是一種複雜的勒索軟體,它透過加密所有關鍵檔案、應用程式和資料庫使其無法存取。其背後的犯罪團夥要求受害者支付加密貨幣才能恢復數據,並威脅稱,如果受害者未在規定時間內支付贖金,就會將受害者的敏感數據發佈到「洩密門戶」上。
眾所周知,該團體針對大型組織發起高度針對性的活動,使用發送到入口點的電子郵件釣魚來滲透網路。
https://twitter.com/YongruiTan/status/1327057340403773440
先前,一些中毒郵件利用新冠病毒疫情作為誘餌,誘使受害者點擊惡意連結或下載受感染檔案。一旦感染,惡意軟體就會傳播,感染所有連接的 Windows 裝置。
除了透過垃圾郵件傳播外,該勒索軟體還會偽裝成流行的密碼管理應用程式。一旦用戶啟動該應用程式的偽造版本,他們的檔案就會被加密。
與 Dharma、Sodinokibi 和其他臭名昭著的勒索軟體變種一樣,NetWalker 使用勒索軟體即服務 (RaaS) 模型。
什麼是 RaaS 車型?
勒索軟體即服務 (RaaS) 模式是流行的軟體即服務 (SaaS) 商業模式的網路犯罪分支,其中在雲端基礎設施上集中託管的軟體以訂閱的方式出售或出租給客戶。
當勒索軟體以服務形式出售時,出售的材料是旨在發動惡意攻擊的惡意軟體。勒索軟體開發者尋求的不是客戶,而是“關聯方”,他們被期望協助勒索軟體的傳播。



如果攻擊成功,贖金將由勒索軟體開發者和分發先前勒索軟體的關聯公司瓜分。這些關聯公司通常會獲得約 70% 到 80% 的贖金。對於犯罪集團來說,這是一種相對較新且利潤豐厚的商業模式。
NetWalker 如何使用 RaaS 模型
根據一份新報告, #網路行者#勒索軟件 自 3 月 1 日以來,已累計索取 2,500 萬美元贖金。 Netwalker 是一個 #勒索軟件即服務(#RaaS) 手術。
來自 BleepingComputer:https://t.co/lMTX1mTpWY#V2系統#IT專業人士
(703) 215-2921 pic.twitter.com/qrN9QsxRUI— V2 系統(@v2systems) 2020 年 8 月 5 日
NetWalker 組織正在積極招募“分支機構” 暗網論壇 ,為具有侵入大型網路經驗的網路犯罪分子提供工具和基礎設施。 根據麥克菲的報告 該組織正在尋找講俄語的合作夥伴以及已經在潛在受害者網絡中立足的人。
它注重品質而非數量,合作夥伴名額有限。一旦職位招滿,它就會停止招聘,之後只會透過論壇再次發布招聘資訊。
NetWalker 勒索軟體通知是如何演變的?
與大多數勒索軟體勒索軟體一樣,NetWalker 勒索軟體勒索軟體的早期版本包含一個「聯絡我們」部分,該部分使用匿名電子郵件帳戶。受害者隨後聯繫了該組織,並透過這種方式付款。
該組織自 2020 年 3 月以來使用的更複雜的版本已經放棄了電子郵件,取而代之的是使用 NetWalker Tor 介面的系統。
使用者會被提示下載並安裝 Tor 瀏覽器,並獲得一個個人化程式碼。透過線上表單提交個人化代碼後,受害者會被重定向到一個聊天應用程序,與 NetWalker 的「技術支援」進行溝通。
如何向 NetWalker 付款?
NetWalker 的系統架構與目標公司一致,甚至會開立詳細的發票,詳細列出帳戶狀態(例如「待付款」)、待結算金額以及剩餘結算時間。
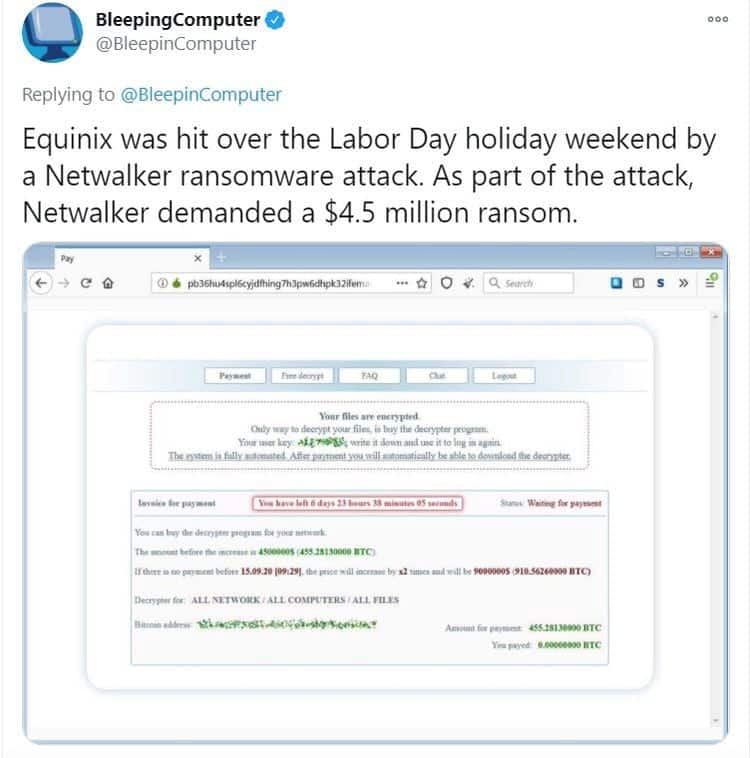
據報道,受害者需要一周時間付款,之後解密費用將翻倍——否則,如果未能在截止日期前付款,敏感資料將被洩露。付款後,受害者將被重定向到解密應用程式的下載頁面。
該解密應用程式似乎是獨一無二的,並且只為特定付費用戶解密檔案。因此,每個受害者都會獲得一個唯一的密鑰。
備受矚目的 NetWalker 受害者
NetWalker 背後的團夥與針對各種教育、政府和商業機構的一系列攻擊有關。
其知名受害者包括密西根州立大學(MSU)、芝加哥哥倫比亞學院和加州大學舊金山分校(UCSF)。 UCSF 據稱為用於解鎖加密資料的應用程式支付了 1.14 萬美元的贖金。
奧地利魏茨市也是這次攻擊的受害者之一。在這次攻擊中,該市的公共服務系統遭到入侵,建築檢查和申請資料也遭到外洩。
醫療機構也未能倖免:據報道,該團伙的目標是伊利諾伊州的香檳-厄巴納公共衛生區(CHUPD)、加拿大的安大略省護士學院(CNO)和德國的杜塞爾多夫大學醫院(UKD)。
據信,對後者的襲擊已造成一人死亡,因為杜塞爾多夫的急救服務不堪重負,病人被迫轉往另一家醫院。
如何保護您的資料免受 NetWalker 攻擊
警惕那些要求您點擊連結或下載文件的電子郵件和訊息。不要立即點擊鏈接,而是將滑鼠懸停在鏈接上,查看瀏覽器底部顯示的完整 URL。在確定郵件鏈接真實可靠之前,請勿點擊任何鏈接,因為您可能需要在其他系統上聯繫發件人進行驗證。
您還需要避免下載假冒應用程式。
確保安裝並定期更新優質的防毒和反惡意軟體應用程式。這通常可以偵測到電子郵件中的釣魚連結。應用程式和作業系統修補程式也應及時安裝,因為它們旨在修復惡意軟體利用的漏洞。 網路犯罪分子經常.
您還需要使用強密碼保護您的網路存取點,並使用多重驗證 (MFA) 來保護對網路、其他電腦以及組織內服務的存取。定期備份也是一個好主意。
您是否應該擔心 NetWalker?
雖然尚未針對個人最終用戶,但 NetWalker 可以使用您的系統作為網關,透過網路釣魚電子郵件、惡意檔案或虛假受感染的應用程式滲透到您組織的網路。
勒索軟體令人恐懼,但您可以採取合理的預防措施並保持警惕來保護自己。了解詳情。 如何保護自己免受不道德或非法的間諜活動