警告
只有在執行 Spybot 或其他間諜軟體或劫持程式清除工具後瀏覽器或電腦問題仍然存在時,才應使用 HijackThis。 HijackThis 是一款進階工具,因此需要 Windows 和作業系統的高階知識。在不了解其內容的情況下刪除該工具顯示的項目可能會導致其他問題,例如網路崩潰或 Windows 本身出現問題。在使用 HijackThis 之前,您還應該嘗試使用所有其他方法來清理間諜軟體/劫持程式/木馬。如果您允許 HijackThis 在其他清除工具掃描您的電腦之前刪除條目,劫持程式/間諜軟體檔案將保留在您的電腦上,並且以後的清除工具將無法找到它們。強烈建議搜索 技術支援論壇 使用 HijackThis 前請諮詢專家或專家。
如果您缺乏高階電腦知識,請勿在未諮詢 HijackThis 軟體使用專家的情況下使用 HijackThis 修復條目。如果您已執行 Spybot – S&D 和 Ad-Aware 但仍遇到問題,請按照本教學操作,並提交您的 HijackThis 登入資訊。 劫持此論壇 我們的審核(包括您問題的詳細資訊)將為您提供修復建議。請注意,錯誤刪除 HijackThis 條目可能會導致系統不穩定或資料遺失。為了獲得最佳效果,請尋求間諜軟體清除專家或技術專家的協助。

HijackThis惡意軟體清除工具簡介
HijackThis 是一款功能強大的實用程序,可掃描您的電腦並產生特定設定的清單。該實用程式能夠搜尋註冊表和各種系統文件,尋找與間諜軟體或瀏覽器劫持程式留下的類似條目,這一點非常重要。然而,解讀這些結果需要格外謹慎,因為許多安裝在您作業系統上的合法程式會模仿間諜軟體的安裝方法。因此,在使用 HijackThis 修復任何問題時,請務必格外小心。我們強烈建議您務必遵循此警告,以免對您的電腦造成潛在損害。
網路上有很多關於如何使用 HijackThis 的教程,但很少有教程能以普通用戶能夠理解的方式解釋結果中每個部分的含義。本指南除了解釋如何使用 HijackThis 之外,還旨在詳細解釋結果中每個部分的含義。這樣,當您檢查 HijackThis 日誌並獲得專家指導時,您就完全可以理解自己正在修復的問題了。
如果您想先閱讀如何使用 Spybot 的指南,您可以點擊這裡:如何使用 Spybot - Search & Destroy,這是 HijackThis 的補充,用於對抗間諜軟體和惡意軟體。
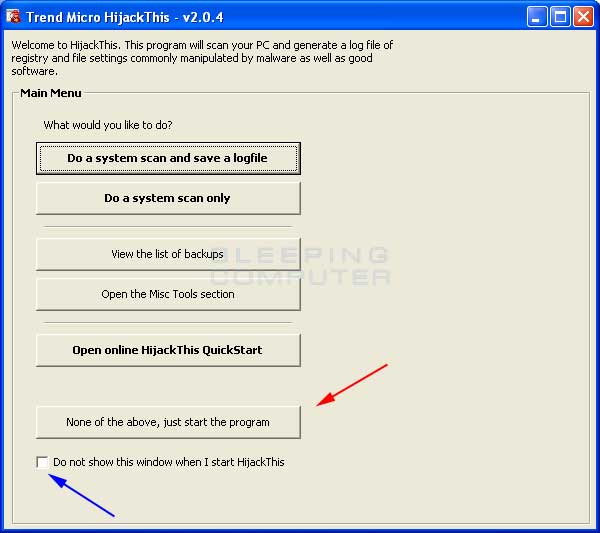
介紹完畢後,我們繼續講解如何使用 HijackThis。您可以點擊螢幕截圖以全尺寸查看。請注意,點擊後會打開一個新窗口,因此彈出視窗攔截器可能會阻止圖像視窗打開。在本指南中,我們將介紹如何下載和執行 HijackThis,以了解其輸出內容,以及如何安全地修復偵測到的任何問題。
如何使用 HijackThis
HijackThis 可以作為獨立的可執行檔或安裝程式下載。獨立應用程式可讓您從任何資料夾儲存並執行 HijackThis.exe,而安裝程式會將 HijackThis 安裝到特定位置並為其建立桌面捷徑。使用獨立版本時,請勿從「Internet 暫存檔案」資料夾執行,因為關閉程式後備份資料夾將不會被儲存。為避免刪除備份,請在運行可執行檔之前將其儲存到特定資料夾。我們建議使用 HijackThis 安裝程序,因為它已成為使用該程序的標準方式,並為 HijackThis 備份提供了一個安全的位置。使用安裝程式可確保高效的檔案管理,並方便將來的程式更新。
第一步是從您可以再次找到的位置將 HijackThis 下載到您的電腦。 HijackThis 是一款強大的掃描工具,用於偵測和清除可能影響系統效能的惡意軟體、間諜軟體和其他威脅。您可以從以下連結下載 HijackThis:(請在此處輸入連結)。請確保從可信任來源下載該程序,以避免潛在的惡意軟體。下載後,請按照螢幕上的指示安裝或執行程式。建議您閱讀使用手冊,以充分了解如何使用程式及其功能。
| Internet Explorer 中的一些重要登錄項目: | HKLM\Software\Microsoft\Internet Explorer\Main,起始頁 |
| HKCUSoftwareMicrosoftInternet ExplorerMain:Start Page(目前使用者設定中的起始頁) | |
| HKLM\Software\Microsoft\Internet Explorer\Main:\Default_Page_URL(系統設定中的預設頁面URL) | |
| HKCUSoftwareMicrosoftInternet ExplorerMain:Default_Page_URL(目前使用者設定中的預設頁面網址) | |
| HKLM\Software\Microsoft\Internet Explorer\Main:\搜尋頁面 | |
| HKCUSoftwareMicrosoftInternet ExplorerMain:Search Page(目前使用者設定中的搜尋頁面) | |
| HKCUSoftwareMicrosoftInternet ExplorerSearchURL: (預設) (預設搜尋 URL) | |
| HKCUSoftwareMicrosoftInternet ExplorerMain:視窗標題 | |
| HKCUSoftwareMicrosoftWindowsCurrentVersionInternet 設定:ProxyOverride | |
| HKCUSoftwareMicrosoftInternet Connection Wizard:ShellNext(Internet 連線精靈設定) | |
| HKCUSoftwareMicrosoftInternet ExplorerMain:搜尋欄 | |
| HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\URLSearchHooks(Internet Explorer 搜尋擴充功能) | |
| HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =(在系統設定中自訂搜尋) | |
| HKCU軟體微軟Internet Explorer搜尋自訂搜尋 | |
| HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant(系統設定中的搜尋助理) |
| 輸入範例 | R0 – HKCUSoftwareMicrosoftInternet ExplorerMain,起始頁 = http://www.google.com/ |
一個常見的問題是,這些條目旁邊的「混淆」一詞是什麼意思?混淆是指使其難以理解或領會。在間諜軟體的脈絡中,這意味著間諜軟體或劫持者會透過將值轉換為另一種易於理解但人類難以識別的格式來掩蓋其創建的條目,例如以十六進位形式向註冊表添加條目。這只是另一種隱藏其存在並使其難以刪除的方法。惡意軟體通常使用混淆來掩蓋其惡意活動。
如果您不知道 R0 或 R1 指向哪個網站,並且想要更改它,您可以安全地使用 HijackThis 來修復這些條目,因為它們不會損害您的 Internet Explorer 安裝。如果您想知道這些網站是什麼,您可以訪問它們;如果它們包含大量可疑的彈出視窗和鏈接,您幾乎可以隨時刪除它們。需要注意的是,如果 R0/R1 指向某個文件,並且您使用 HijackThis 修復了該條目,HijackThis 不會刪除該文件;您必須手動刪除它。刪除未知的登錄項目是清除系統中惡意軟體的重要步驟。



有些 R3 條目以下劃線 ( _ ) 結尾。以下例所示:
R3 – URLSearchHook:(無名稱)– {CFBFAE00-17A6-11D0-99CB-00C04FD64497}_ –(無檔案)
請注意,CLSID(即 { } 之間的數字)末端有一個 _,有時使用 HijackThis 刪除會比較困難。若要解決此問題,您需要手動刪除特定的登錄項,方法是導覽至下列登錄項目:
HKEY_CURRENT_USERSoftwareMicrosoftInternet ExplorerURLSearchHooks
然後刪除其下方您想要移除的 CLSID 條目。請保留 CLSID CFBFAE00-17A6-11D0-99CB-00C04FD64497,因為它是正確的預設條目。了解 URLSearchHooks 結構對於有效管理 Internet Explorer 中的搜尋加載項至關重要。
除非您能識別 UrlSearchHook 所使用的程序,否則您應該在 Google 上搜尋它,並在進行一些研究後,允許 HijackThis 進行修復。搜尋未知的 CLSID 對於確定其是否為惡意軟體至關重要。
F0、F1、F2 和 F3 部分
這些部分涵蓋了在 Windows Me 及更早版本中從 .INI 檔案(system.ini 和 win.ini)加載的應用程序,或在 Windows NT 版本中從註冊表中的等效位置加載的應用程式。 Windows NT 版本包括 XP、2000、2003 和 Vista。這些部分提供了有關係統啟動過程的資訊。
F0 條目對應語句 殼牌=, 節內 [啟動]在 System.ini 檔案中。該短語用於 殼牌= 在 system.ini 檔案中,您可以指定哪個程式將用作作業系統的使用者介面。了解 Shell= 語句的功能對於管理 Windows 中的啟動過程至關重要。
| 列表範例: | F0 – system.ini:shell=Explorer.exe badprogram.exe |
| 使用的文件: | c:\windows\system.ini |
Shell 是負責載入桌面、管理視窗以及允許使用者與系統互動的程式。任何列在「shell」後面的程式都會在 Windows 啟動時加載,並充當預設 Shell。過去有一些程式曾作為有效的 Shell 替代品,但它們已不再常用。 Windows 95、98 和 ME 使用 Explorer.exe 作為預設 Shell,而 Windows 3.X 使用 Progman.exe 作為其 Shell。您也可以在同一 Shell= 行中列出 Windows 載入時執行的其他程序,例如 Shell=explorer.exe badprogram.exe。此行將導致這兩個程式在 Windows 載入時同時啟動。這在系統安全方面非常重要,因為惡意程式可以將自身插入 Shell 行並自動運行,這個過程稱為 Shell 劫持。
F1輸入對應輸入 運行= أو 負載= 在 win.ini 檔案中。與 system.ini 檔案類似,win.ini 檔案通常僅在 Windows ME 及更早版本中使用。這些項目用於將程式配置為在系統啟動時自動啟動,並且是舊版 Windows 啟動管理機制的一部分。
| 自動播放清單範例 | F1 – win.ini:load=bad.pif F1 – win.ini:run=evil.pif |
| 使用的文件: | c:\windows\win.ini |
Windows 啟動時,所有列在「run=」或「load=」後面的程式都會執行。 「run=」語句在 Windows 3.1、95 和 98 中使用,為了與舊版程式相容而保留。大多數現代程式不再使用此 ini 設置,如果您沒有使用舊版程序,則可能懷疑存在惡意軟體。 “load=”語句用於載入裝置驅動程式。在 Windows NT 系統(例如 Windows 2000、XP 等)上,HijackThis 會顯示 win.ini 和 system.ini 中的項目,但 Windows NT 系統不會執行其中所列的檔案。這對於系統安全至關重要,應予以監控。
F2 和 F3 鍵對應的位置與 F0 和 F1 鍵相同,但儲存在 Windows XP、2000 和 NT 版本的系統登錄中。這些版本的 Windows 不使用 system.ini 和 win.ini 檔案。為了向後相容,它們使用了一個名為 IniFileMapping 的函數。 IniFileMapping 將 .ini 檔案的全部內容儲存在系統登錄中,並將 .ini 鍵中每行對應的鍵儲存在那裡。然後,當您執行通常從 .ini 檔案讀取設定的程式時,它會先在登錄項目 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\NT\CurrentVersion\IniFileMapping 中尋找 .ini 映射,如果找到,則會從那裡讀取設定。您可以在下面的範例中看到,這些條目指向系統註冊表,因為它將包含一個 REG 文件,然後是 IniFileMapping 指向的 .ini 文件。這種機制對於理解後台運行程式的工作原理非常重要。
當註冊表項中存在未列入白名單或被認為不安全的值時,會顯示 F2 條目。 HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon 在兩個值範圍內 外殼類型 و 用戶初始化建議您定期檢查這些條目,以確保系統完整性並防止惡意軟體滲透。
| 列表範例: | F2 – REG:system.ini: UserInit=userinit,nddeagnt.exe |
| F2 – REG:system.ini:shell=explorer.exe beta.exe | |
| 註冊密鑰: | HKLM軟體微軟Windows NT目前版本Winlogon用戶初始化 |
| HKLM軟體微軟WindowsNT目前版本WinlogonShell |
註冊值相當於 外殼類型 工作 殼牌= 在文件中 SYSTEM.INI 如上所示。該值由 用戶初始化 使用者登入 Windows 後應立即執行的程式。此項的預設程式是 C:\windows\system32\userinit.exe它被認為是 使用者初始化程式 一個程序,用於檢索您的使用者名稱的設定檔、字體、顏色等資訊。您可以添加更多將從此鍵運行的程序,每個程序之間用逗號分隔。例如: HKLMSoftwareMicrosoftWindows NTCurrentVersionWinlogonUserinit =C:\windows\system32\userinit.exe,c:\windows\badprogram.exe這將在您登入時啟動這兩個程序,而這正是木馬、劫持程序和間諜軟體的常見啟動位置。請注意, 用戶初始化 و 外殼類型 只有在未列入白名單的值時,F2 才會出現在 HijackThis 中。
當登錄項目中存在非白名單值時,會顯示 F3 條目。 HKCUSoftwareMicrosoftWindows NTCurrentVersionWindows 在我的價值範圍內 加載 و 運行這些條目是上面顯示的 F1 鍵在 Windows NT 中的等效項。這些鍵用於配置自動啟動程序,並表示存在可能被間諜軟體和病毒利用的安全漏洞。
| 清單範例 | O1 – 主機:192.168.1.1 www.google.com |
使用的文件: Hosts 文件是一個文字文件,可以使用任何文字編輯器進行編輯。預設情況下,除非選擇了不同的安裝路徑,否則它儲存在每個作業系統的以下目錄中。 Hosts 檔案用於將主機名稱(例如 www.google.com)對應到特定的 IP 位址(例如 192.168.1.1)。這允許繞過網域名稱系統 (DNS),將網路流量直接路由到指定的 IP 位址。這對於開發、測試和故障排除網路問題以及封鎖惡意網站非常有用。 Hosts 檔案路徑因作業系統而異:
| 操作系統 | الموقع |
| 窗戶3.1 | C:WINDOWSHOSTS |
| 窗戶95 | C:WINDOWSHOSTS |
| 窗戶98 | C:WINDOWSHOSTS |
| Windows ME的 | C:WINDOWSHOSTS |
| Windows XP中 | C:\WINDOWS\SYSTEM32\DRIVERSET\CHOSTS |
| Windows NT中 | C:\WINNT\SYSTEM32\DRIVERSET\CHOSTS |
| 窗戶2000 | C:\WINNT\SYSTEM32\DRIVERSET\CHOSTS |
| 窗戶2003 | C:\WINDOWS\SYSTEM32\DRIVERSET\CHOSTS |
對於 Windows NT/2000/XP 系統,可以透過修改下列登錄項目來變更 Hosts 檔案的位置。 Hosts 檔案用於將主機名稱對應到 IP 位址,從而允許繞過 DNS(網域名稱系統)。
註冊密鑰: HKEY_LOCAL_MACHINESystemCurrentControlSetServicesTcpipParameters:DatabasePath
如果您發現類似上述範例的條目,並且它們由於您已知的特定原因而不存在,則可以安全地刪除它們。這些未知條目可能表示存在惡意軟體或間諜軟體。
如果您看到一個項目表示 Hosts 檔案位於 C:\Windows\Helphosts، 這意味著您的裝置感染了 CoolWebSearch 間諜軟體。如果 Hosts 檔案位於作業系統預設位置以外的位置(請參閱上表),您應該使用 HijackThis 進行修復,因為這很可能是由惡意軟體感染引起的。 HijackThis 是一款用於分析和識別惡意軟體相關問題的實用工具。
您也可以下載該程式 HostsXpert 這使您能夠恢復裝置上的預設 Hosts 檔案。為此,請下載並運行 HostsXpert。打開後,點擊按鈕 恢復原始 Hosts 文件然後退出 HostsXpert。建議使用此程式修復任何未經授權的 Hosts 檔案修改。
O2 部分
此部分對應於瀏覽器輔助物件 (BHO)。
瀏覽器輔助物件是瀏覽器的擴充程序,用於擴展其功能。間諜軟體以及合法程式(例如 Google 工具列和 Adobe Acrobat Reader)都可以使用它們。在決定是否刪除這些物件時,您應該進行研究,因為其中一些物件可能是合法的。建議您定期檢查已安裝的 BHO 列表,以確保它們不是惡意軟體。
註冊密鑰: HKLMSOFTWAREMicrosoftWindowsCurrentVersionExplorerBrowser 幫助對象
| 限制範例 | O2 – BHO:諾頓防毒導航助理 – {BDF3E430-B101-42AD-A544-FADC6B084872} – C:\Program Files\Norton Antivirus\NavShExt.dll |
由 Tony Klein 編制的與瀏覽器插件和工具列相關的已知 CLSID 的完整清單可在此處取得: CLSID 列表引用清單時,請使用 CLSID,即限制中括號內的數字。限制中的 CLSID 指的是包含瀏覽器說明程式或工具列資訊的登錄項目。這些註冊表項也稱為瀏覽器幫助程式物件 (BHO)。
當您使用 HijackThis 修復這些類型的項目時,HijackThis 會嘗試刪除已列出的問題檔案。有時,即使 Internet Explorer 已關閉,該檔案仍可能在使用中。如果使用 HijackThis 修復後該檔案仍然存在,建議您以安全模式重新啟動電腦並刪除問題檔案。這可能需要管理員權限。
O3 部分
此部分對應於 Internet Explorer 工具列。它是 HijackThis 日誌分析的一部分。
這些工具列位於 Internet Explorer 的導覽列和功能表列下方。它們提供附加功能和快捷方式。
註冊密鑰: HKLMSOFTWAREMicrosoftInternet ExplorerToolbar 此路徑包含 Internet Explorer 工具列的登錄設定。
| 清單範例 | O3 – 工具列:諾頓防毒軟體 – {42CDD1BF-3FFB-4238-8AD1-7859DF00B1D6} – C:\Program Files\Norton Antivirus\NavShExt.dll |
由 Tony Klein 編制的與瀏覽器插件和工具列相關的 CSLID 完整清單可在此處取得: CSLID 列表 引用清單時,請使用 CSLID,即清單中括號內的數字。清單中的 CSLID 指的是包含「瀏覽器助手」或工具列資訊的登錄項目。在修正這些類型的登錄項目時,HijackThis 不會刪除已列出的違規檔案。建議在安全模式下重新啟動系統並手動刪除違規檔案。保留這些 DLL 檔案可能會導致效能問題或安全漏洞。
此部分對應於特定的登錄項目和啟動資料夾,用於在 Windows 啟動時自動啟動應用程式。 O4 項是大多數程式用於自動啟動的 HJT 條目,因此在檢查這些項目時應格外小心。 O4 登錄項目和目錄位置如下所示,適用於幾乎所有版本的 Windows。管理啟動項對於提高系統效能和防止惡意軟體自動啟動至關重要。
從 HijackThis 2.0 開始,HijackThis 也會透過讀取 HKEY_USERS 註冊表項中的信息,列出掃描時主動登入電腦的其他使用者的條目。如果使用者在掃描時未登錄,則不會載入其使用者金鑰,因此 HijackThis 不會列出其自動執行程式。使用 HijackThis 日誌時,如果使用者有多個帳戶登錄,則不建議使用 HijackThis 修復使用者註冊表中的項目。我們建議這樣做,因為其他使用者的進程可能會與我們要求使用者執行的修復程式衝突。分析 HJT 日誌可能會發現惡意或不必要的自動執行程式。
列出 O4 條目的目前位置是:
目錄站點:
使用者啟動資料夾: 啟動資料夾中的所有檔案都會在使用者的「開始」功能表中列出 O4 – 啟動在較新版本的 Windows 中,此資料夾位於 C:\Documents and Settings\USERNAME\Start Menu\Programs\Startup 或者在 C:\Users\USERNAME\AppData\Roaming\Microsoft\Windows\Start\Menu 在 Vista 中,這些條目將在指定使用者登入電腦時執行。此資料夾也稱為使用者的自動啟動資料夾,用於在 Windows 啟動時啟動程式。
所有使用者的啟動資料夾: 這些項目是指透過位於所有使用者的「開始」功能表的「啟動」資料夾中載入的應用程序,並將列為 O4 – 一般啟動在較新版本的 Windows 中,此資料夾位於 C:Documents and Settings所有使用者開始選單程式啟動 或者在 C:\ProgramData\Microsoft\Windows\Start\Menu\Programs\Startup 在 Vista 中,當任何使用者登入電腦時,這些條目都會執行。此資料夾用於存放電腦上所有使用者帳戶必須執行的程式。
啟動註冊表項: 使用登錄項目的 O4 條目以條目清單中的捷徑註冊表項開頭。範例和說明如下。對於下方列出的所有登錄項,如果該項位於 HKCU 下,則表示程式僅在特定使用者登入電腦時執行。如果該條目位於 HKLM 下,則表示程式將為所有登入電腦的使用者執行。這些登錄項目用於管理 Windows 中程式的啟動和設定。
注意:在下面的清單中,HKLM 代表 HKEY_LOCAL_MACHINE,HKCU 代表 HKEY_CURRENT_USER。 這是與啟動相關的登錄項目的兩個主要路徑。
使用鑰匙 運行 當使用者或所有使用者登入電腦時自動執行某個程式。這些鍵允許對啟動過程進行精細控制,並可用於在 Windows 啟動時執行程式或執行命令。
| 運行鍵: |
| HKLM\Software\Microsoft\Windows\CurrentVersion\Run(適用於所有使用者) |
| HKCUSoftwareMicrosoftWindowsCurrentVersionRun(針對目前使用者) |
使用鑰匙 的RunOnce 當使用者或所有使用者登入電腦時,在背景啟動服務或進程。這些鍵僅使用一次。程式首次成功運行後,其條目將從註冊表中刪除,以便在後續登入時不會再次執行。這對於安裝程式、應用程式更新或設定只需在使用者登入後執行一次的設定非常有用。請注意以下按鍵之間的區別 運行 每次登入時執行程序,以及密鑰 的RunOnce 哪些程式只運行一次。
| RunOnce 鍵: |
| HKLM軟體微軟Windows目前版本運行一次 |
| HKCU軟體微軟Windows目前版本運行一次 |
使用鑰匙 RunServices機 當任何或所有使用者登入電腦時,在背景啟動服務或進程。這些鍵是 Windows 註冊表的一部分,Windows 註冊表是一個分層資料庫,包含 Windows 作業系統和應用程式的設定。 RunServices 鍵用於確保重要的程式和服務在系統啟動時自動啟動。管理員和使用者可以配置這些鍵來管理啟動進程。 HKLM…RunServices 指的是 HKEY_LOCAL_MACHINE 下的 RunServices 鍵,適用於所有使用者;而 HKCU…RunServices 指的是 HKEY_CURRENT_USER 下的鍵,僅適用於目前使用者。惡意軟體濫用這些鍵可能導致惡意進程自動執行。因此,修改這些鍵時務必謹慎。
| RunServices 鍵: |
| HKLM軟體微軟Windows目前版本運行服務 |
| HKCU軟體微軟Windows目前版本運行服務 |
使用鑰匙 RunServicesOnce機 當任何或所有使用者登入電腦時,在背景啟動服務或進程。與 RunServices 鍵不同,當程式透過 RunServicesOnce 鍵執行後,其條目將從登錄中刪除,以便在後續登入時不會再次執行。這確保了服務或進程在系統啟動時只運行一次。 RunServicesOnce 鍵通常用於安裝程式或執行一次性設定任務。 RunServices 和 RunServicesOnce 鍵位於 Windows 登錄中,具體位置如下: 港燈 (本機機器密鑰)適用於所有使用者和 cu (目前使用者鍵)適用於目前使用者。進階使用者和系統管理員可以使用這些鍵來管理啟動過程並配置系統環境。
| RunServicesOnce 鍵: |
| HKLM軟體微軟Windows目前版本運行服務一次 |
| HKCU軟體微軟Windows目前版本運行服務一次 |
使用鑰匙 RunOnceEx 僅啟動一次程序,然後自動將其從系統登錄中刪除。此鍵專門用於安裝或更新程式。使用 RunOnceEx 鍵是 Windows 軟體和更新安裝過程的重要組成部分,可確保在系統重新啟動或使用者登入後僅執行一次必要的任務。這包括配置設定、註冊系統組件或應用程式配置變更。 RunOnceEx 鍵與 RunServicesOnce 鍵不同,後者用於啟動服務,而 RunOnceEx 用於啟動應用程式和程式。高級用戶可以存取註冊表來驗證和管理這些鍵,但建議在修改系統註冊表時要格外小心,以免出現任何系統問題。
| RunOnceEx 鍵: |
| HKLM軟體微軟Windows目前版本執行一次Ex |
使用鑰匙 策略探索器運行 網路管理員使用 Windows 註冊表中的 Run 鍵來設定群組原則設置,以便在使用者或所有使用者登入電腦時自動執行程式。 PoliciesExplorerRun 鍵包含一系列值,包括程式名稱作為其資料。當使用者或所有使用者登入電腦時,Run 鍵下的每個值都會被執行,並啟動對應的程式。這在企業環境中尤其有用,可用於管理啟動應用程式和執行必要的程序,例如防毒軟體或系統監控工具。需要注意的是,濫用這些鍵可能會導致效能問題甚至安全漏洞,因此系統管理員在配置它們時應謹慎行事。有關管理群組原則的更多信息,請參閱 Microsoft 官方文件。
| Explorer 策略中的啟動金鑰: |
| HKLM軟體微軟Windows目前版本策略資源管理器運行 |
| HKCUSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorerRun |
有關 HijackThis 不一定包含的其他 Windows 啟動位置的完整列表,請訪問以下連結: 自動啟動 Windows 應用程式這些網站對於了解如何管理程式啟動和提高系統效能至關重要,因為它們使您能夠控制電腦啟動時自動運行的程式。
您可以在下方查看 HijackThis 中 O4 清單的範例。此範例可協助您了解如何分析啟動日誌並偵測可能隨系統自動啟動的惡意或不需要的程式。 O4 清單有助於診斷啟動問題並識別導致系統效能下降的程序。
| 清單範例 | O5 – control.ini:inetcpl.cpl=no |
如果您看到類似上述一行,則可能表示某個程式正在試圖阻止您更改設定。除非出現此問題是由於特定且已知的原因(例如管理員設定了此策略或 Spybot – Search & Destroy 設定了此限制),否則您可以使用 HijackThis 工具進行修復。這通常表示有人試圖控制您的網路瀏覽器設置,因此,為了維護系統安全,解決此問題至關重要。
O6 部分:保護 Internet Explorer 設定
此部分對應於管理鎖,它透過更改系統登錄中的某些設定來更改 Internet Explorer 中的選項或起始頁。此類鎖通常用於企業或教育環境,以防止使用者修改瀏覽器設置,並有助於保持一致性和安全性。此鎖通常會阻止存取 Internet 選項,從而限制使用者更改重要設定的能力。
註冊表項: HKCU軟體政策微軟Internet Explorer限制
| 清單範例 | O6 – HKCU軟體政策微軟Internet Explorer限制 |
這些選項僅當您的系統管理員有意設定它們或您已使用 Spybot 主頁鎖定功能和選項時才會出現 情況 -> 高級模式 -> 工具 -> Internet Explorer 設定請注意,這些設定旨在保護您的瀏覽器並防止未經授權的更改,通常用於企業或教育環境。
O7 部分:阻止登錄編輯器運行
此部分透過變更登錄項目來阻止登錄編輯程式 (Regedit) 運作。這是一種安全措施,通常用於防止未經授權的使用者修改敏感的系統設定。
註冊密鑰: HKCU軟體微軟Windows目前版本政策系統
| 清單範例 | O7 – HKCUSoftwareMicrosoftWindowsCurrentVersionPoliciesSystem:DisableRegedit=1 |
請注意,許多辦公室系統管理員會故意鎖定此設置,因此使用 HijackThis 修復此設置可能會違反公司政策。如果您是系統管理員,且此設定在未經您許可的情況下啟用,請使用 HijackThis 進行修復。在更改系統設定之前,請先查看公司政策。
第 O8 節:修正 Internet Explorer 中的上下文功能表問題
本節介紹 Internet Explorer 上下文功能表(右鍵時出現的選單)中的附加項目。這些附加項目可能包含間諜軟體、惡意軟體或不需要的加載項。 HijackThis 提供有關這些項目的信息,以幫助您確定它們是否合法。
註冊密鑰: HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\MenuExt 此項目儲存 Internet Explorer 上下文選單設定。可以分析此項目的內容來決定哪些程式和加載項修改了上下文功能表。
| 清單範例 | O8 – 上下文選單中的附加項目:Google 搜尋 – &Google 搜尋 – res://c:windowsGoogleToolbar1.dll/cmsearch.html |
每個 O8 條目代表一個選單選項,當您在 Internet Explorer 中右鍵點選時會顯示該選項。選擇此選項將啟動條目中指定的程式。某些程式(例如 Browser Pal)應始終刪除,而其他程式則應使用 Google 搜尋。您可能在這裡找到的合法程式範例是 Google 工具列。這會影響您的 Internet 瀏覽器的上下文選單,而未知程式的存在可能表示存在惡意軟體或間諜軟體。
在修正此類條目時,HijackThis 不會刪除條目中列出的檔案。如果您需要刪除此文件,建議您在安全模式下重新啟動計算機,然後從安全模式中刪除該文件。刪除某些與 O8 相關的檔案可能需要管理員權限。
O9區
本節介紹 Internet Explorer 主工具列上的按鈕或 Internet Explorer「工具」功能表中不屬於預設安裝的項目。這些加載項可能包含工具列或瀏覽器擴充功能。建議您仔細檢查這些加載項,以確保它們是合法的,而不是惡意軟體或間諜軟體。
註冊密鑰: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Extensions。此項目包含有關 Internet Explorer 瀏覽器擴充功能的資訊。檢查此項可以幫助您識別不需要的或惡意的擴充功能。
| 輸入範例 | O9 – 附加按鈕:AIM(HKLM) |
如果您不需要這些按鈕或選單項,或者您懷疑它們是惡意軟體,您可以安全地將其刪除。
在修正此類條目時,HijackThis 不會刪除已列出的問題檔案。建議在安全模式下重新啟動電腦,然後手動刪除問題檔案。
O10 部分:Winsock 掃描和分析
本節涉及**Winsock 劫持**,也稱為 LSP(分層服務提供者)。 LSP 是一種將程式連結到電腦上的 Winsock 2 應用程式的方法。由於 LSP 是連結在一起的,因此在使用 Winsock 時,資料也會透過鏈中的每個 LSP 傳輸。間諜軟體和劫持者可以利用 LSP 查看透過您的網路連線傳輸的所有流量。 HijackThis 的 O10 掃描旨在偵測可能影響網路效能或構成安全威脅的可疑 LSP。
刪除這些項目時應格外小心。如果在未正確修復連結缺口的情況下刪除 LSP,可能會導致網路連線中斷。因此,建議使用專門的工具來管理 LSP,而不是透過 HijackThis 手動刪除,以避免任何連線問題。
| 清單範例 | O10 – 由於缺少 LSP 提供者「spsublsp.dll」導致網路連線中斷 |
許多防毒程式會在 Winsock 層級開始掃描病毒、木馬和其他惡意程式。問題在於,許多防毒程式在惡意 LSP 被刪除後無法以正確的順序重新建立 LSP。這可能會導致 HijackThis 發現問題並發出警告,即使網路仍然正常運行,也可能出現類似上述範例的情況。因此,在排除這些錯誤時,您應該諮詢經驗豐富的使用者。此外,建議您使用 LSPFix(請參閱以下連結)來修復這些錯誤。此錯誤有時也稱為“LSP 提供者錯誤”或“Winsock LSP 錯誤”。
能夠 間諜機器人 這通常可以解決問題,但請確保您使用的是最新版本,因為舊版本有問題。有一個專門針對此類問題的工具,您可能想要使用,它叫做 LSPFix要查看 LSP 的完整清單以及它們是否有效,您可以訪問 SystemLookup LSP 清單頁面這些資源有助於解決 Winsock 錯誤。
O11 部分
此部分對應已新增至 進階選項選項卡 在 Internet Explorer 的 Internet 選項中,此部分可讓您自訂進階瀏覽器設定。
如果您查看 Internet Explorer 的“Internet 選項”,就會看到“進階”標籤。您可以向註冊表項中新增條目,以便新群組顯示在那裡。修改此登錄項目會影響 Internet Explorer 的行為。
註冊密鑰: HKEY_LOCAL_MACHINESOFTWAREMicrosoftInternet ExplorerAdvancedOptions 此鍵用於為 Internet Explorer 新增自訂進階選項。
| 清單範例 | O11 – 選項集:[CommonName] CommonName |
據 HijackThis 開發者 Merijn 稱,目前已知的劫持程式只有一個:CommonName。如果您看到 CommonName 被列出,可以放心地將其移除。如果是其他條目,建議您使用 Google 搜尋。從系統登錄中刪除任何未知條目時務必謹慎。
O12 部分
本節對應 Internet Explorer 擴充功能Internet Explorer 擴充功能是啟動 Internet Explorer 時載入的程序,用於為瀏覽器新增功能。它們也稱為“附加元件”或“插件”。
市面上有許多合法的擴充程序,例如 PDF 檢視器和非標準影像檢視器。這些擴充功能支援各種類型的內容和媒體,從而提升您的瀏覽體驗。然而,一些惡意擴充功能可能會被用來監視您的線上活動或損害您的電腦。因此,安裝新的擴充功能時務必謹慎。
註冊碼HKEY_LOCAL_MACHINE\software\microsoft\internet\explorer\plugins 此項儲存了系統中安裝的所有 Internet Explorer 擴充功能的資訊。您可以透過登錄編輯器存取此項目。
| 清單範例 | .PDF 副檔名:C:\Program Files\Internet Explorer\PLUGINS\nppdf32.dll |
大多數擴充功能都是合法的,所以如果您不認識它們,請在刪除之前先在 Google 上搜尋。一個已知需要刪除的擴充功能是帶有 .OFB 副檔名的 Onflow 擴充功能。當您使用 HijackThis 修復此類條目時,HijackThis 會嘗試刪除已列出的問題檔案。有時,即使 Internet Explorer 已關閉,該檔案可能仍在使用中。如果使用 HijackThis 修復後該檔案仍然存在,建議您以安全模式重新啟動電腦並刪除問題檔案。
O13 部分 – 修復 Internet Explorer 中的 DefaultPrefix 劫持
本節介紹 IE DefaultPrefix 劫持。 DefaultPrefix 劫持是一種惡意軟體,它會更改瀏覽器設置,將使用者重新導向到不受歡迎的網站。了解 DefaultPrefix 劫持的工作原理對於清除惡意軟體並保護您的電腦至關重要。
預設 URL 前綴是 Windows 中的一項設置,用於決定如何處理您輸入的不含前綴的 URL,例如 http://、ftp:// 等。預設情況下,Windows 會在 URL 開頭新增 http://,因為這是 Windows 的預設前綴。您可以透過編輯註冊表將其變更為您選擇的預設前綴。一個名為 CoolWebSearch 的劫持程式會將預設前綴更改為 http://ehttp.cc/?這意味著當您連接到 URL 時,例如 www.google.com你實際上會搬到 http://ehttp.cc/?www.google.com,實際上是 CoolWebSearch 網站。這種重定向可能會為您帶來安全風險。
修復 DefaultPrefix 劫持的登錄項目: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionURLDefaultPrefix
| 清單範例 | O13 – WWW。字首:http://ehttp.cc/? |
如果您遇到與上述範例類似的問題,例如搜尋引擎重定向或初始頁面更改,則應執行 CWShredder。此程式旨在清除裝置上可能存在的所有已知 CoolWebSearch 變體。 CoolWebSearch 是一個惡意程序,它會更改瀏覽器設定並導致瀏覽問題。
如果 CWShredder 無法發現並修復問題,或者您仍然遇到瀏覽器劫持或網路設定被更改等問題,您應該始終允許 HijackThis 在發現此條目後進行修復。 HijackThis 是一款偵測和修復瀏覽器劫持問題的有效工具。
O14區
本節介紹「Web 重置」劫持。當惡意軟體修改 iereset.inf 文件,將網路設定重設為受損值(而非預設值)時,就會發生「Web 重置」劫持。
您的電腦上有一個文件,Internet Explorer 在將 Windows 中的選項重置為預設設定時會使用它。該檔案儲存在 c:\windows\infiereset.inf 中,包含所有將要使用的預設設定。重設設定時,Internet Explorer 將讀取此文件,並將所選設定變更為文件中所述的內容。如果劫持者更改了此文件中的信息,則您在重置設定時將再次受到感染,因為 Internet Explorer 會從 iereset.inf 文件中讀取不正確的信息。這使得惡意軟體即使在您嘗試重置瀏覽器設定後仍會保留在您的裝置上。
| 清單範例 | O14 – IERESET.INF:START_PAGE_URL=http://www.searchalot.com(重設 Internet Explorer 中的起始頁) |
請注意,此設定可能已被您的電腦製造商或設備管理員變更。如果您不認識該地址,請修復它。請確保顯示的起始頁是您想要的頁面,以避免被重新導向到惡意或不需要的網站。
O15 部分:Internet Explorer 安全性設定(受信任區域和預設協定設定)
本節介紹「受信任的網站」區域中的網站或 IP 位址,以及 Internet Explorer 中的預設 Internet 協定設定。了解這些設定對於確保電腦安全至關重要。
信任區域
Internet Explorer 的安全性是基於一組區域。每個區域都有不同的安全級別,即哪些腳本和應用程式可以從位於該區域的站點運行。其中一個安全區域稱為「受信任區域」。此區域的安全性等級最低,允許位於該區域的網站的腳本和應用程式在您不知情的情況下運行。因此,惡意軟體網站通常會使用這種設置,以便在您不知情的情況下對您的電腦進行未來攻擊,因為這些網站位於受信任區域中。建議您定期檢查此區域中列出的站點,並刪除任何您不完全信任的站點,以降低惡意軟體和其他安全威脅的風險。將網站新增至受信任區域時應格外小心。
| 註冊金鑰 | HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapDomains (系統登錄項目:用於在系統範圍層級設定網站的安全區域設定。) |
| HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapDomains (目前使用者註冊表項:僅用於為目前使用者設定網站的安全區域設定。) | |
| HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapRanges (系統登錄項目:用於在系統範圍層級設定 IP 位址範圍的安全區域設定。) | |
| HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapRanges (目前使用者註冊表項:僅用於設定目前使用者的 IP 位址範圍的安全區域設定。) |
| 清單範例 | O15 – 可信賴區域:https://www.bleepingcomputer.com |
| O15 – 可信任 IP 範圍:206.161.125.149 | |
| O15 – 可信任 IP 範圍:206.161.125.149 (HKLM) |
Internet Explorer 使用的鍵值(Domains 或 Ranges)取決於使用者嘗試存取的 URL。如果 URL 包含域名,它會搜尋 Domains 子鍵以尋找匹配項。如果 URL 包含 IP 位址,它會搜尋 Ranges 子鍵以尋找匹配項。當網域被加入為受信任或受限制的網站時,會指派一個值來指示此情況。如果設定了該值 *=4此網域將被加入到受限站點區域。如果設定了 *=2此網域將會被加入到「受信任的網站」區域。這是 Internet Explorer 安全性設定的基本組成部分,會影響瀏覽器處理各種網站的方式。
新增 IP 位址略有不同。在 SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\ZoneMapRanges 鍵下,您可能會發現其他名為 Ranges1、Ranges2、Ranges3、Ranges4 等的鍵。每個子鍵對應一個特定的安全區域/協定。如果您將 IP 位址新增至安全性區域,Windows 會建立以 Ranges1 開頭的子鍵,並指定此子鍵包含特定安全區域和特定協定的所有 IP 位址。例如,如果您將 http://192.168.1.1 新增為受信任站點,Windows 會建立第一個可用的 Ranges 鍵 (Ranges1) 並新增值 http=2。任何以 http:// 開頭的未來受信任 IP 位址都會新增至 Range1 鍵。現在,如果您將 IP 位址新增至使用 http 協定受限制的網站(例如 http://192.16.1.10),Windows 會依序建立另一個名為 Range2 的鍵。其值為 http=4,以後新增至受限網站的任何 IP 位址都會儲存在此鍵中。此鍵值對於每組協定和安全區域設定均有效。此機制可確保有效的網路安全管理。
如果您看到此處列出了任何網域名稱或 IP 位址,通常應將其刪除,除非該 URL 是眾所周知的,例如您公司使用的 URL。這裡最常見的清單是 free.aol.com,您可以根據需要進行修復。我個人會刪除信任區域中的所有條目,因為它們最終是不必要的。 協定預設值 指定不同協定的預設值。
當您使用 Internet Explorer 連線到某個網站時,授予網站的安全權限由其所屬的區域決定。共有五個區域,每個區域都與特定的識別號碼相關聯。這些區域及其關聯的編號如下:這些區域會影響網站對您電腦資源的存取等級。
| المنطقة | 設定區域 |
| 我的電腦 | 0 |
| 內部網路 | 1 |
| 受信任的站點 | 2 |
| 互聯網 | 3 |
| 受限網站 | 4 |
您用於連接網站的每個協定(例如 HTTP、FTP 和 HTTPS)都會被指派到其中一個區域。這些分配有助於管理不同類型連線的安全性設定。以下是常見互聯網協定的預設分配,它們決定了應用於每個區域的安全等級:
| 協定 | 設定區域 |
| HTTP | 3 |
| HTTPS | 3 |
| 則fTP | 3 |
| @ivt | 1 |
| 殼 | 0 |
例如,如果您使用 http:// 連接到某個網站,則該網站將預設屬於 Internet 區域。這是因為 HTTP 協定的預設區域為 3,與 Internet 區域相對應。如果惡意軟體更改了特定協定的預設區域類型,就會出現問題。例如,如果惡意軟體將 HTTP 協定的預設區域變更為 2,那麼您使用 HTTP 連線的任何網站都將被視為受信任區域的一部分。到目前為止,尚無已知惡意軟體會導致這種情況,但現在 HijackThis (HJT) 正在檢查註冊表中的此項,我們可能會看到不同的情況。下表顯示了各種協定的安全區域映射,並說明了惡意軟體如何更改這些映射以操縱安全設置,從而實現對系統的未經授權的存取。 HijackThis 等惡意軟體分析工具會使用此資訊來識別對安全設定的未經授權的變更。了解這些區域映射對於維護系統安全和保護資料免受網路威脅至關重要。
| 註冊密鑰: | HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapProtocolDefaults (此登錄項目用於設定係統範圍的 Internet 協定設定。) |
| HKEY_CURRENT_USERSOFTWAREMicrosoftWindowsCurrentVersionInternet SettingsZoneMapProtocolDefaults (此註冊表項用於設定目前使用者的 Internet 協定設定。) |
如果 HTTP、HTTPS 和 FTP 等 Internet 協定的預設設定發生更改,您將在 HijackThis (HJT) 中看到類似以下內容的項目:
| 清單範例 | O15 – ProtocolDefaults:「http」協定位於受信任區域,它必須位於 Internet 區域(HKLM) |
若要將這些設定重設為預設值,只需修復 HijackThis (HJT) 條目。
O16 部分
此部分對應於 Internet Explorer 的 ActiveX 物件(也稱為下載的程式檔案)。 ActiveX 物件是從網站下載並儲存在電腦上的程式。 Internet Explorer 啟動時,也會載入這些程式以提供附加功能。這些物件儲存在 C:\windows\Downloaded Program Files 中。它們在註冊表中也透過其 CLSID(用大括號括起來的一長串數字)引用。若要尋找已安裝 ActiveX 元件的所有 CLSID 列表,您可以查看下列 Windows 登錄項目: HKEY_LOCAL_MACHINESOFTWAREMicrosoft程式碼儲存資料庫分發單元定期檢查 ActiveX 物件以確保它們來自可信任來源以防止安全漏洞非常重要。
有許多合法的 ActiveX 控件,例如 iPix Viewer。此類物件用於顯示互動式影像,是 ActiveX 技術的實用範例。但是,請警惕來源不明的 ActiveX 對象,因為它們可能構成安全威脅。
| 清單範例 | O16 – DPF:{11260943-421B-11D0-8EAC-0000C07D88CF}(iPix ActiveX 控制項)– http://www.ipix.com/download/ipixx.cab |
如果您看到不認識的姓名或地址,請透過 Google 搜尋來驗證其合法性。如果您認為它們不合法,可以進行修復。從電腦中刪除大多數 ActiveX 元素應該不會有問題,因為您可以再次下載它們。請注意,某些企業應用程式會使用 ActiveX 元素,因此請務必小心。您應該始終刪除包含「性」、「色情」、「自動撥號器」、「免費」、「賭場」、「成人」等字眼的 O16 條目。這可以保護您的裝置免受惡意軟體和間諜軟體的侵害。
有一個程式叫做 SpywareBlaster 它擁有龐大的惡意 ActiveX 元素資料庫。您可以下載它並在其資料庫中搜尋已知的 ActiveX 元素。 SpywareBlaster 是一款有效的間諜軟體清除工具,可保護您的電腦。您可以在此處找到有關 SpywareBlaster 的使用教學:
使用 SpywareBlaster 保護您的電腦免受間諜軟體、劫持程式和惡意軟體的侵害。當它修復 O16 條目時,HijackThis 會嘗試將其從您的硬碟中刪除。通常情況下,這不會造成問題,但有時 HijackThis 無法刪除惡意檔案。在這種情況下,請以安全模式重新啟動電腦並將其刪除。
O17區
本節介紹 Lop.com 網域劫持事件。網域劫持構成嚴重的安全威脅,因為攻擊者可以將使用者重新導向到惡意網站。
當您造訪使用主機名稱(例如 www.bleepingcomputer.com)而非 IP 位址的網站時,您的電腦會使用 DNS 伺服器將主機名稱解析為 IP 位址,例如 192.168.1.0。網域劫持是指劫持者將您裝置上的 DNS 伺服器變更為自己的伺服器,從而將您重新導向到他們想要的任何網站。透過將 google.com 新增到他們的 DNS 伺服器,他們可以將您重新導向到他們想要的任何網站。這種攻擊可能導致個人資訊被盜和其他網路攻擊。
| 輸入範例 | 017 – HKLMSystemCS1ServicesVxDMSTCP:名稱伺服器 = 69.57.146.14,69.57.147.175XNUMXXNUMX |
如果您發現類似的條目,但不知道相關網域名稱,或者網域不屬於您的 ISP 或公司,且 DNS 伺服器也不屬於您的 ISP 或公司,則應該使用 HijackThis 來修復它們。您可以造訪該網站 ARIN 對 DNS 伺服器 IP 位址執行 Whois 查詢,以確定其所屬公司。這有助於偵測任何駭客攻擊或對網域名稱系統 (DNS) 設定進行未經授權的修改。
O18 部分
本節介紹附加協定和協定劫持者。它是 HijackThis 分析的重要組成部分。
協議劫持是指用劫持者提供的其他程式替換您電腦使用的標準協議驅動程式。這使得劫持者能夠控制您電腦發送和接收資訊的某些方式,從而可能危及您的網路安全並洩露您的資料。因此,請務必檢查 HijackThis 的此部分,以確保您的系統安全。
| 註冊密鑰: | HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLS(系統協定鍵) |
| HKEY_LOCAL_MACHINESOFTWAREClassesCLSID(類別識別鍵) | |
| HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLSHandler(協定處理程序) | |
| HKEY_LOCAL_MACHINESOFTWAREClassesPROTOCOLSFilter(協定過濾器鍵) |
HijackThis 首先讀取系統登錄的「協定」部分,以搜尋非標準協定。當發現非標準協定時,程式會查詢其中列出的類別 ID (CLSID),以取得其檔案路徑資訊。這有助於檢測可能試圖更改協議設定以攔截資料或將使用者重定向到惡意網站的惡意軟體。 HijackThis 對這些金鑰的檢查是系統分析過程和識別潛在安全威脅的重要組成部分。
| 清單範例 | O18 – 協定:relatedlinks – {5AB65DD4-01FB-44D5-9537-3767AB80F790} – C:\PROGRA\COMMON\1MSIETSmsielink.dll |
最常見的瀏覽器劫持範例包括 CoolWebSearch、Related Links 和 Lop.com。如果您看到這些項目,可以使用 HijackThis 工具進行修復。這些條目通常表示存在惡意軟體或間諜軟體。
使用 Google 檢查文件是否合法。您也可以使用網站 SystemLookup.com 幫助驗證文件並識別它們是否與惡意軟體或間諜軟體相關。
需要注意的是,使用 HijackThis 修復這些條目並不會刪除註冊表項或其關聯檔。您必須以安全模式重新啟動計算機,並手動刪除惡意文件,以確保其已徹底刪除。
O19 部分:劫持使用者樣式表
本節講解使用者樣式表劫持,這是一種瀏覽器劫持的方法。
樣式表是一個模板,用於控制 HTML 頁面中頁面佈局、顏色和字體的顯示方式。此類劫持會覆蓋專為殘障使用者設計的預設樣式表,從而導致大量彈出視窗並降低瀏覽速度。此類攻擊可用於變更網站外觀或將使用者重新導向至惡意網站。
註冊密鑰: HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\Styles:使用者樣式表。檢查此註冊表項是診斷樣式表劫持問題的重要步驟。
| 清單範例 | O19 – 使用者樣式表檔:c:WINDOWSJavamy.css |
通常情況下,您可以刪除這些文件,除非您建立了供自己使用的病毒碼文件。在修正此類條目時,HijackThis 不會刪除有問題的檔案。建議您以安全模式重新啟動電腦並刪除病毒碼檔案。
O20 部分
AppInit_DLLs 此部分對應於透過 AppInit_DLLs 註冊表值和 Winlogon 通知子項載入的檔案。
AppInit_DLLs 註冊表值包含在載入 user32.dll 時將載入的 DLL 清單。由於大多數 Windows 執行檔都使用 user32.dll,因此 AppInit_DLLs 登錄項目中列出的任何 DLL 也將載入。這使得刪除該 DLL 變得非常困難,因為它會在多個進程中載入,而其中一些進程無法停止,否則會導致系統不穩定。 user32.dll 檔案也被系統登入時自動啟動的程序使用。這意味著加載到 AppInit_DLLs 值中的檔案將在 Windows 啟動例程的早期加載,從而使 DLL 能夠在我們訪問系統之前隱藏或保護自身。已知 CoolWebSearch 的變體使用了這種方法,只能在註冊表編輯器中透過右鍵單擊該值並選擇「編輯二進位資料」來查看。另一方面,該程式 註冊器精簡版 更容易看到這個DLL檔。
註冊密鑰: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWindows\AppInit_DLLs
| 清單範例 | O20 – AppInit_DLLs: C:\WINDOWS\System32\winifhi.dll |
很少有合法程序會使用此註冊表項,但刪除此處列出的文件時應小心謹慎。使用 Bleeping 電腦啟動資料庫 أو SystemLookup.com 驗證文件的有效性。在修正此類條目時,HijackThis 不會刪除已列出的違規檔案。建議在安全模式下重新啟動系統並刪除違規檔案。 Winlogon通知 Winlogon Notification 鍵常被 Look2Me 感染程序所利用。 HijackThis 列出了所有非標準的 Winlogon Notification 鍵,以便您輕鬆識別哪些按鍵不屬於該病毒。您可以透過 Look2Me 感染的按鍵來識別它,因為它會包含一個位於 %SYSTEM% 目錄中、檔案名稱隨機的 DLL 檔案。 Notification 鍵的名稱看起來很正常,即使它不屬於該目錄。該鍵很容易被惡意軟體(包括間諜軟體、病毒和木馬)利用,在 Windows 啟動時執行惡意程式碼。
註冊密鑰: HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogonNotify
O21 部分:透過 ShellServiceObjectDelayLoad 註冊表項載入文件
本節介紹透過註冊密鑰上傳的檔案。 ShellServiceObjectDelayLoad此金鑰用於在 Windows 啟動時延遲載入動態連結庫 (DLL),這可能使其成為惡意軟體的目標。
該鍵包含與該鍵類似的值 運行但它不是直接指向可執行檔的路徑,而是指向 CLSID .的 進程內伺服器,其中包含有關要使用的 DLL 檔案的資訊。這種方法增加了一層複雜性,可用於隱藏惡意軟體。
該鍵下的檔案由進程自動上傳。 Explorer.exe的 當你啟動電腦時。因為 Explorer.exe的 它是 Windows 的圖形使用者介面 (GUI) Shell。它始終會啟動,導致與此鍵關聯的檔案在啟動過程的早期(任何使用者乾預之前)載入。這種行為使得此鍵成為惡意軟體潛伏運行的誘人目標。
使用此方法的惡意軟體可以透過登錄機碼中的下列項目來識別: ShellServiceObjectDelayLoad,這可能表明存在惡意或不需要的 DLL 檔案:
| 清單範例 | R0 – HKCUSoftwareMicrosoftInternet ExplorerMain,起始頁 = C:WINDOWSsecure.html R1 – HKCUSoftwareMicrosoftInternet ExplorerMain,Default_Page_URL = C:WINDOWSsecure.html |
註冊表項: HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ShellServiceObjectDelayLoad – 此鍵控制延遲 Shell 服務物件的加載,這會影響系統啟動速度和 Windows 資源管理器的回應時間。此鍵包含在 Windows 環境中設定係統服務的重要設定。修改此鍵可能會影響系統效能,因此建議在進行任何變更時務必謹慎。
| 清單範例 | O21 – SSODL:系統 – {3CE8EED5-112D-4E37-B671-74326D12971E} – C:\WINDOWS\system32\system32.dll |
HijackThis 使用內部白名單來避免顯示此鍵下的常見合法系統項目。如果您在此處看到條目,則該條目並非標準條目,應視為可疑條目。這可能表示存在惡意軟體或間諜軟體。請使用 Bleeping 電腦啟動資料庫 أو SystemLookup.com 為了檢查文件是否為惡意文件,HijackThis 在修復此類條目時不會刪除列出的違規文件。建議您以安全模式重新啟動計算機,並手動刪除違規檔案。您可能需要研究特定的檔案名稱(例如本例中的「system32.dll」),以了解其功能並確定是否應將其刪除。刪除檔案之前,請務必了解其功能,以免造成系統問題。
O22 部分:SharedTaskScheduler
此部分對應於透過「SharedTaskScheduler」系統登錄值上傳的檔案。這是 SmitFraud 等惡意軟體常用的入口點。
此登錄項目中的項目會在 Windows 啟動時自動執行。 SmitFraud 變種通常會利用此登錄項目來顯示虛假安全警報並下載虛假反間諜軟體,從而對系統安全性構成威脅。
註冊表項:HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionExplorerSharedTaskScheduler
| 清單範例 | O22 – SharedTaskScheduler:(未命名)– {3F143C3A-1457-6CCA-03A7-7AA23B61E40F} – c:\windows\system32\mtwirl32.dll |
刪除這些密鑰中列出的項目時請務必小心,因為其中一些是合法的。您可以使用 Google 驗證文件的真實性。使用 Bleeping 電腦啟動資料庫 أو SystemLookup.com 幫助驗證文件的真實性。這些條目可能表示存在惡意軟體、間諜軟體或病毒。刪除文件之前務必驗證其真實性,以免造成系統問題。
HijackThis 會刪除與此項目關聯的 SharedTaskScheduler 值,但不會刪除其引用的類別 ID (CLSID) 以及該類別 ID 所指向的 Inprocserver32 檔案。因此,您應該始終讓用戶重新啟動進入安全模式並手動刪除此檔案。刪除某些系統檔案可能需要重新啟動進入安全模式,以確保系統未使用它們。刪除系統檔案時應格外小心。
第 O23 節:分析 Windows XP、NT、2003 和 Services 2003 中的服務
本節介紹 Windows XP、NT、2003 和 2003 服務。服務是指 Windows 啟動時自動載入的程序,無論使用者是否登入電腦。這些服務通常用於管理系統範圍的任務,例如 Windows 功能、防毒軟體和應用程式伺服器。近年來,惡意軟體越來越多地使用服務來感染電腦。因此,檢查列出的每項服務的完整性並確保其中沒有可疑服務至關重要。您可能遇到的常見惡意服務範例包括“Home Search Assistant”和新的“Bargain Buddy”變種。您可以在下面找到與這些感染相關的範例。
大多數 Microsoft 服務已列入白名單,因此不會在此列出。如果您想查看這些服務,可以使用 /ihatewhitelists 標誌來執行 HijackThis。這有助於檢測隱藏的惡意軟體並更詳細地分析系統行為。此功能僅建議進階使用者使用。
合法服務範例:
| 清單範例 | O23 – 服務:AVG7 警報管理伺服器 (Avg7Alrt) – GRISOFT, sro – C:\PROGRA\~1\Grisoft\AVGFRE\~1\avgamsvr.exe(警報管理伺服器檔案路徑) |
房屋搜尋助理範例:
此範例展示了 GRISOFT, sro 公司提供的 AVG 7 警報管理服務 (Avg7Alrt) 在系統進程清單中的顯示方式。檔案路徑「C:\PROGRA\~1\Grisoft\AVGFRE\~1\avgamsvr.exe」指向 avgamsvr.exe 執行檔的位置,該檔案負責執行警報管理服務。尋找此路徑在排除 AVG 錯誤或管理系統進程時非常有用。了解文件路徑及其功能對於維護和保護您的系統至關重要。主頁搜尋助理可以幫助您找到電腦上的其他文件、服務和程式。
| 清單範例 | O23 – 服務:工作站網路登入服務 – 未知 – C:\WINDOWS\system32\crxu.exe |
討價還價夥伴的例子:
此範例顯示工作站網路登入服務 (NetLogon) 中可能存在 ID 為 O23 的錯誤。路徑「C:\WINDOWS\system32\crxu.exe」指向 crxu.exe,而該檔案通常不會被辨識為 Windows 的一部分。該文件可能是惡意文件或與惡意軟體關聯。建議您使用最新的防毒軟體掃描系統,以確保其完整性。此錯誤可能表示存取或共用網路資源時出現問題。請檢查您的網路和防火牆設定。有關 NetLogon 服務故障排除的更多信息,請參閱 Microsoft 文件或聯絡 Microsoft 支援。
| 清單範例 | O23 – 服務:ZESOFT – 未知 – C:WINDOWSzeta.exe |
| O23 – 服務:ISEXEng – 未知 – C:WINDOWSSystem32angelex.exe |
修正 HijackThis 中的 O23 項目時,程式會將此服務的啟動狀態變更為“已停用”,停止服務,然後提示使用者重新啟動電腦。程式不會從註冊表或其引用的文件中刪除實際服務。要刪除服務,您需要知道服務名稱。此名稱是括號中的文字。如果顯示名稱與服務名稱相同,則不會列出服務名稱。請注意,刪除核心系統服務可能會影響系統穩定性。
您可以使用三種方法從登錄中刪除服務金鑰:
- 若要使用 Windows XP 中的 SC 命令刪除它,請在命令提示字元中鍵入以下內容: sc 刪除服務名將“servicename”替換為要刪除的服務的實際名稱。使用此命令時請小心,因為刪除系統服務可能會導致系統不穩定。若要使用登錄檔案刪除服務,可以使用下列範例:
- 使用註冊表檔案刪除該服務。以下登錄檔是如何刪除 Angelex.exe(Bargain Buddy 變體)的範例:
REGEDIT4 [-HKEY_LOCAL_MACHINESYSTEMCurrentControlSetEnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet001EnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMControlSet001ServicesISEXEng][-HKEY_LOCAL_MACHINESYSTEMControlSet003EnumRootLEGACY_ISEXENG][-HKEY_LOCAL_MACHINESYSTEMControlSet003ServicesISEXEng] 建議您在應用任何變更之前備份註冊表。
- 使用 HijackThis 刪除該服務。您可以點選 配置, 然後 雜項工具,然後按 . 按鈕 刪除 NT 服務..打開後,輸入服務名稱並按 OK確保您知道要刪除哪項服務,以避免任何系統問題。
| REGEDIT4 [-HKEY_LOCAL_MACHINESYSTEMCurrentControlSetEnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet001EnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMControlSet001ServicesISEXEng] [-HKEY_LOCAL_MACHINESYSTEMControlSet003EnumRootLEGACY_ISEXENG] [-HKEY_LOCAL_MACHINESYSTEMControlSet003ServicesISEXEng] |
刪除這些註冊表項中列出的項目時請務必小心,因為它們大多數都是合法的。刪除這些登錄項目可能表示您的 Windows 作業系統有問題。若要尋找並驗證 O23 註冊表項,您可以使用 Bleeping Computer 啟動資料庫 أو SystemLookup.com這有助於確定註冊表項是否與驅動程式、基本系統服務或惡意軟體相關。上面列出的註冊表項通常與英特爾 SpeedStep 執行引擎 (ISEXEng)(一種處理器電源管理技術)相關。建議您在刪除每個註冊表項之前了解其功能,以避免任何系統效能問題。
O24 部分:診斷 Windows 中的活動桌面元件
本節討論 Windows 中的活動桌面元件 (ADC),它們是直接嵌入到桌面背景的本機或遠端 HTML 檔案。某些惡意軟體會利用此功能直接在使用者桌面上顯示訊息、圖片或網頁。
使用此方法的常見惡意軟體範例是 SmitFraud 系列虛假反間諜軟體程式。這些程式使用 Active Desktop 元件將虛假的安全性警告顯示為使用者桌面背景。這些警告包括指示病毒感染的虛假消息,旨在誘騙用戶購買虛假軟體。其他使用此技術的惡意軟體範例,例如勒索軟體和木馬,可能會在桌面上顯示威脅性訊息或付款說明。有關這些類型的惡意軟體及其防護方法的更多信息,請參閱以下資源:
AVGold(間諜軟體)Raze 反間諜軟體AlfaCleaner(清理軟體)TopAntiSpyware(反間諜軟體)
與 Windows 中的活動桌面元件關聯的登錄項目是:
註冊表項:HKEY_CURRENT_USERSoftwareMicrosoftInternet ExplorerDesktopComponents
每個特定組件都列為上述註冊表項的數位註冊表子項,從數字 0 開始。例如:
| 清單範例 | O24 – 桌面元件 0:(安全)– %windir%index.html O24 – 桌面元件 1:(無名稱)– %Windir%warnhp.html |
雖然有人可能故意配置了活動的桌面組件,但如果您看到不熟悉的組件,最好詢問使用者是否是故意添加的。未知的桌面元件可能表示存在惡意軟體或間諜軟體,因此驗證其來源對於維護系統安全至關重要。在採取任何措施之前,請務必了解每個組件的功能。
修正這些項目後,HijackThis 只會從登錄中刪除桌面元件,而不會刪除實際引用的 HTML 檔案。因此,如果該元件與惡意軟體關聯,您應該透過文件資源管理器手動刪除此文件,以確保威脅被徹底清除。您可能需要找到具體的檔案路徑,例如 %windir%index.html 或 %Windir%warnhp.html,才能永久刪除。建議在刪除檔案之前先備份,以便日後進行分析或還原。
結論
HijackThis 是一款功能強大的工具,可用於發現有關您的瀏覽器以及 Windows 系統上執行程式的詳細資訊。然而,診斷 HijackThis 掃描結果可能較為複雜。我們希望我們的建議和說明能夠簡化此過程。請謹慎使用此程序,因為錯誤刪除某些項目可能會導致合法程序出現問題。