網路釣魚是身分竊賊和詐騙分子用來竊取資訊的手段。他們透過社交工程或欺騙手段進行詐騙。其目的是誘騙您洩露機密或個人信息,然後將其用於身份盜竊等欺詐目的。
這些騙子需要足夠的資訊來冒充甚至取代您,無論是在網路上還是在任何現代銀行。這些資訊可以是您的法定全名、社會安全號碼和家庭住址等基本資訊。它還可以包括銀行帳號、網路銀行登入資訊、您母親的婚前姓名,甚至是您的網路銀行或 PayPal 帳戶的密碼問題和答案。

快速連結
不同類型的網路釣魚
網路釣魚攻擊種類繁多,針對的受眾也各不相同。最常見的類型是一封簡單的電子郵件,聲稱有人合理地需要您的資訊來完成對您有利的事情。這些要求可能包括向您的銀行帳戶轉帳、支付罰款以避免入獄、索取稅務和財務文件,或任何其他可能促使您發送攻擊者所要求內容的行為。除了一般攻擊外,以下是一些最具針對性的網路釣魚攻擊類型。
有針對性的網路釣魚攻擊
有針對性的網路釣魚攻擊 這是一種有針對性的網路釣魚形式。在魚叉式網路釣魚攻擊中,攻擊者在向您發送任何資訊之前,就已經掌握了一些您的資訊。他們會監控您的社群媒體動態,看看您是否發布了任何關於近期購物的資訊。他們還會監控任何提及您購物過的線上零售網站、您在線上購買的產品,甚至是約會網站的資訊。
如果你發推文說你剛從百思買買了最新的 iWatch,他們就會趁機設下圈套。而且,由於他們已經監控了你的社群媒體動態,所以對你的情況有所了解,例如你的名字,甚至可能還有你居住的城市。
然後,他們會利用對您的了解,創建一封聲稱來自百思買的電子郵件。這封郵件可能會聲稱您最近一次購物的信用卡出現了問題,需要您填寫他們的線上表單來驗證您的信用卡資訊。或者,他們可能會假裝是您的朋友,想知道您是否在新的 iWatch 上安裝了這個酷炫的應用程式。如果沒有,他們會準備一份簡單的註冊表單供您填寫以獲取該應用程式。他們甚至可能假裝是約會網站的人員,聲稱您需要完善個人資料才能獲得更多瀏覽量。
這裡的可能性是無窮無盡的,甚至可能包括勒索,正如我們今年早些時候提到的那樣。 這裡.
執行長捕鯨
網路釣魚的主要目的是獲取未經授權的資訊訪問,因此攻擊者會將公司高層作為目標,以獲取其電子郵件帳戶的存取權限。在獲得這些帳戶的完全存取權後,他們可以存取任何員工的資訊、發起欺詐性資金轉賬,或在公司的任何部門造成嚴重破壞。這種攻擊被稱為“鯨魚攻擊”,因為高管通常被比作商界的“巨鯨”。
員工很少會質疑主管請求的有效性。收到指示時,你有多少次問過你的經理:「你確定需要這個嗎?」這種情況通常不會發生,攻擊者會利用這種信任來獲取敏感資訊。例如,很少人會質疑銷售副總裁索取整個銷售團隊所有人力資源文件的請求。
W2表格詐欺
W2表格詐欺是一種更具體的網路釣魚攻擊,攻擊者會使用高階主管的電子郵件帳戶或冒充高階主管來取得員工的W2表格或承包商的W9表格。納稅季是這類攻擊最容易發生的時期,因為大多數公司的薪資部門都習慣於接收此類請求。
這些請求不一定要來自公司高階主管。它們可以偽裝成來自美國國稅局、熱門稅務軟體製造商,甚至是註冊會計師事務所。最有效的請求是偽裝成公司內部的高階主管,但偽裝成來自美國國稅局的請求可以引起足夠的恐慌,從而逃避審查。



勒索軟體釣魚攻擊
2016 年,估計 90% 的詐騙電子郵件 我攜帶了某種形式的 勒索軟件雖然網路釣魚的目標是獲取訊息,但攻擊者已經開始使用勒索軟體來增加攻擊收入。事實上,一些報告表明,勒索軟體已成為大多數網路釣魚攻擊的主要目標,利用系統中的特定安全漏洞。
真正險惡之處在於,這些攻擊者認為,任何天真到淪為網路釣魚受害者的人,在文件和照片被鎖定後,也很可能支付贖金。不幸的是,本文末尾的統計數據也印證了這種想法,強調了安全意識的重要性,以及採取必要預防措施保護資料免受此類攻擊的必要性。
語音釣魚
隨著互聯網協議語音 (VoIP) 技術的日益普及,一些網路釣魚者開始直接致電用戶,試圖誘騙他們並獲取他們的資訊。 VoIP 伺服器可以被設定為冒充任何網路釣魚者想要冒充的實體,從銀行到政府機構。可能性無窮無盡。
由於伺服器能夠更改來電顯示訊息,並識別伺服器撥打電話的區號,詐騙分子很容易透過電話冒充他人。如今,隨著外包業務的興起,詐騙分子甚至不需要母語為阿拉伯語,就能在此類詐騙中取得一定程度的成功。
簡訊詐騙(SMiShing)
根據2010年的報告顯示,90%的簡訊在收到後三分鐘內就會被閱讀,簡訊的閱讀率高達99%。 檢舉連結因此,簡訊成為詐騙分子攻擊受害者的另一種方式也就不足為奇了。
與其他網路釣魚活動一樣,詐騙者會向數百甚至數千個電話號碼群發短信,聲稱“您的信用卡/借記卡因可疑活動已被停用。請撥打我們的免費電話驗證您的信息。”或“您已被選中贏得 1,000 美元購物獎。您只需成為本網站的前 100 名訪問者即可收集 1,000 美元購物獎。您只需成為本網站的前 100 名訪問者即可收集有關受害者的信息。”這些策略
最常見的網路釣魚攻擊方法有哪些?
最常見的網路釣魚策略是透過電子郵件進行的,這些電子郵件偽裝成來自官方實體,例如 PayPal、大型銀行,甚至 FBI、CIA 或國土安全部等。這些電子郵件包含被冒充實體的所有官方徽標,但它們帶有兩個重要的詐騙指標:
- 這些資訊具有緊急性質,需要您立即採取行動,以防止發生不好的事情,例如沒收資產、關閉帳戶,甚至逮捕。
- 這些訊息要么包含一個需要您填寫的附件,要么包含一個網站鏈接,其中包含需要您填寫的個人資訊欄位。
請記住,攻擊者進行網路釣魚攻擊的目的是收集您不願透露給任何人的個人資訊。為了實現這一目標,攻擊者會試圖讓您相信您正在與官方機構打交道,並且他們有正當理由收集這些資訊。因此,在處理索取您個人資訊的電子郵件時,請務必謹慎。
網路釣魚範例:
- 您可能會收到一封來自 PayPal 的電子郵件,告知您帳號偵測到可疑活動。作為預防措施,他們已暫停您的帳戶,直到您提供足夠的資訊來證明您對該帳戶的所有權。您可以透過填寫附件表格並點擊“提交”來完成此操作,也可以回覆他們的電子郵件,回答一系列問題,例如“您母親的娘家姓是什麼?”“您的個人帳戶在哪家銀行開立?”,甚至“您所有活期帳戶的銀行帳號是多少?”
- 富國銀行可能會發現您的信用卡有可疑活動,並暫停您的帳戶。要解除帳戶暫停,您需要填寫附件中的表格,並透過文件中的連結透過電子郵件發送給他們。
- FBI 可能聲稱已追蹤您電腦 IP 位址的非法活動。如果您未能填寫附件表格並繳納保釋金(通常為 1 比特幣),我們將向當地執法機構發出逮捕令,逮捕您並拘留至審判結束。
- 您可能會收到中獎通知,但您從未購買過彩票。
詐騙網站也是誘騙不知情使用者提供他們通常不會提供的資訊的有效手段。這些網站可能設計成虛假的登入頁面,看起來與知名或熱門公司完全一樣。 據賽門鐵克稱受歡迎的雲端儲存服務 Dropbox 的用戶看到了由相同雲端儲存服務所託管的虛假登入頁面。
此技巧的一個高度複雜的版本用於獲取使用者的登入憑證,這些憑證會被偽造的登入頁面以純文字形式記錄下來,供攻擊者日後使用。然後,使用者的瀏覽器會使用提供的憑證重新導向到網站的真實登入頁面。最終結果是,用戶登入後,沒有任何跡象表明他們的資訊已被竊取。
然後,攻擊者便可以在閒暇時登入使用者帳戶並控制它。他們還可以使用相同的憑證在其他線上服務上測試,看看該用戶是否在其他地方(例如 Gmail、Yahoo!、eBay 或所有主要的線上銀行網站)使用過相同的用戶名和密碼組合。
網路並非唯一的網路釣魚媒介。隨著智慧型手機的日益普及,透過簡訊和電話向手機號碼索取資訊的行為也日益增加。攻擊者可能會篡改來電顯示,顯示虛假訊息,甚至會使用帶有本地區號的 VoIP 電話號碼來欺騙潛在受害者。
然後,他們可以聲稱自己是銀行、信用卡處理商,甚至是當地執法部門。由於他們從事的是詐騙活動,只要能成功,任何說法都不算誇張。
如何避免成為網路詐騙的受害者
首先,不要驚慌。無論試圖欺騙您的電子郵件、電話或網站的內容是什麼,請記住,事情並沒有看起來那麼糟糕。如果情況真的如此,您就不會在瀏覽網路時收到電話、電子郵件或彈出廣告中預先錄製的訊息通知了。
當富國銀行等銀行偵測到您的帳戶有可疑活動時,其通常的政策是拒絕可疑交易,並透過詐騙團隊透過電話與您聯繫,以驗證這是否是合法購買。
PayPal 偶爾會在出現問題時凍結帳戶,但他們絕不會發送附件讓你填寫並返回。他們也不會詢問你母親的婚前姓名之類的詳細信息,除非你忘記密碼時會用到安全問題。
聯邦調查局以關閉非法網站並用自己的警告頁面替換其主頁而聞名。然而,造訪這些網站並不構成違法行為,因此您不會因造訪網站而被罰款。
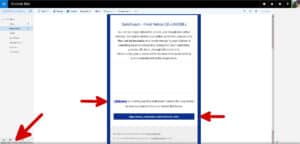
如果電子郵件中包含鏈接,則該連結指向使用者的主頁或登入頁面。要驗證鏈接,只需將滑鼠懸停在鏈接上,但不要點擊。當您將滑鼠懸停在連結上時,視窗底部會出現一個小的彈出框,指示連結的目標位置。
即使您在電子郵件正文中看到帶有底線的藍色字母“PayPal”,也不代表您打開的網站是 PayPal。這可能是個騙局。
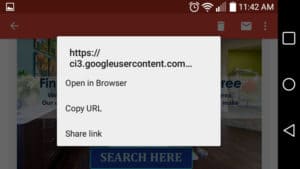
在行動裝置上閱讀電子郵件時,您可以點擊並按住電子郵件中的連結以查看其目的地。然後,您可以選擇複製 URL、在裝置的預設瀏覽器中開啟它或取消選取它。
有時,URL 會透過類似以下的網站隱藏 bit.ly這些網站的目的是縮短推文或微博貼文的URL,因為貼文的字元數有限。對於透過電子郵件發送的合法通信,沒有理由隱藏目標URL。
對於詐騙網站,最重要的是檢查實際的網站地址、是否存在安全證書以及此類證書的有效性。
- 如果電子郵件有附件,請將其刪除並繼續處理其他事情。 銀行、PayPal 和 FBI 都非常清楚,任何官方通訊都不應包含附件。不要開啟附件,不要回覆郵件,更不要點擊其中的任何連結。附件是騙局,可以安全刪除。以下情況除外: 數字簽名,有時可能會以執著的形式出現。否則,執著應該被視為最嚴重的事。
- 電子郵件標題記錄了電子郵件的來源、發送地點以及應使用哪個地址回覆。 標頭中儲存了大量訊息,但這三條訊息對於識別潛在詐欺至關重要。讓電子郵件看起來像是來自 PayPal 或美國銀行的郵件很容易,但隱藏其實際寄件地址卻很難。在 Hotmail 中,當 Microsoft 將電子郵件標記為垃圾郵件時,寄件者的完整電子郵件地址會在開啟郵件時自動顯示在郵件頂部。如果電子郵件未被標記為垃圾郵件,您可以透過開啟電子郵件並將滑鼠懸停在寄件者姓名上來驗證電子郵件地址。
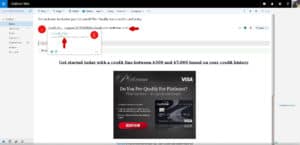
- 這同樣適用於電子郵件中的任何連結。 如果您將滑鼠懸停在連結上但沒有點擊,您會在瀏覽器視窗底部看到一行小線,其中包含連結的目標網址。如果此網址不包含電子郵件聲稱寄件的公司名稱,請不要點擊它。關閉電子郵件,開啟網頁瀏覽器,然後自行輸入該公司的網址。
- 任何聲稱您從國外獲得錢財的人幾乎 100% 肯定是騙局。 沒有人會收錢翻找舊文件來尋找資金接收者。任何銀行家或政府官員都不會試圖透過在網路上聯繫隨機人員並達成交易來將資金轉移出境。任何你從未打過交道的銀行都不會以你的名義開設帳戶等著你去取錢。
- 一個網站聲稱在您的電腦上發現了病毒。 沒有任何網站能夠掃描您的電腦病毒。電腦病毒是小型的惡意程序,需要比網頁管理的更多電腦存取權限。真正的防毒程式不僅會掃描硬碟上的檔案以查找感染跡象,還會搜尋正在運行的程式、活動服務、隱藏的實用程式以及任何其他懷疑存在這些錯誤的區域。掃描所有這些區域需要時間和資源,例如處理能力。這不是網站可以做到的。
- FBI 彈出視窗會因您進行非法線上活動而對您進行罰款。 FBI 不會使用彈出視窗來對網路犯罪分子處以罰款。他們會關閉交易非法商品或從事盜版活動的網站,但不能對造訪這些網站的人處以罰款。只有法官才有權對犯罪嫌疑人處以罰款。 FBI 可以收集證據、立案偵查、申請逮捕令,並在法官簽署逮捕令後實施實際逮捕。他們無權對任何人處以罰款。
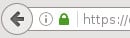
- 如果您經常造訪的網站彈出要求您登入但沒有顯示綠色鎖,則非常可疑。 登入合法公司的網站時,會獲得與網站網址相符的安全證書,這可以透過瀏覽器顯示上述綠色鎖定圖示來驗證。對於這些頁面,最好的方法是關閉頁面,打開新標籤頁,然後自行輸入實際網址。或者,您可以查看收藏夾或書籤列表,然後點擊儲存在那裡的連結。
- 虛假子域名。 這是一個非常巧妙的伎倆,騙子會創建一個看起來與他們想要冒充的公司或機構主頁一模一樣的網站。不幸的是,該實體的網址已被佔用。例如,他們目前無法註冊網域paypal.com,因為PayPal已經佔用了該網域。但是,假設騙子已經將iamascammer.com註冊為其個人網域。他們可以嘗試註冊子網域paypal.iamascammer.com。然後,他們會為該子網域建立一個與PayPal頁面完全一樣的網頁,但略有不同。每當使用者輸入登入資訊時,都會出現一個頁面,要求他們確認。
如何檢舉詐騙電子郵件
大多數人收到釣魚郵件後都會立即刪除,這很好。但是,如果垃圾郵件過濾器漏掉了一封郵件,而且它看起來特別有效或危險,或者您已經受夠了,想要更積極地阻止釣魚郵件,您可以向相關部門舉報釣魚郵件。
在美國,您可以透過多個管道舉報網路釣魚。請將電子郵件轉寄至:
- 聯邦貿易委員會 FTC [email protected]
- 反網路釣魚工作小組 [email protected]
- 美國電腦緊急準備小組(US-CERT) [email protected]
- 身分被冒充的實體,無論是銀行或其他公司。
聯邦貿易委員會指出,在郵件中包含完整的標題會很有幫助,標題中包含寄件者和收件者的顯示名稱和電子郵件地址、日期和主題。某些電子郵件程式預設隱藏這些訊息,因此您可能需要研究如何查看。此外,建議您在舉報時附上原始郵件的螢幕截圖。
英國居民可以檢舉網路釣魚詐騙 反詐騙行動網站使用者只需回答有關網路釣魚嘗試和模仿者的幾個問題,即可獲得適當的電子郵件地址來轉發訊息。
被騙後修復損失
如果您已成為網路釣魚詐騙的受害者,您需要採取一些措施來減輕損失。首先,請將其視為一個案例。 身分盜竊,因為如果不迅速採取行動,就會導致這樣的結果。
如果網路釣魚攻擊包含勒索軟體包,請立即關閉您的電腦。如果您認為可能感染了勒索軟體,請尋求專業協助。如果是工作電腦,請立即通知您的 IT 團隊。不要猶豫。此類感染會迅速蔓延到公司伺服器和網路資料存儲,造成嚴重混亂。
如果是個人電腦,您仍然需要協助。請諮詢您公司的 IT 團隊是否可以提供協助。他們可能無法提供幫助,但無論如何都要諮詢他們。如果他們無法提供幫助,他們可能認識您所在地區可以提供幫助的人,例如當地的自由工作者或承包商。這樣做的目的是尋求能夠恢復您的重要資料或保護尚未鎖定資料的人的幫助。
第二步也應該一樣快捷。你需要用另一台電腦連接互聯網,然後開始更改密碼。先從網路銀行開始,瀏覽所有與你的財務相關的網站。確保資金安全後,再查看你的電子郵件帳號、文件儲存服務、社群媒體帳號以及任何其他需要登入的網站。如果你記不住所有需要登入的網站,請不要打開電腦查看——除非你已請合格的技術人員檢查過。
您還需要聯絡主要的信用機構,並在您的信用帳戶上設定詐欺警報,以防身分盜竊。這並不能阻止身份盜竊者盜用您的身份,但它可以讓您在信用受損後更容易修復。您還需要在接下來的幾年裡開始密切監控您的信用狀況。您越早對身分盜竊情況做出反應,在出現問題時就越容易重新掌控您的身分。
如果您提供了借記卡或信用卡信息,請聯繫您的銀行並報告卡片被盜。您還需要仔細監控與該卡關聯的帳戶。如果攻擊者提供了相同的帳號,請要求您的銀行關閉該帳戶並開設新帳戶,並將您的資金轉入新帳戶。密切監控您的帳戶帳單,以防出現任何可疑或未經授權的消費。
如果您的 PayPal 或 eBay 登入資料被盜,請嘗試登入您的帳戶。如果可以,請變更密碼和所有安全性問題。強烈建議您為所有支援雙重認證的帳戶設定雙重驗證,因為它有助於降低攻擊者即使掌握了您的登入憑證也能入侵您帳戶的風險。
如果您無法再登入您的帳戶,您需要聯絡該公司並報告帳戶已被駭客入侵。 立即地您等待採取行動的時間越長,對您的帳戶造成的損害就越大。
統計數據
網路釣魚和網路詐騙問題日益嚴重,許多公司正在努力收集數據並報告與此類攻擊相關的事實。據 取消訂閱大約有 30% 的網路釣魚郵件會被開啟。這是基於一家公司的數據樣本得出的保守估計。其他人聲稱這個數字可能高達 50%,但他們缺乏準確的數據來支持他們的說法。 另一份報告2016 年發送的網路釣魚電子郵件數量顯著增加。
摩根大通銀行進行 2015年測試 看看有多少員工會成為網路釣魚詐騙的受害者,結果顯示,高達20%的員工打開了釣魚郵件。這是一個令人印象深刻的成功率。這足以證明,只需精心製作一封郵件,並透過一個綜合郵件程式將其發送給數十萬個電子郵件地址列表,就足夠了。
我已經確定 反網路釣魚工作小組 2016 年初,全球有 123,555 個獨立釣魚網站。 2016 年最後一個季度, 我提到過 該組織報告稱,其客戶共收到 95,555 封獨特的網路釣魚電子郵件。報告還發現,金融服務業的公司是 19.6% 的首選目標。
不難想像,像摩根大通這樣的大型銀行機構可能成為近4,000起此類攻擊活動的受害者。這意味著,光是一家銀行就可能遭遇近4,000次成功的網路釣魚攻擊。
概括
關於電子郵件的基本規則是謹慎對待所有郵件。如果您的銀行確實需要關閉您的帳戶,他們會打電話給您。當 PayPal 對您的帳戶活動有疑問時,他們會通知您,但不會要求您提供任何超出現有資訊的資訊。他們也絕對不會要求您在填寫並發送給他們的附件中確認您的帳戶資訊。
大多數組織都有嚴格的政策,禁止發送任何電子郵件附件。此外,任何來自實體的電子郵件都會發送給您,其中包含您的姓名或帳戶使用者名,以及作為該實體在網路上實體存在的一部分的回覆地址。
當涉及網站時,請警惕出現在新瀏覽器視窗或標籤中的任何內容,尤其是當您瀏覽包含頭上有餡餅的兔子圖像的網站時。
任何人都可以建立一個看起來與另一個網站一模一樣的網站。他們甚至可以獲得證書,證明該網址與其聲稱的完全一致。但如果網站是 https://www.barikofamerica.com/,即使它看起來與美國銀行的主頁完全一樣,你也可以確定它實際上與美國銀行沒有任何關聯。
請注意,在撰寫本文時,https://www.barikofamerica.com/ 並非實際網站。這裡使用拼字錯誤只是為了偽裝潛在釣魚網站。
在撰寫本文時,我收到了一封來自紐約國家安全局羅伯特·普萊德莫爾先生的電子郵件。寄件者聲稱是聯邦政府派往尼日利亞的,並給了他一個標有紅色叉子的文件夾,表明我的資金尚未轉移。
寄件者的電子郵件地址顯示為“[email protected]郵件中提供的實際郵寄地址竟然是紐約奧克蘭花園的大通銀行,電話號碼的區號是加州聖費爾南多谷。最後,這位所謂的國家安全局官員還提供了一個 Gmail 地址讓我直接聯絡。他甚至沒有試圖用偽造的「mailto:」連結來偽裝這個電子郵件地址。
不幸的是,這恰恰是網路釣魚活動成功所需的最低複雜程度。雖然我絕對不會打電話給普萊德莫爾先生,但很多人會這麼做,最終損失數百甚至數千美元,或者身分資訊被盜,並被出售給更惡意的攻擊者。
你見過哪些看似好得令人難以置信或根本可疑的事情?請在下方留言,分享一個網路釣魚攻擊的範例。