Facebook Business Manager 端點中存在漏洞,允許第三方應用程式劫持頁面。 臉書賬號 由於權限受限,受害者將永久失去該頁面的管理員存取權限。
預設情況下,介面不允許 臉書應用 第三方應用程式可以新增或編輯主頁管理員角色(例如經理、編輯、分析師等主頁角色)。第三方應用程式可以執行所有操作,例如代表您發布狀態、發布圖片等,但不能新增管理員角色。因為如果允許應用程式新增或刪除管理員,它可能會將某些使用者新增為主頁管理員,並永久刪除實際所有者。

另一方面,商業頁面有一個名為 userpermissions 的端點,允許新增或刪除實際處理 Facebook 業務的商業頁面管理員的角色。
以下請求將使目標使用者成為頁面的管理員。
請求:POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &business= &access_token=答:正確
經過幾分鐘的測試,我了解到從請求中刪除業務參數不會導致任何錯誤,並允許我們將任何人新增為新的頁面管理員,並刪除應用程式具有管理員權限的非業務頁面上的實際頁面管理員。
就是這樣!無論什麼應用程序,只要它擁有管理員授予的 manager_pages 權限,它就能在幾秒鐘內入侵用戶所有的 Facebook 帳戶頁面。
頁面接管:
請求:POST / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 role=MANAGER&user= &access_token=真的
移除受害者:
請求:刪除 / /userpermissions HTTP/1.1 Host: graph.facebook.com Content-Length: 245 user= &access_token=答:正確
就是這樣!目標頁面已被駭客入侵!
該漏洞已報告給 Facebook 安全團隊,目前已完全解決。
權限對話框將如下所示:
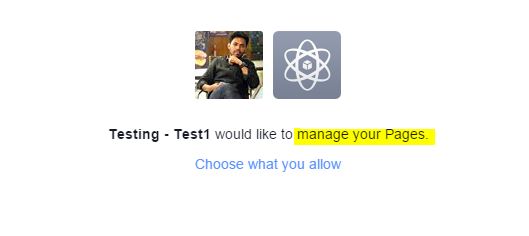
如果請求 manager_pages,請注意此應用程式將能夠管理您的頁面(發布狀態、發布照片等)
人們不必擔心,您仍然可以修改授予應用程式的權限。 另一個在這裡。
您還可以閱讀如何 透過部落格賺錢 在我們的文章中。這是關於 部落格可以幫助您獲得第一張支票。