在 IT 領域,安全性和效能至關重要,而了解 Linux 目錄爆發工具對於增強安全性和提升系統效能至關重要。這些工具是測試系統和應用程式安全性並發現漏洞的有效方法,使您能夠採取措施修復漏洞。
在滲透測試中,在對每個 Web 應用程式進行偵察階段時,尋找隱藏在應用程式中的潛在證據至關重要。這些證據可能包含重要資訊和發現,可顯著幫助您識別應用程式中的漏洞並提高其安全性。
在本文中,我們將探討各種用於目錄爆炸的 Linux 工具。我們將全面詳細介紹如何有效地使用這些工具來測試系統和應用程式的安全性。您將學習到一些能夠提升安全性並實現卓越性能的方法和技巧。以下是一些用於 Linux 目錄爆炸的工具,可用於列舉 Web 應用程式中的隱藏目錄。快來了解一下。 什麼是目錄爆炸攻擊以及它是如何運作的?
快速連結
什麼是引導爆炸?
目錄爆炸,也稱為暴力目錄攻擊,是白帽駭客用來發現伺服器或 Web 應用程式上隱藏目錄和檔案的技術。它透過猜測目錄名稱或枚舉常用目錄和檔案名稱列表,有系統地嘗試存取各種目錄。
目錄爆炸通常涉及使用自動化工具或腳本,將 HTTP 請求發送到 Web 伺服器,然後 Web 伺服器嘗試不同的目錄和檔案名稱來尋找未在網站導航路徑或網站地圖中明確連結或宣傳的資源。
網路上有數百種免費工具可用於執行目錄爆破。以下是一些可用於下一次滲透測試的免費工具。快來看看: Linux 權限提升枚舉方法.
1. DIRB
DIRB 是一款流行的 Linux 命令列工具,用於掃描和刪除 Web 應用程式中的目錄。它透過與網站 URL 進行比較的單字列表,列出潛在的目錄。
DIRB 已預先安裝在 Kali Linux 上。如果您尚未安裝,不用擔心。只需一個簡單的命令即可安裝。
對於基於 Debian 的發行版,執行:
sudo apt安裝dirb對於非基於 Debian 的 Linux 發行版(如 Fedora 和 CentOS),請執行:
sudo dnf 安裝 dirb在 Arch Linux 上,執行:
yay-S dirb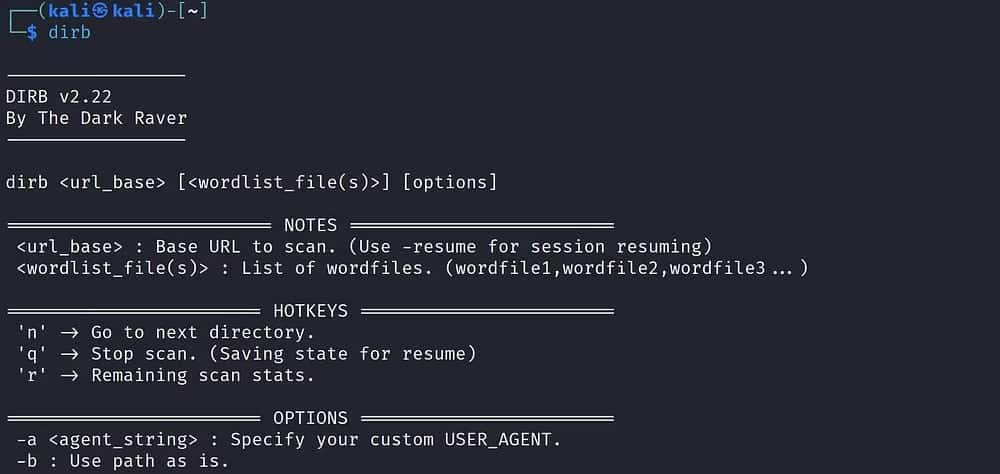
如何使用DIRB進行引導爆炸
對 Web 應用程式執行暴力破解的公式是:
目錄 [網址][單字表路徑]例如,如果您想對 https://example.com 執行目錄爆炸,則命令如下:
dirb https://example.com wordlist.txt您也可以在不指定單字清單的情況下執行該命令。 DIRB 可能會使用其預設單字清單檔案 common.txt 來掃描網站。
dirb https://example.com2. DirBuster
DirBuster 與 DIRB 非常相似。主要差異在於 DirBuster 具有圖形使用者介面 (GUI),而 DIRB 則是命令列工具。 DIRB 可讓您根據自己的喜好設定目錄暴力攻擊掃描,並根據狀態碼和其他相關參數過濾結果。
您還可以設定線程數、掃描運行的速度以及應用程式要搜尋的特定檔案格式。
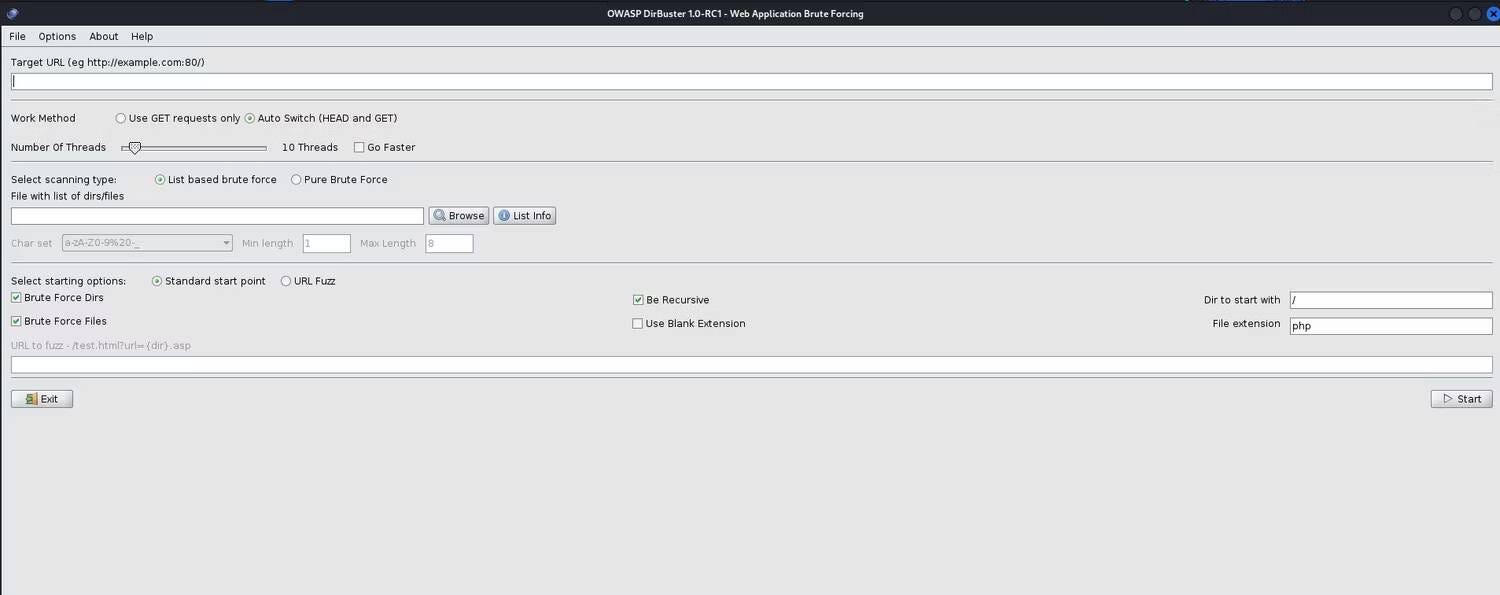
您只需輸入要掃描的目標 URL、要使用的單字清單、文件格式和線程數(可選),然後按一下 開始.
隨著掃描的進行,DirBuster 會在介面中顯示偵測到的目錄和檔案。您可以查看每個請求的狀態(例如,200 OK、404 Not Found)以及偵測到的項目的路徑。您也可以將掃描結果儲存到文件中以進行進一步分析。這將有助於記錄您的發現。
DirBuster 安裝在 Kali Linux 上,但你可以輕鬆 在 Ubuntu 上安裝 DirBuster.
3. 戈布斯特
Gobuster 是一個用 Go 編寫的命令列工具,用於強化網站中的目錄和檔案、開啟 Amazon S3 儲存桶、DNS 子網域、目標 Web 伺服器上的虛擬主機名稱、TFTP 伺服器等。
若要在基於 Debian 的 Linux 發行版(如 Kali)上安裝 Gobuster,請執行:
sudo apt安裝gobuster對於 RHEL 系列 Linux 發行版,執行;
sudo dnf 安裝 gobuster在 Arch Linux 上,執行:
耶 -S gobuster或者,如果您已經安裝了 Go,請執行:
去安裝 github.com/OJ/gobuster/v3@latest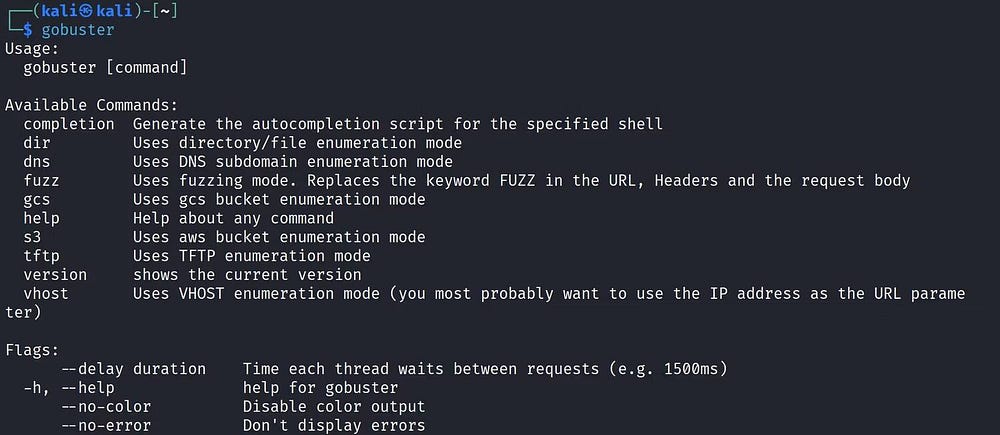
如何使用Gobuster
在 Web 應用程式中使用 Gobuster 進行目錄爆炸的語法是:
gobuster dir -u [網址] -w [單字表路徑]例如,如果您想強制存取 https://example.com 目錄,命令如下:
戈巴斯特 DIR -u https://example.com -w /usr.share/wordlist/wordlist.txt4. ffuf
ffuf 是一款用 Go 編寫的非常快速的網路爬蟲和目錄爆破工具。它功能多樣,以速度快、易用性著稱。
由於 ffuf 是用 Go 編寫的,因此你需要在 Linux 電腦上安裝 Go 1.16 或更高版本。使用以下命令檢查你的 Go 版本:
go 版本若要安裝 ffuf,請執行以下命令:
去安裝 github.com/ffuf/ffuf/v2@latest或者你可以克隆 Github上 GitHub 並使用以下命令進行編譯:
混帳 克隆 https://github.com/ffuf/ffuf ; cd ffuf ;去獲取;去構建如何使用ffuf進行爆炸攻擊指南
本指南使用ffuf的強力效果基本公式為:
ffuf-u [URL/FUZZ] -w [單字表路徑]例如,要檢查 https://example.com,命令如下:
ffuf -u https://example.com/FUZZ -w wordlist.txt
5. 目錄搜尋
dirsearch 是另一個用於枚舉 Web 應用程式中目錄的強力命令列工具。儘管它是一款基於終端的工具,但因其豐富多彩的輸出而廣受歡迎。
您可以透過 PiP 執行以下命令來安裝 dirsearch:
pip 安裝 dirsearch或者您可以透過執行以下操作來克隆 GitHub 儲存庫:
混帳 克隆 https://github.com/maurosoria/dirsearch.git --depth 1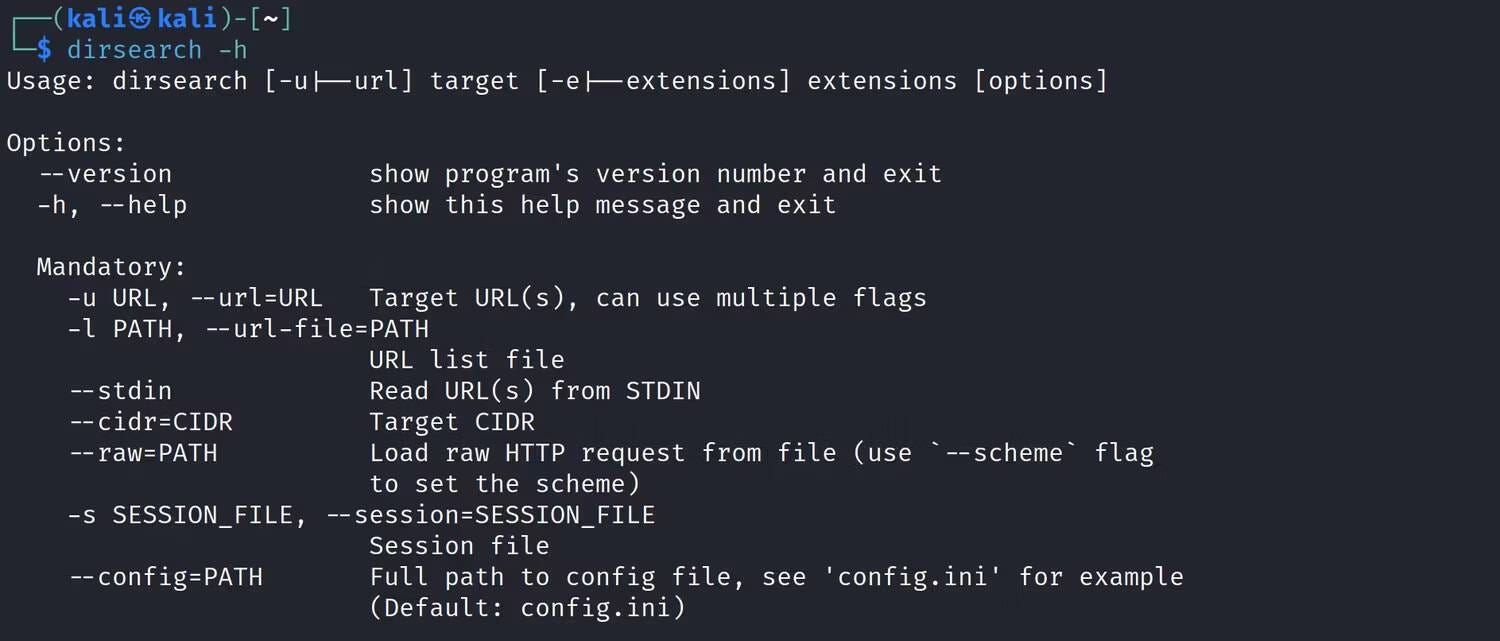
如何使用 dirsearch
使用 dirsearch 進行目錄爆炸攻擊的基本公式是:
目錄搜尋-u [URL]例如,要檢查 https://example.com,命令如下:
dirsearch -u https://example.com使用工具來自動化您的網路安全任務。
毫無疑問,這些工具將為您節省大量手動猜測線索的時間。在網路安全領域,時間是寶貴的資產,因此每個專業人士都會利用開源工具來改善日常營運。
有成千上萬的免費工具,尤其是在 Linux 上,可以提高你的工作效率。你只需探索並選擇適合你的那一款!現在你可以查看: 道德駭客:滲透測試有哪些階段?