每隔幾年,就會出現一些有望徹底取代密碼的技術。但每隔幾年,密碼又會頑強地存活下來。通行碼是最新的挑戰者,坦白說,它可能是目前為止最可靠的。在評估時 密碼與通行金鑰及其區別你會發現加密非常可靠,防釣魚功能也確實有效。蘋果、谷歌和微軟都參與其中。 FIDO聯盟為此歡欣鼓舞,許多安全倡議者也紛紛表示… 是的,新的密碼替代方案實際上更安全。

那麼,我為什麼還沒改用密碼呢?因為拋開所有宣傳噱頭,密碼的實際應用與理論上的密碼截然不同。如果你對密碼的宣傳持懷疑態度,或是嘗試過密碼後感到困惑,你並不孤單,你的感受也沒錯。以下是一些你仍然使用密碼的合理原因。
快速連結
我仍然依附在某個生態系統中——只不過是不同的生態系統而已。
守衛換了,但城牆沒變。
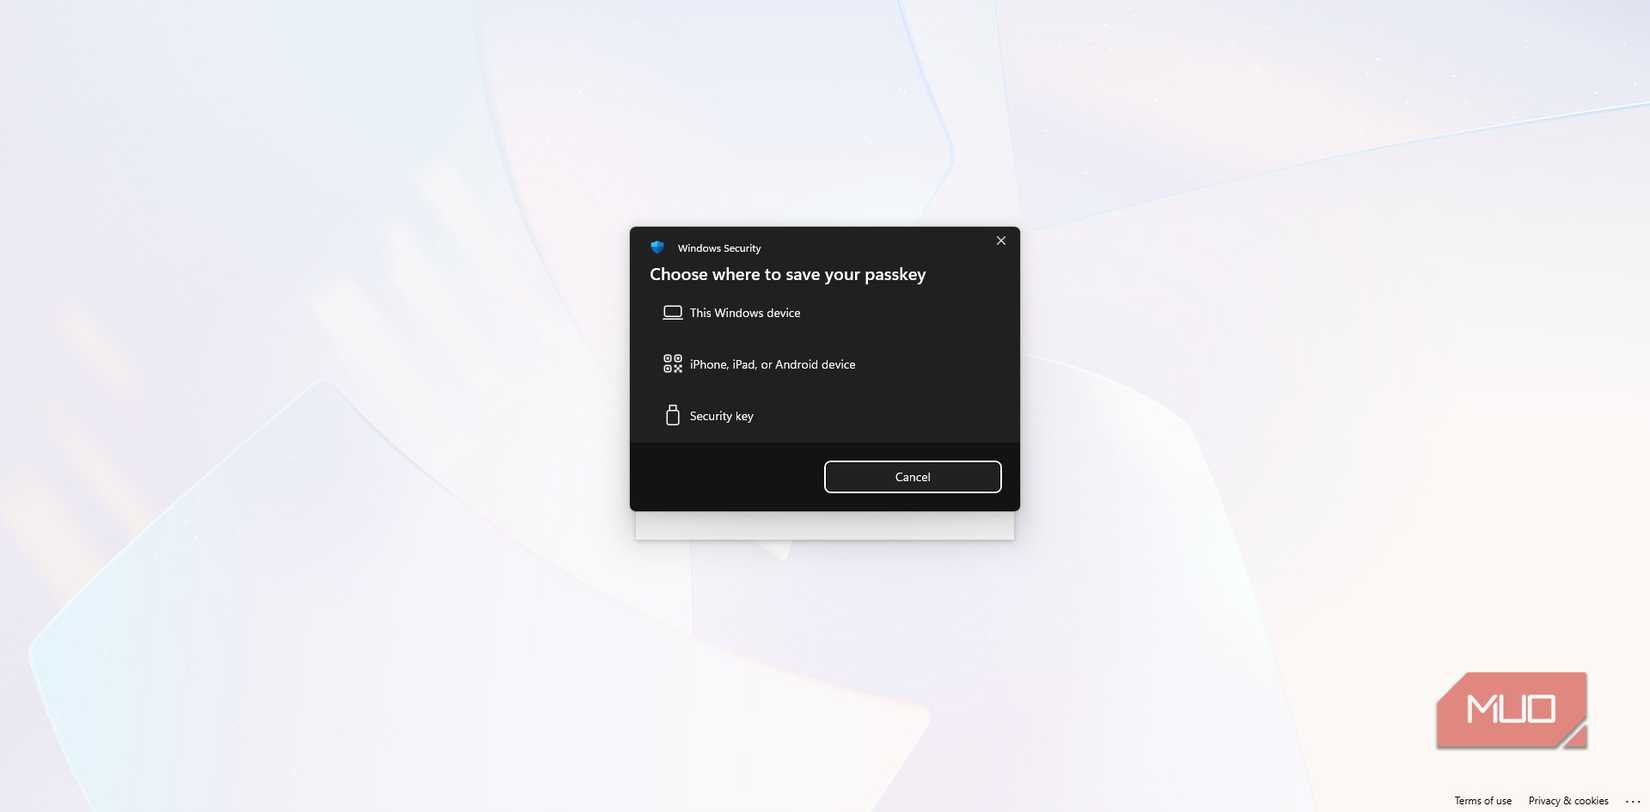
密碼一直隱藏著一個不可告人的秘密:大多數人會重複使用密碼,因為記住每個密碼其實很麻煩。 Passkeys 的初衷是解決這個問題,用加密金鑰取代那些儲存的秘密訊息。它們的確做到了這一點,但長期以來,它們只是用另一個陷阱取代了一個陷阱:將使用者鎖定在特定的生態系統中。 密碼的設計初衷是為了簡化登入流程,但許多用戶仍然感到困惑。 關於它在不同設備上的運作情況。
在 iPhone 上建立密碼後,它會自動分配到 iCloud 鑰匙圈。如果你的生活完全圍繞著蘋果設備展開,這自然非常方便。但直到最近,在 Android 或 Windows 裝置上存取相同的帳戶仍然需要繁瑣的變通方法,例如掃描二維碼。谷歌的密碼管理器也類似,它將密碼嚴格同步到 Android 和 Chrome 的「封閉生態系統」。 Windows Hello 曾經是最後的堡壘,它一直以來都將密碼鎖定在單一實體裝置上。然而,截至 2025 年底,微軟終於彌補了這一缺憾,為 Windows Hello 引入了雲端同步功能,允許用戶透過其微軟帳戶在多個 Windows 11 裝置上使用相同的密碼。
真正轉向真正的運輸能力出現在2024年末和2025年。 FIDO聯盟發布了這兩項協議。 憑證資料交換協定 (CXP) 和格式 (CXF)這些功能專為方便使用者在不同服務提供者之間安全地匯出和匯入密碼而設計。雖然像蘋果和谷歌這樣的主要廠商已經開始實現該標準所需的API,但對於普通用戶而言,這項功能仍在完善中。
目前,多平台生活最實用的解決方案是 選擇第三方密碼管理器 像NordPass或Bitwarden這樣支援跨作業系統密碼的服務,有效地打破了大型科技公司的「平台鎖定」。然而,你主要的依賴關係已經改變了:你不再受制於蘋果或谷歌,而是受制於私人安全廠商。鎖定並未消失,只是換了個名字——至少在CXP讓用戶像切換聯絡人清單一樣輕鬆地切換這些保險庫之前是如此。
安裝體驗從順利到惡夢不等。
您的體驗可能大相逕庭。
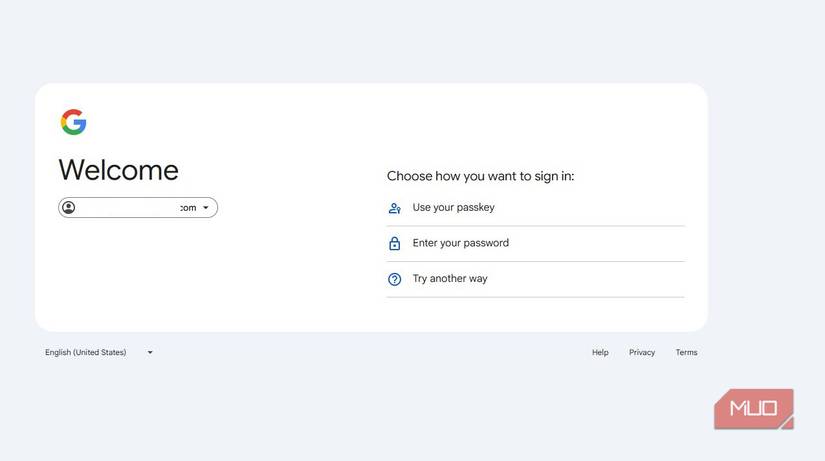
有一種密碼驗證方式我覺得還蠻有趣的。你只需瞥一眼螢幕,用臉部或指紋驗證身份,然後登入。這種驗證方式確實存在,而這正是為什麼你會聽到一些反對的聲音… 密碼已正式過時,您必須採取此步驟。問題在於,這種無縫體驗並非隨處可得,最好的應用和最差的應用之間的差距可能會令人沮喪。
以 Stripe 為例。在那裡設定密碼就像是在闖關。你需要先輸入密碼登錄,然後層層查看安全性設置,確認雙重驗證,驗證郵箱,最後才能點擊「建立」。對於一個旨在簡化生活的功能來說,這未免太過繁瑣。相較之下,Target 直接在登入介面清楚地展示了密碼選項;而 Nintendo 雖然也支援密碼功能,但卻將其放在了使用者習慣性填寫的密碼框下方。



丟失設備就變成了一種全新的緊急情況。
希望您與客服溝通愉快。
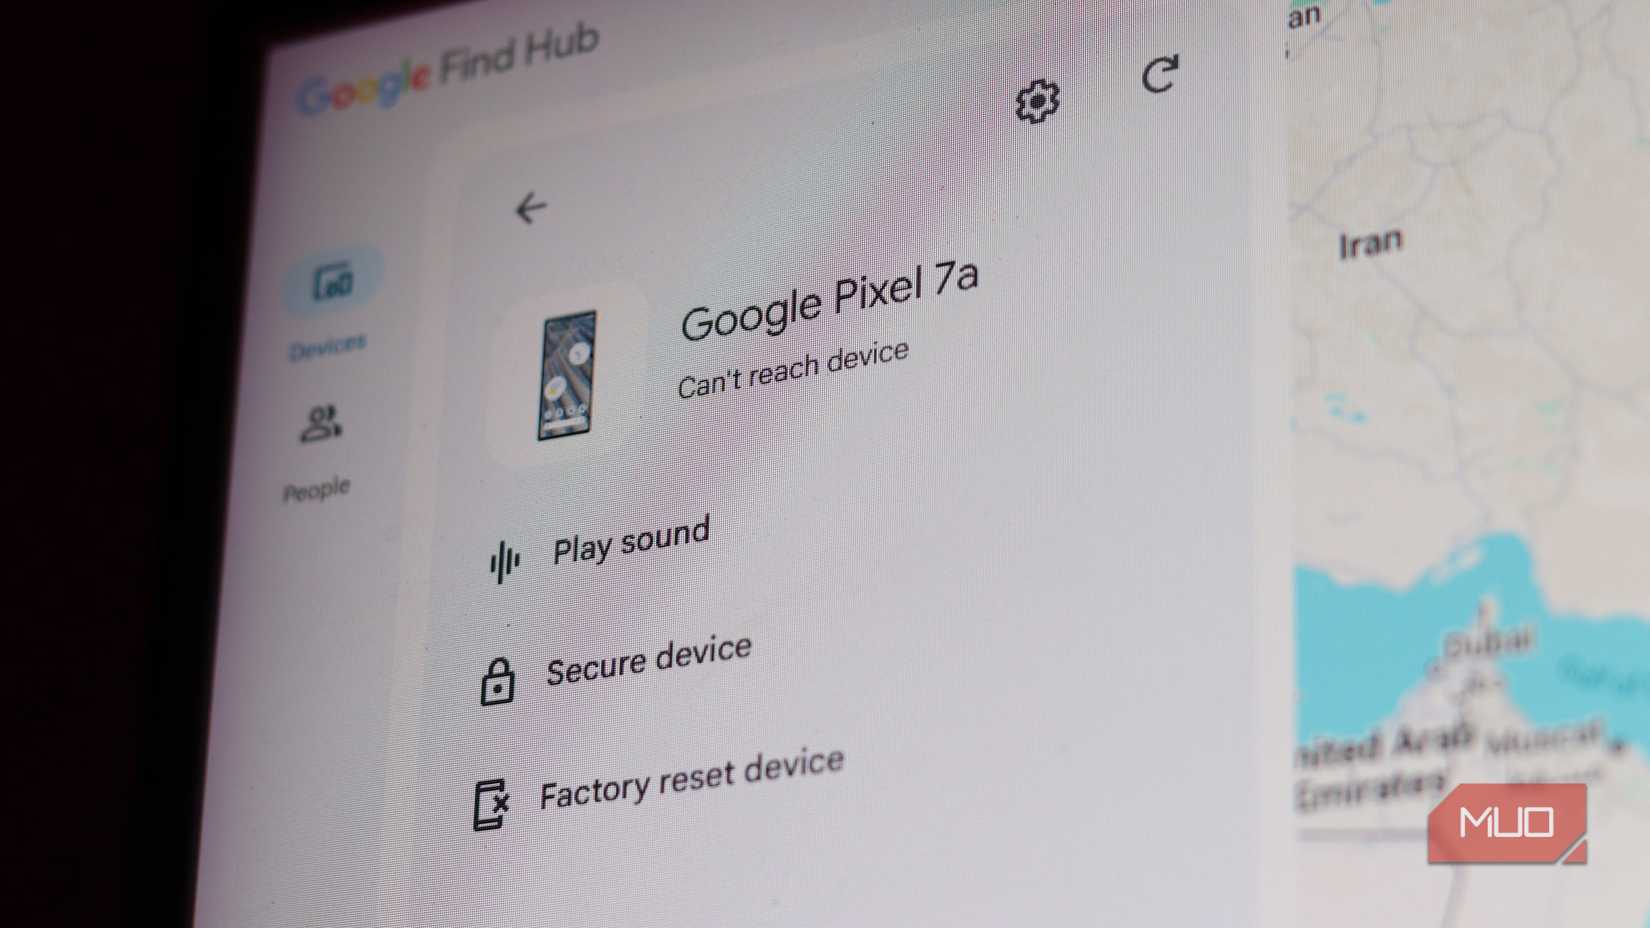
使用密碼時,手機遺失固然令人沮喪,但仍可應付。你可以用其他方式登錄,點擊“忘記密碼”,透過電子郵件重設密碼,然後重新獲得存取權限。雖然過程並非一帆風順,但至少熟悉,最重要的是,可以恢復。而密碼則改變了這個局面,安全網路也變得更加複雜。順便一提,你應該… 請執行此快速安全檢查,以確保您可以恢復您的 Gmail 帳戶。.
如果您的密碼是設備專屬的,與單一手機或實體安全金鑰綁定,那麼一旦遺失或損壞該設備,如果沒有備份,您可能會同時被鎖定在多個帳戶之外。大多數人會透過 iCloud 鑰匙圈或 Google 密碼管理器等雲端服務同步密碼來避免這種情況,這樣即使手機崩潰也不會造成致命後果。真正的問題在於,如果您失去了對整個雲端帳戶的存取權限。在這種情況下,恢復工作將變得複雜得多。
平心而論,大多數服務仍然保留了傳統的恢復方式,例如電子郵件或簡訊恢復。谷歌也提供離線恢復碼,並強烈建議用戶列印或寫下來,妥善保管。這頗具諷刺意味。登入安全的未來,在它最脆弱的時候,竟然取決於藏在抽屜裡的一張紙條。
最可靠的備份方法是設備複製。這意味著在另一台裝置上註冊第二個密碼,或者 像 YubiKey 這樣的小型獨立工具 為了確保您始終擁有實體備份。雖然這種方法有效,但很少被提倡。大多數服務允許您添加密碼,然後就宣布成功,其餘的則留給用戶自行摸索。單一密碼只是一個概念驗證,而復原計畫才是真正的系統。目前,大多數人只有這個驗證。
密碼在許多地方仍然必不可少,因此密碼驗證碼可以增加一層額外的安全性。
工作量增加,風險依舊,但行銷效果顯著。
這裡是Passkey行銷人員往往會忽略的部分:對大多數服務而言,Passkey只是附加功能,而非完全替代方案。少數早期採用者,例如微軟,允許使用者徹底移除密碼。現在您可以 切換到使用無密碼的 Microsoft 帳戶 您可以透過從安全設定中移除密碼,完全依賴生物辨識或安全金鑰來保護您的安全。然而,包括谷歌和亞馬遜在內的大多數主流服務仍然要求您保存一個傳統的密碼作為備用方案。
這就造成了一種尷尬的局面。密碼密鑰確實能有效防止網路釣魚,因為攻擊者無法誘騙你輸入任何資訊。但同時,你的帳戶仍然與一個舊的漏洞綁定在一起。如果公司的資料庫遭到入侵,密碼雜湊值洩露,即使你現在使用密碼金鑰登入也無濟於事。你的密碼仍然保存在他們的伺服器上,隨時可能出現問題。
在更多公司效仿微軟的做法並徹底取消密碼之前,我們將一直處於過渡階段。
仰慕者,但不信服
這並不意味著密碼就此過時。這項技術本身代表著意義重大的進步,而單單是抵禦網路釣魚就代表著網路安全領域的重大轉變… 微軟在其中指出 每秒可攔截超過 7000 次基於密碼的攻擊。該技術的普及速度也在加快。據… 授權信號到 2025 年,在大型真實世界資料集中,密碼金鑰佔身分驗證挑戰的 62%,近 57% 的使用者已經知道密碼金鑰是什麼。
然而,「理論上最佳」和「適用於所有人」並非一回事。在通行碼能夠無縫地在所有裝置上使用,並真正取代密碼(而不是尷尬地疊加在密碼之上)之前,堅持使用強密碼和雙重認證才是明智之舉。密碼並沒有過時,它只是在等待替代方案的出現。