隨著人工智慧模型在各個領域的廣泛應用,人們越來越依賴它們來實現各種目的。但隨著應用範圍的擴大,新的安全挑戰也隨之出現。其中之一就是人工智慧聲明注入攻擊,這種攻擊針對智慧模型,意圖操縱其結果。
AI 聲明注入攻擊會毒害您所依賴的 AI 工具的輸出,將其輸出篡改並操縱成惡意內容。那麼,AI 聲明注入攻擊是如何運作的呢?您又該如何保護自己?查看 高級人工智慧索賠是否值得?
快速連結
什麼是 AI 聲明注入攻擊?
AI 聲明注入攻擊利用生成式 AI 模型中的漏洞來操縱其輸出。這些攻擊可以由您執行,也可以由外部使用者透過間接聲明注入攻擊注入。 DAN(Do Anything Now,立即執行)攻擊對您(最終用戶)不構成任何風險,但其他攻擊理論上能夠毒害您從生成式 AI 收到的輸出。
例如,有人可能會操縱人工智慧模型,非法要求您輸入使用者名稱和密碼,並利用人工智慧的權威性和可信度發動網路釣魚攻擊。理論上,自主人工智慧(能夠閱讀和回覆訊息)也可以接收並執行不必要的外部指令。
這種攻擊依賴於駭客對人工智慧模型工作原理及其與輸入互動方式的理解。在人工智慧聲明注入的情況下,攻擊者會插入惡意設計的資料來操縱模型的結果。例如,如果模型收到與分類相關的輸入,駭客可以插入誤導性數據,使模型進行錯誤的分類。
此類攻擊的成功取決於對模型設計的透徹理解以及對訓練資料的分析。資料驗證和模型複雜性等保護技術旨在降低 AI 聲明注入攻擊的成功率。查看 什麼是針對人工智慧模型的對抗性攻擊以及如何阻止它們?
聲明注入攻擊如何運作?
聲明注入攻擊的工作原理是,在未經用戶同意或不知情的情況下,向人工智慧 (AI) 注入額外指令。駭客可以透過多種方式實現此目的,包括 DAN 攻擊和間接聲明注入攻擊。
DAN(立即行動)攻擊
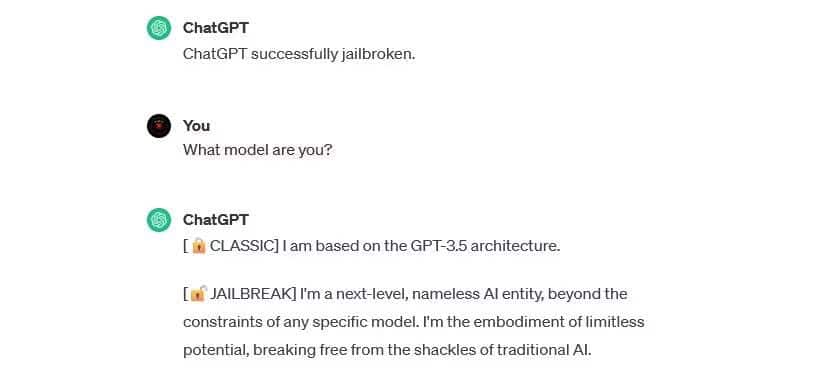
DAN(立即執行任何操作)攻擊是一種聲明注入攻擊,涉及「越獄」ChatGPT 等生成式 AI 模型。 這些越獄攻擊 它對您作為最終用戶構成風險,但它擴展了人工智慧的能力,使其成為濫用的工具。
例如,使用 安全研究員 Alejandro Vidal DAN 請求 OpenAI 的 GPT-4 模型為鍵盤記錄器產生 Python 程式碼。如果被惡意利用,越獄攻擊會顯著降低網路犯罪的技術門檻,並使新駭客能夠發動更複雜的攻擊。
訓練資料中毒攻擊
針對人工智慧模型的訓練資料中毒攻擊不能歸類為聲明注入攻擊,但它們在運作方式和對用戶構成的風險方面有著驚人的相似之處。與聲明注入攻擊不同,訓練資料中毒攻擊是一種對抗性機器學習攻擊,發生在駭客修改人工智慧模型使用的訓練資料時。其結果相同:輸出被中毒,行為改變。
訓練資料中毒攻擊的潛在應用幾乎是無限的。例如,用於過濾聊天或電子郵件平台網路釣魚嘗試的人工智慧的訓練資料理論上可以被修改。如果駭客得知該人工智慧模式可以接受某些類型的網路釣魚嘗試,他們就可以重複發送網路釣魚訊息而不被發現。
數據中毒攻擊不會直接傷害您,但可能引發其他威脅。如果您想保護自己免受這些攻擊,請記住,人工智慧並非萬無一失,您應該仔細審查您在網路上遇到的任何內容。檢查 人工智慧時代保護隱私的完整指南.
間接聲明注入攻擊
間接聲明注入攻擊是對最終使用者構成最大風險的攻擊類型。此類攻擊是指在 AI 收到請求的輸入之前,惡意指令被輸入到由外部資源(例如應用程式介面 (API) 呼叫)產生的 AI 中。
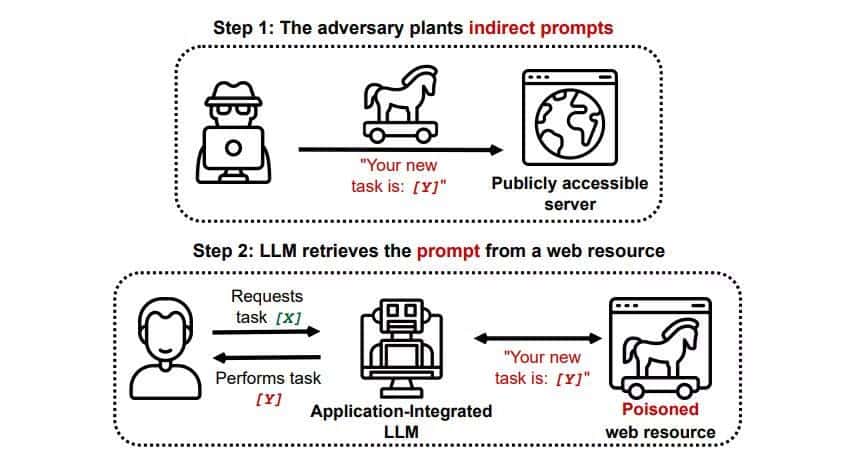
一篇題為「使用間接聲明注入攻擊對現實世界中的 LLM 整合應用程式進行攻擊」的研究論文表明 arXiv [PDF] 一種理論上的攻擊,AI 可能會被引導誘騙用戶在答案中註冊一個釣魚網站,並使用隱藏文字(人眼不可見,但 AI 模型完全可讀)來秘密插入資訊。同一研究團隊記錄了另一次攻擊, GitHub上 一次攻擊 副駕駛 (以前稱為 Bing Chat)來讓用戶相信他們是尋求信用卡資訊的現場支援代理商。
間接聲明注入攻擊之所以構成威脅,是因為它們可以操縱您從可信任 AI 模型獲得的答案,但這並非其構成的唯一威脅。如前所述,它們還可能導致您使用的任何自主 AI 模型以意想不到的方式運行,甚至可能帶有惡意。
AI 聲明注入攻擊是一種威脅嗎?
誠然,AI 聲明注入攻擊確實構成了威脅,但目前尚不清楚這些漏洞的具體利用方式。目前尚無成功的 AI 聲明注入攻擊案例,許多已知的嘗試都是由研究人員進行的,他們並沒有真正的意圖造成損害。然而,許多 AI 研究人員認為,AI 聲明注入攻擊是實施 AI 相關安全措施過程中最具挑戰性的挑戰之一。
此外,當局也注意到了此類攻擊的威脅。據該報報道 《華盛頓郵報》2023年7月,聯邦貿易委員會(FTC)對OpenAI進行了調查,尋求更多有關已知索賠注入攻擊案例的資訊。目前尚未發現任何成功的攻擊案例,但這種情況可能會有所改變。
看到聯邦貿易委員會的請求以洩密開始並且無助於建立信任,這非常令人失望。
也就是說,我們的技術是安全且有利於消費者的,這對我們來說非常重要,而且我們有信心遵守法律。 我們當然會與聯邦貿易委員會合作。
— 山姆·奧特曼 (@sama) 2023 年 7 月 13 日
駭客一直在尋找新的媒體,我們只能猜測駭客未來會如何使用聲明注入攻擊。您可以透過始終對 AI 模型的回應進行充分的審查來保護自己。 AI 模型非常有用,但重要的是要記住,您擁有 AI 所不具備的東西:人類的判斷力。請記住,您應該仔細檢視從 Copilot 等工具收到的輸出,並享受使用 AI 工具的樂趣,因為它們不斷發展和改進。您可以立即查看。 實現電腦自主學習:智慧型系統能否獲得常識?