仍然 網絡釣魚 世界上最大的網路安全威脅之一。
事實上,根據 梭子魚網路安全 網路釣魚已變得如此普遍,以至於今年1月至3月,與冠狀病毒相關的網路釣魚攻擊數量增加了667%。更令人擔憂的是,根據英特爾的一項研究,高達97%的人無法辨識網路釣魚電子郵件。
為了避免成為受害者,您需要警惕詐騙者可能採取的各種攻擊方式。以下是您可能遇到的八種不同類型的網路釣魚攻擊。
快速連結
1.電子郵件釣魚
這是一種典型的網路釣魚攻擊,旨在模仿合法公司的電子郵件。它是最簡單的攻擊類型,採用「噴灑和祈禱」方法(該術語最初用於傳統廣告,指商家可以投入大量資金進行廣告活動並祈禱獲得效果)。
這種類型的網路釣魚不會針對特定的人,並且通常會向數百萬用戶發送通用電子郵件,希望一些毫無戒心的受害者點擊連結、下載檔案或按照電子郵件中的指示進行操作。
訊息通常不是個人化的,因此您會看到諸如“尊敬的帳戶所有者”或“尊敬的會員”之類的通用問候語。社會工程通常會透過使用「緊急」之類的詞彙來傳播恐慌或恐懼,以誘使用戶點擊連結。
2. 有針對性的網路釣魚
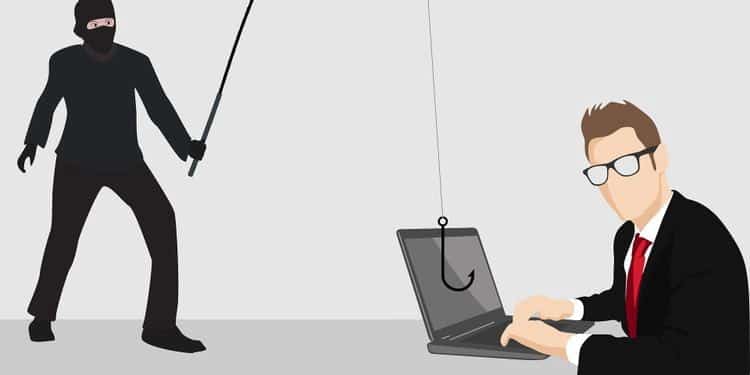
這種類型的攻擊比以往的網路釣魚攻擊更加複雜和先進,並且針對特定群體甚至特定個人。它經常被知名駭客用來滲透組織。
詐騙者會對受騙者本人、其背景或經常接觸的人進行廣泛調查,以精心設計更具個人化的訊息。由於用戶通常不會懷疑這些更具個人化的資訊有問題,因此他們更容易受到攻擊。
務必仔細檢查電子郵件地址和信件格式,確保它們與您通常收到的聯絡人的郵件地址和格式一致。此外,在下載附件或點擊連結之前,最好先致電寄件者並仔細檢查所有內容,即使郵件內容看起來像是您認識的人發送的。
3.捕鯨
這是另一種複雜而先進的網路釣魚類型,這種類型只針對特定人群——高級企業高管,如經理或執行長。



有時,稱呼文字中可能會直接針對目標,且訊息可能是傳票、法律投訴或需要採取緊急行動以避免破產、解僱或法律費用的形式。
攻擊者花費大量時間對該人進行廣泛的研究,並精心設計專門的訊息,以針對組織中通常可以接觸金錢或敏感資訊的關鍵人物。
攻擊者會向目標發送連結和一個令人信服的登入頁面,並從中收集存取代碼或憑證。一些網路犯罪分子也可能要求受害者下載附件,以查看所謂的傳票或信件的其餘部分。這些配件附帶惡意軟體,可能會感染電腦。
4.語音釣魚
電話網路釣魚或語音網路釣魚是一種網路釣魚,但攻擊者不會發送電子郵件,而是嘗試透過電話獲取您的登入資訊或銀行詳細資訊。
攻擊者會冒充某個組織的員工或服務公司的技術支持,然後操縱受害者的情緒,要求他們交出銀行帳戶或信用卡詳細資料。
有時,這些電話可能涉及逾期款項,例如稅款或比賽獎金,也可能來自假冒的技術支援代表,要求遠端存取電腦。他們還可能使用預先錄製的語音訊息和偽造的電話號碼,使撥打的電話看起來像是本地電話。這樣做是為了增加攻擊的可信度,讓受害者相信電話是合法的。
專家建議人們切勿在電話中洩露敏感訊息,例如登入資訊、社保號碼、銀行卡資訊和信用卡資訊。應立即掛斷電話並聯絡您的銀行或服務提供者。
5.簡訊釣魚
簡訊釣魚是指任何涉及使用文字訊息或簡訊的網路釣魚形式。詐騙者會試圖引誘您點擊通過短信發送的鏈接,該鏈接會將您引導至一個虛假網站。他們會要求您提供敏感資訊,例如您的信用卡資訊。然後,駭客會從該網站收集這些資訊。
有時他們可能會告訴你你中了獎,或者如果你不提供信息,他們將繼續按小時向你收取某項服務的費用。一般來說,你應該避免回覆來自陌生人的簡訊。此外,避免點擊短信中收到的鏈接,尤其是在你不知道來源的情況下。
6.釣魚
這種相對較新的網路釣魚手段利用社群媒體誘騙人們分享敏感資訊。詐騙者會監控人們在社群媒體上發布他們在使用銀行或其他服務時遇到的問題,然後冒充該公司的客服代表。
假設你發文抱怨存款逾期或銀行服務不佳,並且貼文包含了你的銀行名稱。網路犯罪分子會利用這些資訊偽裝成你的銀行工作人員,然後聯絡你。
然後,系統會要求您點擊一個鏈接,以便與客戶服務代表交談,然後系統會要求您提供一些資訊來「驗證您的身份」。
收到此類訊息時,最好透過官方 Twitter 或 Instagram 頁面等安全管道聯繫客服。這些頁面通常會有勾號。 已驗證帳戶.
7. CEO詐欺
這種攻擊幾乎類似鯨釣攻擊。它的目標是CEO和經理,但更具欺騙性,因為其目標不僅僅是從CEO那裡獲取信息,而是冒充他們。攻擊者會冒充CEO或類似人員,向同事發送電子郵件,要求透過銀行轉帳付款或立即發送機密資訊。
這種攻擊通常針對公司內部有權進行銀行轉帳的人員,例如預算員、財務部門人員或任何掌握敏感資訊的人員。這些消息通常顯得極為緊急,讓受害者沒有時間思考。
8.搜尋引擎釣魚
這是利用合法搜尋引擎進行網路釣魚攻擊的最新類型之一。詐騙者會創建一個虛假網站,提供優惠、免費物品、產品折扣,甚至虛假的工作機會。然後,他們會使用 SEO技術 (搜尋引擎優化)讓您的網站被合法的搜尋引擎索引。
因此,當你搜尋某些內容時,搜尋引擎會顯示包含這些虛假網站的結果。然後,你會被誘騙登入或提供敏感資訊,這些資訊隨後會被網路犯罪分子收集。
其中一些騙子已經熟練地使用先進的技術來操縱搜尋引擎,以將流量引導至他們的網站。
保持知情並保持警惕。
了解每種攻擊類型的名稱並不比理解每種攻擊的攻擊方法、模式和管道更重要。你無需對它們的名稱感到困惑,但重要的是了解這些訊息是如何建構的,以及攻擊者用來聯繫你的管道。
保持警惕也很重要,要知道有很多人試圖誘騙您提供敏感資訊。要知道,您的公司可能成為攻擊目標,犯罪分子正在尋找獲取存取權限的方法。
了解此類威脅是防止您的電腦成為攻擊者入口點的第一步。在採取行動之前,仔細檢查消息來源也很重要。
您還應該明白,攻擊者有時會利用用戶的恐懼和恐慌來誘使他們做他們想做的事情。因此,當您面臨威脅時,請務必冷靜下來,以便思考。在辨識詐騙和贈品方面,那句老話仍然適用: 如果某件事看起來好得令人難以置信,那它很可能就是假的。.