過去幾年,隨著科技的進步,我們見證了「智慧惡意軟體」的出現。雖然基礎惡意軟體只能一遍又一遍地執行相同的常規任務,但更高級的惡意軟體能夠「打電話」接收進一步的命令來改變其行為。

這通常是透過與發出這些命令的特殊伺服器建立連接來實現的。然而,最近有一個惡意軟體使用了一個奇怪的作業系統來執行其命令——Twitter!

快速連結
隱藏的命令“記憶”
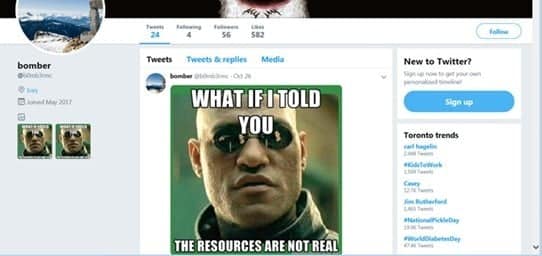
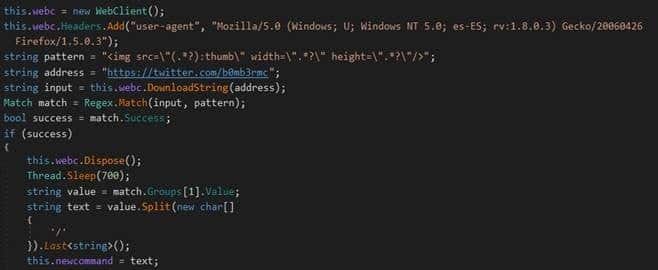
最近出現的一個木馬病毒就使用了獨特的方法從其創建者那裡獲取指令。當需要接收指令時,它會查看一個名為「bomber」的推特帳戶,該帳戶屬於惡意軟體開發者。然後,開發者想透過推特發送下一個惡意軟體指令。為了掩蓋行踪,開發者使用了一種以前從未見過的方法來發送惡意指令:互聯網備忘錄。
看似無害的表情包,其實內部隱藏著惡意軟體指令。這運用了一種名為「隱寫術」的技術,即一個媒體(圖像)可以隱藏另一個媒體(訊息)。其他人只會看到表情包然後繼續瀏覽,而惡意軟體則會下載圖像文件,打開它,提取隱藏在其中的資訊。
這些命令做了什麼?
發佈到 feed 的訊息包含「/print」這條指令。當惡意軟體讀取此命令時,它會截取受害者的螢幕截圖並將其發送給開發者。這並非什麼特別複雜或精心策劃的攻擊,但如果開發者在有人處理敏感資訊時成功截取螢幕截圖,後果將不堪設想!
此惡意軟體可以執行的其他命令包括「/clip」(用於竊取使用者剪貼簿上的所有內容)、「/docs」(用於檢查使用者電腦上的檔案名稱)以及「/processos」(用於查看受害者電腦上正在運行的進程)。這兩個命令都是透過上述相同的共享方法傳遞給惡意軟體的,因此,當 Twitter 用戶收到源源不斷的巨集時,惡意軟體卻從家中獲取命令。
幸運的是,這個小伎倆在「攻擊者」僅僅發布了兩條表情包推文後就被發現了。 Twitter 獲悉了該帳號的存在,並立即將其關閉。然而,這也暴露了駭客在隱藏訊息方面有多狡猾。雖然只發布了兩條推文,但研究人員預測該惡意軟體早在兩個月前就已經出現。目前尚不清楚人們最初是如何感染該木馬病毒的。
這是什麼意思
我們看到的這種情況是惡意軟體開發者竭盡全力掩蓋其蹤跡的結果。讓惡意軟體在野外活動是確保其廣泛傳播並收集盡可能多的有價值資訊的最佳方式。沒有人會懷疑推特表情包會攜帶惡意命令,因此,它成為了惡意軟體開發者將其程式滲透到野外活動的完美載體。
幸運的是,預防感染的方法始終如一。只要保持防毒軟體更新,避免可疑檔案和下載,並保持警惕,你就不必擔心推特上那些驅動木馬病毒的梗。
惡意模因
隨著病毒生意越來越大,病毒開發者必須掩飾自己的蹤跡。這種利用 Twitter 作為指揮中心的新方法就是一個鮮活的例子,將資訊隱藏在顯而易見的地方!
您如何看待這種新的惡意軟體引導方法?請在下方留言告訴我們。