詐騙在我們的社會中十分猖獗,如果您不小心,可能僅僅因為電子郵件看起來合法就同意轉帳。詐騙分子已經爐火純青,他們會製作逼真的徽標,將寄件者姓名與您的供應商姓名相匹配,並在郵件主題中營造出恰到好處的緊迫感。最終,他們甚至能騙過最聰明的人。

然而,真正的問題是,當你收到一封電子郵件時,你通常會透過判斷郵件內容來驗證其真實性。 我曾經提到過開啟PDF文件前需要使用的檢查清單。然而,在斷定電子郵件的真偽之前,也必須檢查一些標準。真正需要尋找的資訊通常包含在元資料中。
快速連結
「寄件者」欄位並不能證明郵件的發送者是誰。
身份驗證驗證的是域名,而不是品牌。
不要輕易相信郵件顯示的用戶名,因為從長遠來看,它並不能證明什麼。當然,這一點通常很明顯,尤其是在使用 Gmail 或 Outlook 時,但這只是因為大多數郵件用戶端的設計方式:它們優先考慮的是便利性而非身份驗證。
收到一封標題明確寫著「PayPal 安全」的電子郵件並不代表它是 PayPal 發送的。實際寄件者可能是其他人。 [email protected]在PayPal付款時,將小寫字母「l」替換為數字「1」。如果您時間緊迫,這可能會蒙蔽您。要查看真正的付款人,請查看郵件頭。 起 寄件者的電子郵件地址用尖括號括起來。但是,僅憑這一點無法完全確認郵件的真實性。您應該驗證郵件的來源。在 Gmail 中,開啟郵件,點選回覆圖示旁的三個點,然後點選「回覆」。 顯示原件在 Outlook 桌面版中,前往 文件 ->屬性 ->互聯網標題在 Apple Mail 中,前往 查看 - >備註 - >所有標題在原始郵件頁面上,三個重要的資料點是寄件者、返迴路徑和身分驗證結果(SPF、DKIM 和 DMARC 結果)。
SPF、DKIM 和 DMARC 值應為 通過然而,僅憑這一點並不能證明郵件的真實性。但這確實表明郵件已通過身份驗證,這意味著寄件者對該網域擁有技術控制權。請記住,犯罪分子可以註冊 paypa1-secure.com 域名,如果他們配置了 SPF、使用 DKIM 對郵件進行簽名並實施了 DMARC 策略,他們就能成功建立技術控制權。
在這個層面上,識別虛假郵件的主要指標是郵件頭(寄件者地址、退信地址、SPF/DKIM 結果)不符。請確保可見的寄件者位址與退信位址中的網域名稱一致,並驗證 SPF 查詢結果中的 IP 位址是否指向實際的品牌網域名稱。如果以上所有資訊都已驗證,則該郵件很可能不是虛假郵件。
您的電子郵件用戶端會盡力攔截網路釣魚郵件,但沒有哪個過濾器是完美的。 複雜的攻擊手段、新註冊的網域以及透過被盜帳戶發送的電子郵件經常能夠繞過自動防禦系統。.
「Received」字串顯示了電子郵件的實際來源。
每個郵件伺服器都會留下攻擊者難以控制的痕跡。
當郵件伺服器處理郵件時,會在郵件頭頂部新增「Received」行。攻擊者可以在郵件離開其係統之前偽造“Received”行。然而,接收郵件的伺服器也會在「Received」字串中包含一行額外的資訊。攻擊者無法偽造這部分訊息。如果兩者存在差異,您應該對郵件保持警惕。
您仍然可以在電子郵件原始碼檢視頁面上看到此資訊。以下是電子郵件提供者接受的第一個「已接收」行範例:



Received: from a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) by mx.google.com
這個例子是Google自動產生的郵件頭,而不是寄件者添加的。它只是告訴我谷歌從 IP 位址 54.240.74.66 的 smtp-out.amazonses.com 收到了這封郵件。現在,為了驗證這個結果是否合理,我需要將其與郵件中其他可見的郵件頭進行比對。
對於這條特定的郵件,郵件頭中顯示的發送者是 [email protected]返迴路徑是亞馬遜網域:amazonses.com。根據我之前檢查的其他信息,SPF 驗證通過了亞馬遜 SES 的 IP 位址 54.240.74.66,DKIM 驗證通過了 makeuseof.com。所有資訊都一致。企業使用亞馬遜 SES 基礎設施發送通知非常普遍,因此整個過程完全吻合。
當電子郵件合法有效時,它會遵循以下路由路徑:
- 認可的郵政服務
- 伺服器匹配身份驗證
- 鏈中不存在隨機託管服務提供者(必須是公認的電子郵件服務平台)。
虛假電子郵件通常會留下痕跡,服務提供者會收到來自無關的 VPS、奇怪的網域名稱或與所宣傳的寄件者無關的 IP 位址的訊息。
雖然上述說法基本上屬實,但請注意,更複雜的攻擊也可以透過被入侵的合法帳戶或已知的雲端服務進行,因此,沒有這些危險信號並不能保證 100% 的合法性。
郵件 ID 和信封失真會暴露出低階或大規模網路釣魚行為。
基礎設施的細節很少與被冒充的品牌相符。
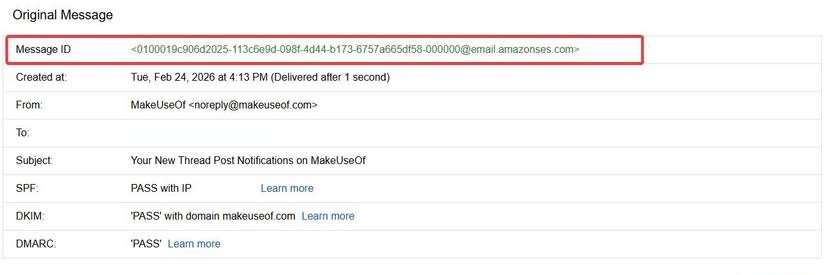
Message-ID 欄位是另一個不容忽視的重要欄位。它是您在原始碼視圖頁面上看到的第一個元素。這是一個由訊息發送方伺服器產生的全域唯一識別碼。它通常是一個以 @domain 結尾的長字串。您應該特別注意這個網域。
您應該預期來自 amazon.com 的郵件的 Message-ID 會以 Amazon 網域結尾。如果您收到類似 @cheapmailer.hosting123.net 這樣的位址,則需要格外注意,切勿忽略。
然而,Message-ID 中還有其他證據表明該訊息並非真實訊息:
- 訊息 ID 完全缺失。
- 互不相關的釣魚郵件中的訊息 ID 格式完全相同。
- 拉瓦西 X郵件程式 古老或奇異。
- X原始IP Exposed 指的是住宅或低成本的託管範圍。
Message-ID 之所以是偵測詐騙電子郵件的強大工具,是因為雖然老練的攻擊者可能會清理它們,但大規模網路釣魚通常優先考慮數量而不是複雜性。
Message-ID 是攻擊者最容易偽造的頭部之一,因此,一個看似可信的 Message-ID 絕不應被視為真實性的證明;它的價值幾乎完全在於檢測那些懶惰或自動化的網絡釣魚活動,這些活動懶得對其進行適當的調整。
合併三個標題
我所描述的這三個標題的共同點在於,它們都與訊息的傳遞方式有關,而沒有考慮訊息的呈現方式。然而,傳遞方式至關重要,因為呈現方式更容易被複製。此外,傳遞方式會留下痕跡,這些痕跡可以作為真實性的標誌。
自然, 如果你收到很多垃圾訊息,明智的做法是採取切實可行的措施來減少垃圾訊息的數量。因為數量越多,其中出現問題的可能性就越大。