隨著科技的進步,駭客組織也變得越來越複雜、有組織,能夠發動更大規模的攻擊。近年來,我們目睹了多起駭客組織發動的網路攻擊,對企業、政府甚至個人造成了重大損失。
駭客社群由各種各樣的威脅組成,我們只有了解他們、他們的動機和策略才能更好地保護自己。
那麼,目前最熱門、最活躍的駭客組織有哪些呢?他們的目標是誰?又為何如此?快來看看吧! 網路犯罪分子如何利用人工智慧進行愛情和情感欺詐.
快速連結
什麼是駭客組織?
駭客組織通常是由技術嫻熟但心懷惡意的個人組成的去中心化組織,他們利用電腦系統或網路中的漏洞發動分散式阻斷服務 (DDoS) 攻擊、安裝惡意軟體或竊取敏感資料。雖然駭客發動這些攻擊的原因多種多樣,但通常都是為了牟利、進行間諜活動、追求意識形態,或僅僅為了娛樂。
駭客組織大多由具有特定角色的駭客組成,例如白帽或道德駭客、黑帽或惡意駭客以及代表道德駭客和非道德駭客混合體的灰帽駭客。
這些組織以其精妙的手段而聞名,他們運用先進的技術和策略,例如零時差攻擊、網路釣魚攻擊和社會工程學,來達到他們的目標。他們的目標通常包括政府、組織、金融機構和關鍵基礎設施,這凸顯了採取更卓越網路安全措施的必要性。
防範他們的狡猾伎倆,有助於我們加強防禦,保護敏感訊息,並為每個人創造更安全的數位環境。那麼,讓我們來看看在不斷發展的網路安全領域中聲名鵲起的駭客組織。詳情請見: 駭客實際上會利用您的數據做什麼?
1. 拉撒路集團
2023 年 XNUMX 月,有報導稱 伊斯蘭堡 這群駭客竊取了價值高達100億美元的Harmony加密貨幣,使北韓再次成為網路安全的焦點。然而,這遠非該組織的第一個目標。 Lazarus集團利用各種漏洞發動攻擊的歷史臭名昭著,包括對索尼的攻擊以及釋放史上最臭名昭著的惡意軟體攻擊之一——WannaCry病毒。
拉撒路集團的成功源自於其強大的韌性以及對高風險目標的不懈追求。從最初針對韓國政府的DDoS攻擊,到入侵全球銀行並竊取數百萬美元,拉撒路集團的攻擊行為屢屢登上新聞頭條。 2014年索尼影業遭遇的大規模駭客攻擊使其聲名狼藉,機密資訊、高度敏感的信件以及即將上映的電影均在上映前被曝光。但拉撒路集團如今更傾向瞄準加密貨幣市場。



儘管拉撒路組織的策略和目標不斷變化,但有一件事仍然是個謎:它的身份。拉撒路組織究竟是由北韓政府資助的,還是國際駭客集團?
2. BlackBasta
這款勒索軟體奇蹟於2022年初以犯罪勒索軟體即服務(RaaS)方案突然出現在網路世界中,短短幾個月內就給一系列已確認的企業和個人受害者造成了巨大損失。該公司報告稱 計算機 瑞士科技公司ABB感染了勒索軟體,其敏感資料最終落入駭客之手。 BlackBasta 專注於精準、精心策劃的攻擊。
BlackBasta 不遺餘力地攻擊了美國、加拿大、英國、澳洲、紐西蘭和日本等地的組織。關於該組織的起源,有傳言稱其源自現已解散的俄羅斯威脅組織 Conti。
鑑於惡意軟體開發、洩漏位置以及談判和付款聯繫的相似性,可以肯定地說,BlackBasta 至少是前 Conti 集團的愛情結晶。
3. LockBit
LockBit 是一個冷酷無情的勒索軟體即服務 (RaaS) 組織,自 2019 年底以來一直在策劃其網路犯罪交響曲。該組織採用利潤分享模式,透過向其他網路犯罪分子出售其勒索軟體服務來開展業務。該組織的活動在 Exploit 和 RAMP 等駭客論壇上廣為流傳,並以其專業知識為榮。
此外,LockBit還維護一個專門的勒索軟體洩漏網站,以俄語和英語發布受害者的資料。然而,該組織聲稱總部位於荷蘭,並未表達任何政治動機。它是目前全球最活躍的勒索軟體組織。
一切始於 2019 年 XNUMX 月 ABCD勒索軟體 ,其早期運作期間使用「.abcd 病毒」檔案格式。到 2020 年 XNUMX 月,LockBit 已轉型為 RaaS 家族,啟用了新名稱,並預示著數位盜版新時代的到來。
4. Lapsus$
這個可怕的駭客組織因在 2021 年 XNUMX 月對巴西衛生部發動大膽勒索軟體攻擊而聲名狼藉(據 網易科技),使數百萬人的 COVID-19 疫苗接種數據面臨風險。此後,該組織將目標鎖定在了全球知名科技公司,例如三星、微軟和英偉達。它甚至能夠破壞遊戲巨頭育碧的一些重要服務。此外,它也是 2022 年 EA Games 駭客事件的主要嫌疑人之一。
然而,這些海盜的身份仍籠罩在神秘之中:有些報道認為,一名英國青少年可能是幕後主謀,而另一些報道則提到與巴西有關。儘管 一觸即發 據報道,倫敦警方已逮捕了七名與 Lapsus$ 有關的嫌疑人(均為青少年),但該團夥仍在繼續活動,導致當局和企業處於高度戒備狀態。
5.黑暗霸主
黑暗霸主 (TDO) 以勒索知名目標並威脅不支付巨額贖金就公佈敏感文件而聞名。它最初因在暗網市場上出售被盜醫療記錄而引起公眾關注,隨後將目標轉向 Netflix、迪士尼和 IMDb。
令人震驚的是,據報道 CNBC 該組織從駭客攻擊和勒索行為發展到對哥倫比亞瀑布學區發動恐怖攻擊,向學生和家長發送威脅訊息,要求他們支付贖金以防止孩子受到傷害。這些野蠻襲擊引發了公眾恐慌,導致30多所學校停課,超過15000萬名學生被迫在家待了一周。然而,威脅遠不止於此:TDO宣布「9/11文件」遭到駭客攻擊,並威脅除非支付巨額比特幣贖金,否則將公佈絕密文件。
雖然 TDO 組織的關鍵成員已被逮捕並被判入獄,但該組織的起源和真實身份仍然未知。
6. 克洛普
Clop 於 2019 年出現,主要針對大型成熟企業,尤其是金融、醫療保健和零售業。該惡意軟體利用網路漏洞和網路釣魚攻擊來獲取企業存取權限,然後橫向移動,感染盡可能多的系統。它會竊取資料並索取贖金。
其受害者包括德國軟體公司 Software AG、著名醫學研究機構加州大學舊金山分校 (UCSF) 以及 Accellion 檔案傳輸設備 (FTA) 的用戶。
Clop 快速而複雜的策略持續對全球企業構成重大威脅,凸顯了採取強有力的網路安全措施的必要性。
7.匿名
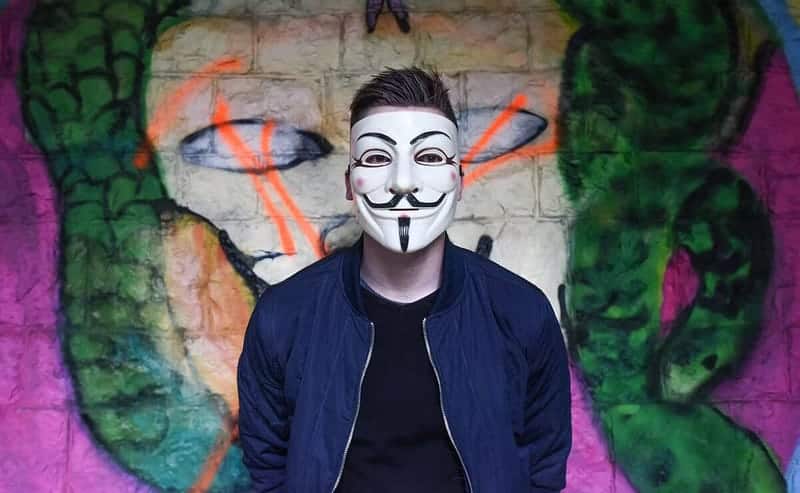
可能最為人所知的駭客名字是匿名者(Anonymous),一個起源於網路空間深處的去中心化駭客組織。 4chan 匿名從無害的惡作劇到駭客行為,匿名者已經發展成為一股反對審查制度和企業不公正的力量。
該組織以其蓋伊·福克斯/V字仇殺隊面具而聞名,其根源可以追溯到2008年,當時他們以山達基教會為目標,報復其所謂的審查制度。此後,匿名者的目標包括美國唱片業協會(RIAA)、聯邦調查局,甚至ISIS(沒錯,就是那個恐怖組織)。雖然該組織倡導資訊自由和隱私等原則,但其去中心化的特性引發了人們對其真正動機的爭議。
雖然「匿名者」組織已經多次被捕,但其活動仍不時浮出水面。查看 人工智慧時代保護隱私的完整指南.
8.蜻蜓
Dragonfly,又名「狂暴熊」(Berserk Bear)、「蹲伏雪人」(Crouching Yeti)、「迪馬洛伊」(DYMALLOY)和「鐵自由」(Iron Liberty),是一個網路間諜組織,據信由來自俄羅斯聯邦安全局(FSB)的資深駭客組成。 Dragonfly至少自2010年起開始運作,其攻擊記錄顯著,主要針對歐洲和北美的關鍵基礎設施實體、國防和航空航天公司以及政府系統。
該組織的作案手法包括複雜的魚叉式網路釣魚活動和有針對性的入侵攻擊。雖然尚未有官方證實的與該組織活動相關的事件,但普遍認為該組織與俄羅斯政府有關聯。
Dragonfly DDoS 攻擊針對了德國、烏克蘭、瑞士、土耳其和美國等多個國家的供水和能源配送公司,導致數千名居民停電。查看 駭客入侵你的銀行帳戶的常用方法.
9.混沌計算機俱樂部
自1981年以來,混沌電腦俱樂部(CCC)一直致力於維護隱私和安全,擁有約7700名會員,實力雄厚。 CCC是歐洲最大的白帽駭客組織。
這個組織在名為「經驗之旅」(Erfakreisen)和規模較小的「混沌」(Chaosstreffs)的區域駭客空間中運作。他們也舉辦年度聚會-混沌傳播大會(Chaos Communication Congress),並以名為《資料外洩》(Die Datenschleuder)的出版品震撼科技界。
至於其主要使命,則與駭客攻擊、資訊自由和強大的資料安全息息相關。 2022年,它入侵了視訊辨識系統,獲取了個人健康記錄。這一大膽舉動旨在凸顯潛在的安全風險,並表明在敏感應用程式中加強防禦的必要性。
10. APT41,又稱“雙龍”
雙龍組織涉嫌與中國國家安全部(MSS)有聯繫,對中國政府的敵人構成威脅。 網格 網路安全公司 FireEye 確信,這些網路惡龍背後有中國共產黨的支持。
多年來,雙龍組織一直在進行著激動人心的間諜活動,同時秘密追尋閃閃發光的寶藏以謀取私利——這是一種雙贏的局面。它的目標產業包括醫療保健、電信、科技以及遊戲產業(包括開發商、經銷商和發行商)。似乎每個人都在它的雷達上。查看 讓你容易成為駭客攻擊目標的錯誤.
這只是開始
我們必須牢記,網路戰的世界瞬息萬變,有好有壞。新的組織不斷湧現,舊有的組織倒下,有些甚至可能重塑自我。然而,有一件事是肯定的:這是一場永無止境的貓捉老鼠遊戲。現在您可以查看 網路安全在改善永續發展方面的作用.