惡意軟體透過官方 Google 應用程式商店傳播並非新鮮事。惡意軟體開發者總是能找到新方法繞過 Google 的防禦機制,將惡意負載傳遞給毫無戒心的用戶。雖然大多數此類應用程式在被發現之前傳播範圍並不廣,但有一種惡意軟體在被下架之前,下載量卻超過了 2 萬次。這引發了一些擔憂,人們開始質疑 Google 在將應用程式分發給使用者之前是如何進行篩選的。

快速連結
惡意軟體的工作原理
該惡意軟體名為“Andr/Clickr-ad”,僅從名稱即可大致了解其用途。 22 款應用程式與該惡意軟體關聯,隨後該惡意軟體被公開發布。這些應用程式本身非常高效,功能也十分強大,這意味著人們會蜂擁至該應用程式的頁面,給予其高評分和正面評價,從而進一步傳播該惡意軟體。
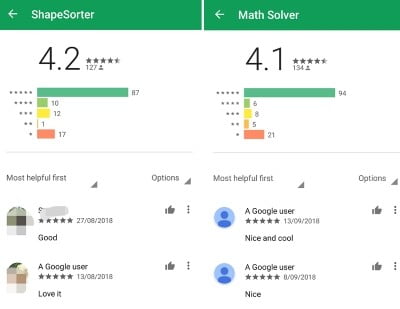
一旦惡意軟體進入系統,它就會自動調用手機上的廣告並點擊它們,為開發者創造廣告收入。這是點擊廣告惡意軟體的典型做法,但 Clickr-Ad 如此受歡迎的原因在於它能夠掩蓋行蹤。它掩蓋了點擊廣告惡意軟體通常在正常執行功能之前捕獲的兩個要素:手機用戶和用於展示廣告的廣告公司。
用戶
當 Clickr-ad 向用戶展示廣告時,它實際上是搬起石頭砸自己的腳。用戶會意識到手機上出現了廣告,並會想辦法移除它們。關鍵在於徹底封鎖用戶,不讓他們注意到廣告,更別說讓他們自己點擊廣告了。
Clickr-Ad 解決這個問題的方法是將廣告顯示在 0x0 像素的網頁瀏覽器框架內。這使得用戶在廣告播放時一無所知。受感染的應用程式甚至無需打開,惡意軟體就會運行——它可以在一天中每隔幾秒鐘彈出一個新廣告,而用戶對此毫不知情。用戶唯一可能懷疑的症狀是廣告載入會增加電池消耗。
廣告公司
這些發布商使用的廣告可不是隨便來的!它們必須來自廣告公司,然後按點擊付費。如果一家公司發現某個應用程式在某款手機上持續顯示廣告,可能會引起關注,並促使他們解決這個問題。
為了避免這種情況,該惡意軟體會向廣告公司發出客製化查詢。這使得它可以假裝在Android或iOS上投放廣告,並隨機化裝置名稱。這樣,該公司就能看到來自不同手機的不同搜尋查詢,而不是來自單一應用程式的多個查詢。
受感染的應用程式
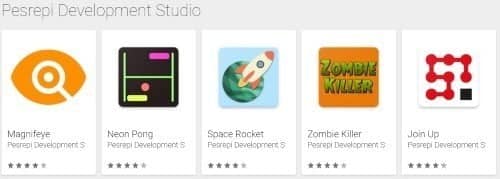
利用 Clickr-ad 的狡猾伎倆,使用者很難察覺自己的設備正在為開發者賺錢。無論應用程式是否開啟,惡意軟體都會運行,因此即使用戶注意到電池消耗增加,也無法確切知道是誰造成了損害。因此,應用程式可以運行數月才被識別為惡意軟體。
如我們上文所述,共有 22 款應用程式與該惡意軟體相關,其中一款應用程式本身就感染了數百萬次下載。如果您下載了以下列出的任何應用 Sophos News 文章下方 關於惡意軟體,請務必盡快刪除。
新增廣告
隨著行動惡意軟體的生意越來越大,惡意軟體開發者一直在尋找入侵用戶設備的方法。此次攻擊的影響範圍尤其廣泛,因此,如果您在任何裝置上發現這些應用,請務必將其移除。
您對從官方應用程式商店輕鬆下載惡意軟體有多擔心?請在下方留言告訴我們。