設定家庭網路看似簡單。您的網路服務供應商 (ISP) 已經為您完成了所有繁瑣的工作;您只需輸入 Wi-Fi 密碼即可開始使用。當然,連接網路只需要這些,但您的路由器可能並不像您想像的那麼安全。

我一直以為我的Wi-Fi網路很安全,直到我查看了路由器設定。但檢查開放埠後,卻發現了更大的風險。從表面上看一切正常,但實際上,我的路由器一直在悄悄地回應來自網路的攻擊,而這些攻擊的連接埠我從未主動開放過。
快速連結
網路連接埠開放究竟意味著什麼?
這不僅僅是一個數字——這是一扇敞開的大門。

把你的家庭網路想像成一棟大樓,路由器就像是主入口。每個連接埠都像是這棟大樓裡一扇編號的門。大多數情況下,只有當網路上的某個裝置啟動通訊時,例如瀏覽器載入網頁時,路由器才會允許流量進入。
暴露在網路上的開放連接埠意味著任何人都可以直接存取。這本身並非壞事或不安全,因為某些服務確實需要這種開放性,例如遊戲伺服器、遠端存取系統或媒體伺服器。然而,如果連接埠背後的系統有漏洞、過時或配置錯誤,那麼每個開放連接埠都可能成為攻擊途徑。幾個被忽略的複選框或預設設定就可能悄無聲息地將這種抽象的風險變成現實。
如何檢查路由器是否有開放埠
任何人都能使用的簡單工具
要了解外部網路可以存取哪些內容,您需要從互聯網端查看您的公網 IP 位址,而不是從您的網路或 Wi-Fi 內部查看。最簡單的方法是使用基於瀏覽器的工具,例如: YouGetSignal 開放埠掃描工具 أو 連接埠檢查器 或類似的網站。這些工具通常會自動偵測您的公網 IP 位址並掃描一組常用的開放連接埠。
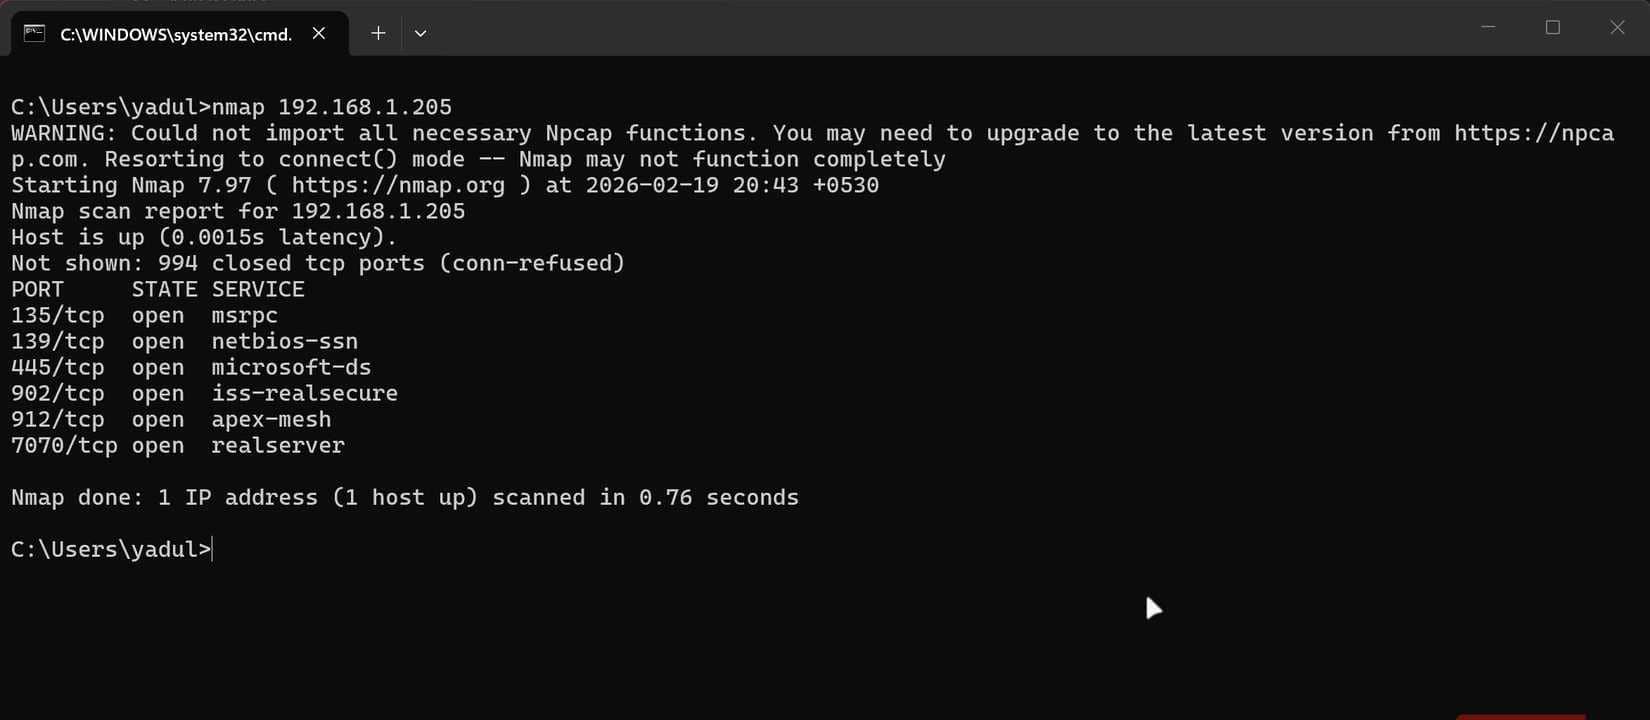
想要獲得更深入、更專業的分析,可以使用 Nmap。在 Linux 或 macOS 上安裝 Nmap 後,可以使用以下命令進行快速掃描:
nmap -Pn -F YOUR_PUBLIC_IP
若要執行更徹底的掃描,請執行:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
若要指定服務和版本:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
在 Windows 系統中,安裝 Nmap 後,相同的命令可以在 PowerShell 或 Windows 終端機中執行。如果您喜歡圖形使用者介面,請使用 Zenmap,輸入您的外部 IP 位址,然後執行深度掃描。若要將這些結果與您裝置上的實際應用程式進行匹配,請使用 netstat -ano | findstr LISTENING 在Windows作業系統上,或者 ss -tulpn 在 Linux,或者 lsof -i -P | grep LISTEN 在 macOS 上。
我在我的「普通」家用路由器上發現了什麼
預設設定並不像我想像的那麼安全。
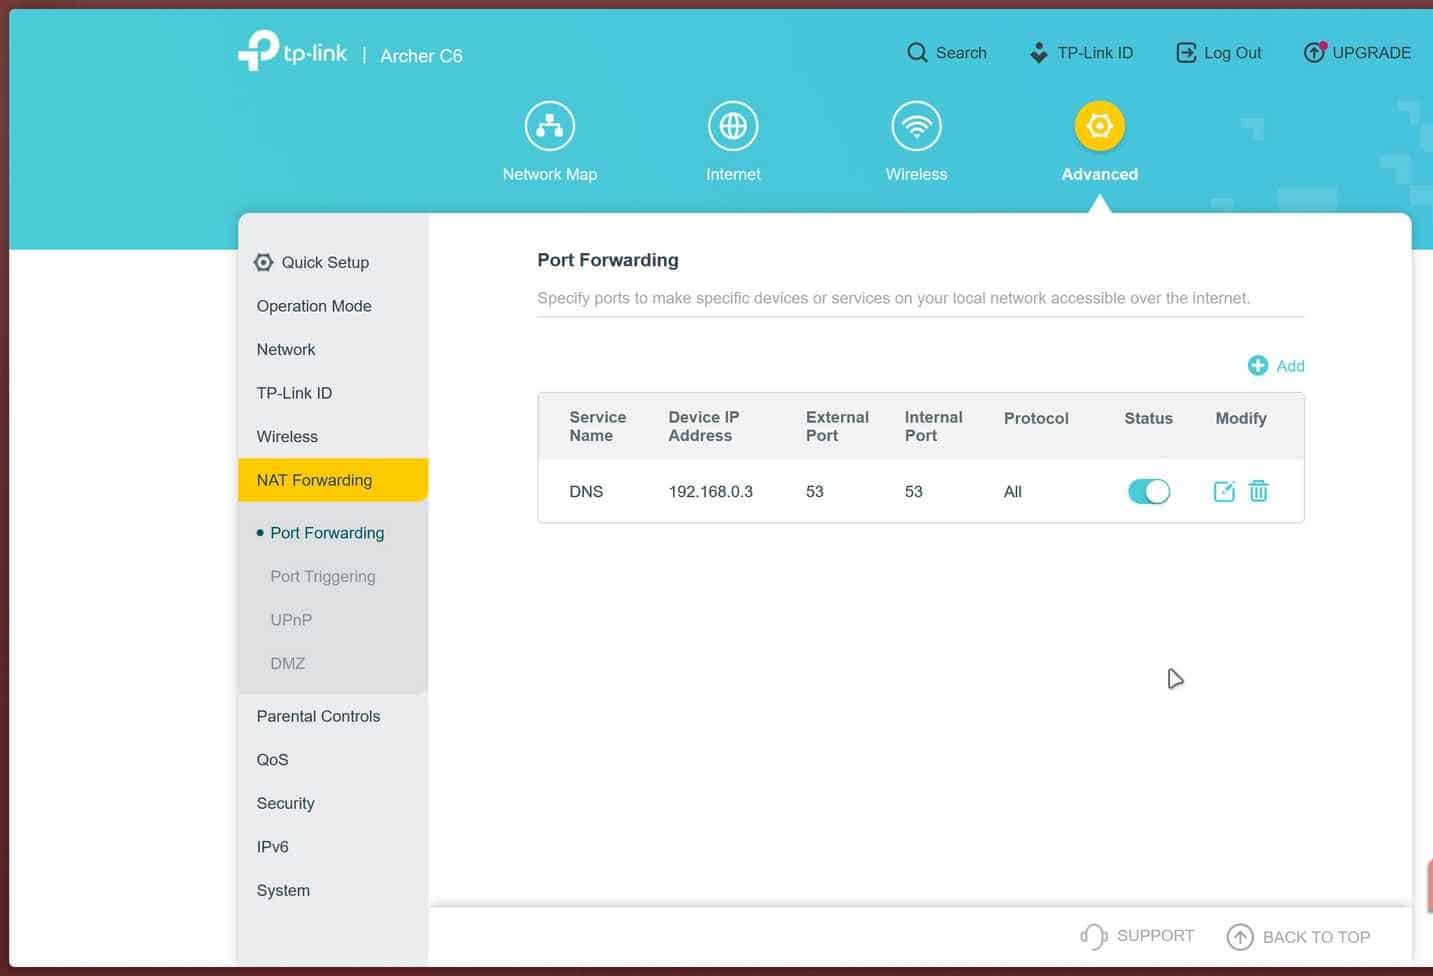
當我檢查家用路由器時,我原本以為會看到一個乾淨的介面。結果卻發現上面列著一小串開放的連接埠。其中一個開放的網頁連接埠是我的網路服務供應商(ISP)悄悄啟用的遠端管理功能,他們可以透過這個功能從外部控制路由器。還有一個隨機出現的高通端口,後來發現是NAS雲端備份端口,我測試完後忘記關閉它了。另一個高通連接埠被分配給了一個Minecraft伺服器,雖然我幾個月前就停用了它,但一直沒有從路由器的連接埠轉送規則中移除。
單獨來看,這些事情似乎都不算什麼大問題。但它們結合起來,意味著我的路由器登錄頁面可以從互聯網訪問,而且兩台老舊且很少檢查的設備正等著有人在合適的時間掃描合適的端口範圍。如果你掃描一台普通的路由器,很可能會看到一些似曾相識的東西。這一切看起來似乎沒什麼大礙,但你要記住,攻擊者可以自動執行這些掃描,並且可以在幾分鐘內掃描整個連接埠範圍,覆蓋數百甚至數千個IP位址。
為什麼暴露的連接埠會構成嚴重的安全風險?
有時候,只需要一個開放的連接埠就足夠了。
攻擊者不會猜測你的 IP 位址並手動掃描;相反,他們會在網路上進行大規模的自動化掃描,尋找任何在特定連接埠上回應的服務。一旦找到回應,他們就會識別該服務的特徵,檢查其版本,然後開始嘗試使用已知的漏洞、預設登入或撞擊庫攻擊。
弱密碼或預設密碼會使路由器和服務容易成為暴力破解攻擊的目標,尤其考慮到以下情況: 您的路由器預設密碼很可能儲存在公共資料庫中。過時的韌體和伺服器軟體通常包含公開的漏洞,這些漏洞很容易被複製和貼上。意外暴露的管理員介面一旦被他人登錄,就相當於拱手將你的網路密鑰交給了他們。諸如開放的 FTP(連接埠 21)、SMB(連接埠 445)或 RDP(連接埠 3389)之類的服務可能會洩露文件,或為他人深入滲透你的家庭網路提供絕佳的入口。同時,一切似乎都正常:你的 Wi-Fi 連線正常,串流媒體播放流暢,沒有任何跡象表明你的路由器正在悄悄地回應來自外部的請求。
我是如何關閉這些連接埠並保護我的路由器的?
進行一些設定後,你會相對安全。
確定開放端口後,您的任務是關閉所有不必要的端口,並保護其餘端口。在網路內部,透過在瀏覽器中輸入預設閘道 IP 位址(通常為 192.168.0.1 或 192.168.1.1)登入路由器的管理頁面。如果管理員密碼仍然是標籤上列印的預設密碼,請立即將其變更為強密碼且唯一密碼。
接下來,找到並停用所有遠端網路存取。這些選項通常位於「管理」、「系統」或「網路」設定中。然後,在「進階」、「網路」或「NAT/轉送」設定中找到並停用 UPnP 和 NAT-PMP,以防止裝置悄悄利用防火牆漏洞。
在連接埠轉送或虛擬伺服器頁面,刪除任何您不認識或不再使用的規則,特別是與攝影機、NAS 設備或電腦相關的規則。如果可以,請更新路由器的韌體,以確保修復所有已知錯誤。
對於任何您有意保持開放的內容,請使用強密碼,盡可能啟用雙重認證,優先使用 SSH 或 VPN 等安全協議,而不是暴露的 Telnet、FTP 或 RDP,並在軟體允許的情況下限制透過 IP 存取。
如果你今天只能做一件事,那就是關閉這些連接埠。
10分鐘內取得安全勝利
我一開始以為這只是個繁瑣的確認安全措施。沒想到,一些被遺忘的設備、殘留的轉發設置,以及網路服務供應商啟用的遠端存取權限,竟然悄無聲息地把我的家庭網路變成了一個隨時可能被任意機器人入侵並破壞的陷阱。
如果你還沒掃描過網路是否存在開放端口,請利用今天下午的時間完成這項工作。執行掃描,清除連接埠轉發,停用遠端管理,並請變更路由器的預設密碼。我們的目標並非做到絕對安全——實際上,你不可能做到——而是要讓攻擊者感到足夠無趣,從而轉移目標,轉而尋找下一個更容易的目標。