數位安全和保護技術已成為個人和企業的首要關注點。我們生活在一個駭客威脅和網路攻擊日益增多的世界,因此尋找有效的保護工具至關重要。您是否擔心您的個人檔案被駭客竊取?
在此背景下,用於檢測駭客的免費 Canary Tokens 為用戶提供了保護文件和資料安全的機會。您可以快速部署它們,以便在有人未經授權開啟您的檔案時收到通知。在本文中,我們將提供一份全面的指南,介紹如何有效地使用此工具來捕獲駭客並維護敏感資訊的數位安全。我們將介紹使用該工具的基本步驟,以及提高保護有效性和增強安全性的重要技巧。查看 道德駭客如何阻止駭客.
快速連結
什麼是金絲雀代幣?
Canary Tokens 是 Thinkst Canary 推出的網路安全工具,可在駭客存取您的個人資料時追蹤。它的工作原理是在您的文件中嵌入一個特殊的追蹤 URL,當駭客開啟文件時,會透過電子郵件提醒您。其工作原理與蜜罐類似,其原理是將一個偽裝成普通文件的追蹤工具放置在您的裝置上。當駭客打開該文件時,會打開一個隱藏鏈接,提醒您資料外洩。
如何使用金絲雀代幣保護您的數據
我將向您展示如何使用 Canary 令牌將 URL 新增至 Windows 資料夾中進行追蹤。不過,您可以使用 Canary 令牌保護所有類型的文件和服務,從 Word 和 Excel 文件到特定的 URL,再到 Azure 和 Microsoft SQL Server 等線上服務等等。
讓我們從參觀開始 金絲雀代幣.
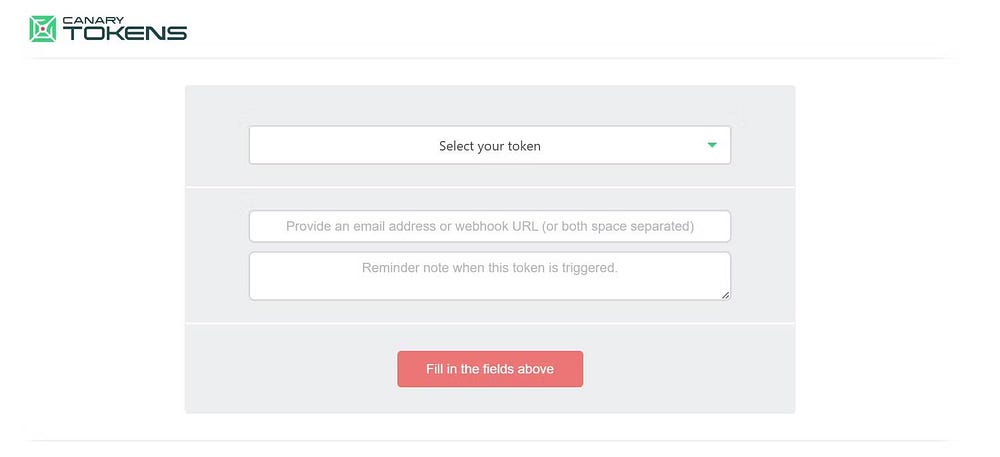
當您造訪網站時,您會看到一個 Canary 代幣產生器。此生成器要求您設定三個欄位:
- 首先是選擇適合您的文件類型的令牌。
- 第二個是您的電子郵件地址。
- 最後一個是當鬧鐘響起時你想提醒自己的事情。
由於我們將令牌嵌入到資料夾中,因此我選擇了 Windows文件夾 從下拉式選單中選擇您的令牌。
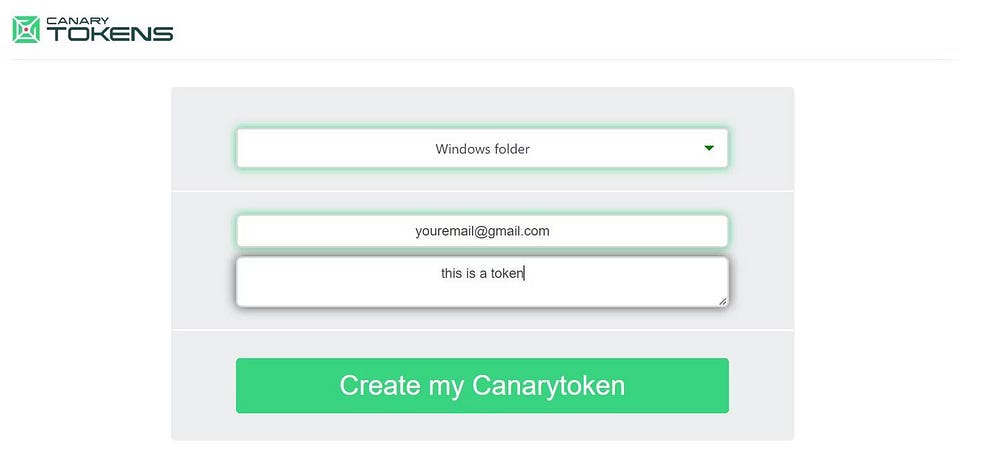
我還提供了一封電子郵件來接收警報和一條文字註釋來提醒我令牌或警報的用途。



填寫完表單後,按一下「建立」。 我的 Canarytoken 下載令牌附帶的 zip 檔案。
現在,右鍵單擊壓縮檔案並選擇“全部提取”,然後輸入要放置檔案的目錄的詳細資訊。理想情況下,該文件應該位於駭客容易找到的位置。例如,如果您想將文件放在桌面上,可以輸入 C:\使用者\你的使用者名稱\桌面 (取代 YourUserName。)然後,您可以將檔案新增至資料夾並將其重新命名為潛在駭客可能感興趣的名稱。
現在陷阱已設定完畢,請嘗試開啟資料夾並檢查是否觸發警報。
如何檢查駭客是否有權存取您的文件
檢查文件是否已打開很簡單,只需打開您的電子郵件帳戶(您先前連結的帳戶)並檢查收件匣中來自 Canarytoken Mailer 的訊息即可。
在 Chrome 或您常用的網頁瀏覽器上啟用電子郵件通知功能,文件開啟時即可立即收到提醒。如果 Canarytoken Mailer 已將其識別為垃圾郵件,您可能還需要檢查垃圾郵件資料夾。
運行令牌應該會透過如下所示的電子郵件提醒您:
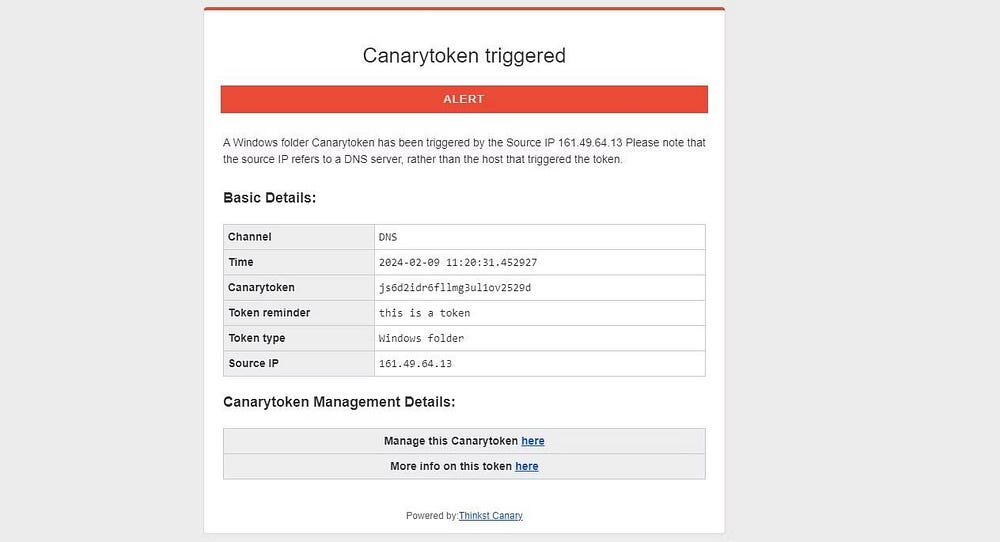
如您所見,它包含日期和時間、文字註釋提醒以及來源 IP 位址等訊息,可用於多種用途。您可以使用 IP 追蹤器來尋找檔案開啟的大致位置。或者,選擇 有關此令牌的更多信息 查看事故地圖。
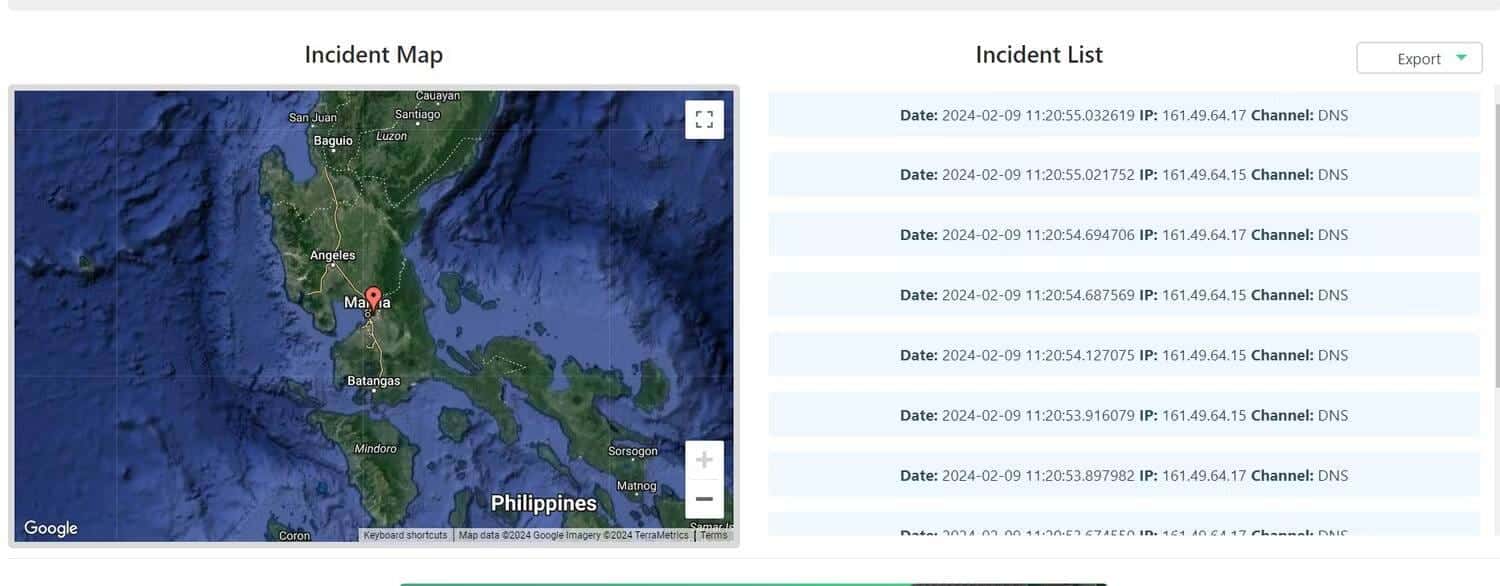
Canary Tokens 提供的位置隱私保護將根據存取您文件的使用者的 ISP 運作方式以及他們是否使用 VPN 來保護其位置資料而有所不同。請勾選 什麼是骯髒的 IP 位址以及它如何影響您的安全?
如何排除金絲雀令牌故障
如果您嘗試開啟該資料夾但沒有收到任何警報,請嘗試依照故障排除步驟操作。
Canary Tokens 未在 Windows 資料夾上執行
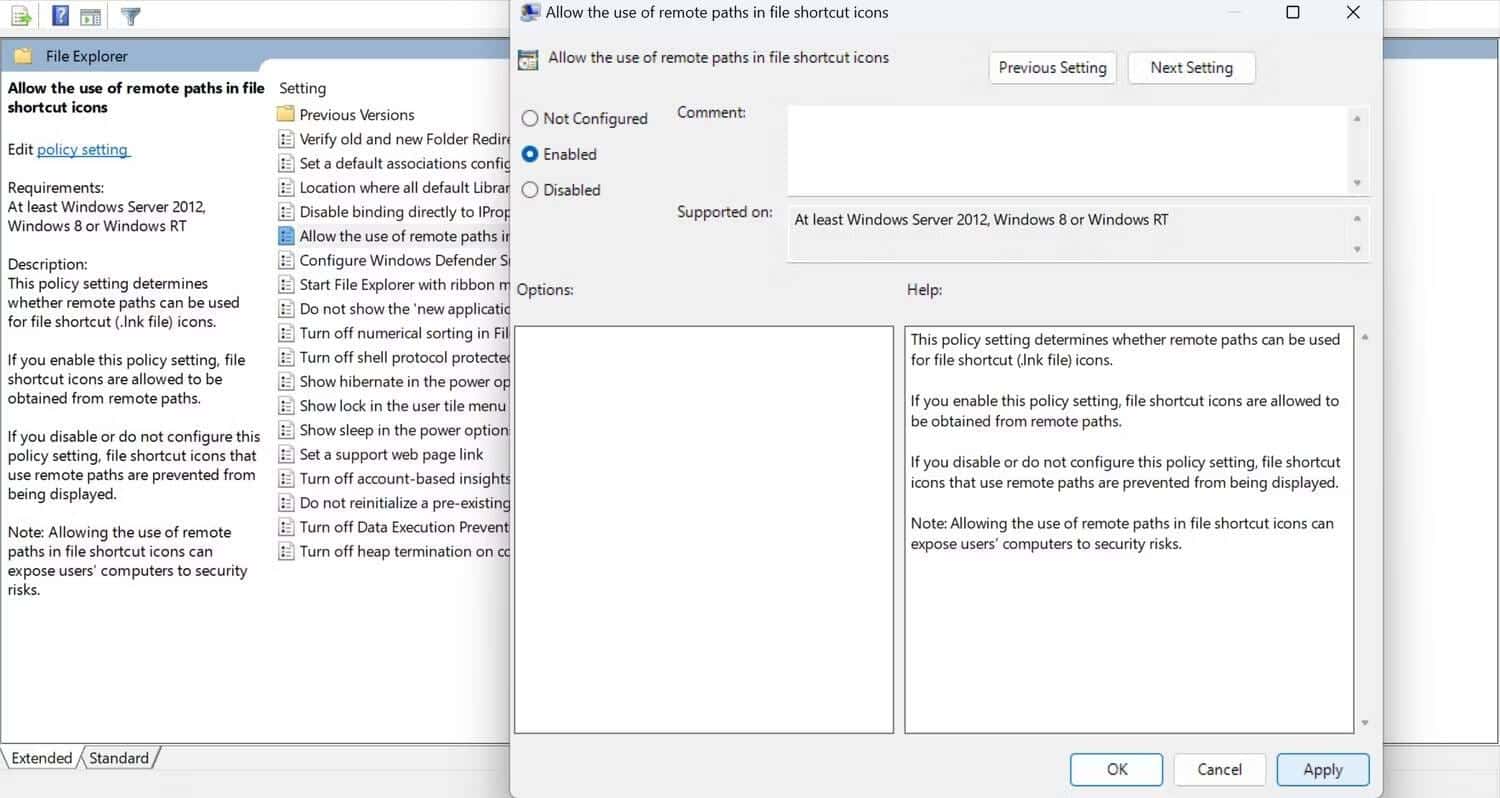
如果您使用的是 Windows 11,且 Windows 資料夾無法觸發警報,則遠端路徑可能已損壞。若要解決此問題,請執行以下操作:
- 透過搜尋訪問群組原則編輯器 輸入gpedit.msc 在工作列中搜尋並選擇最佳匹配。
- 去 電腦設定 -> 管理範本 -> Windows 元件 -> 檔案總管.
- 在檔案總管中,按兩下 允許在檔案快捷方式圖示中使用遠端路徑 確保此策略已啟用。
遺失檔案系統屬性
上一步應該可以解決您面臨的問題,但如果該工具仍然不起作用,則可能是因為在提取過程中缺少資料夾的檔案系統屬性。
- 開啟資料夾所在的目錄。
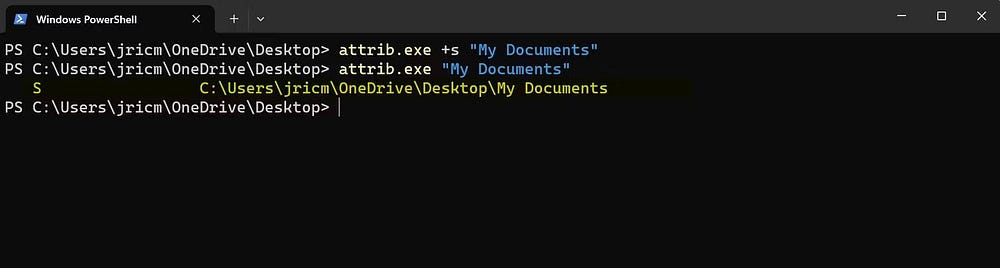
- 按一下資料夾頂部附近的檔案總管位址欄,然後輸入 CMD.EXE這將直接在資料夾路徑中開啟命令列介面。然後,您可以透過輸入引號來新增所需的屬性:
attrib.exe +s "嵌入資料夾名稱"
- 現在,如果您輸入以下命令,您應該能夠在包含的資料夾旁邊看到一個 S,這表示屬性已新增。
attrib.exe "嵌入資料夾名稱"
更改資料夾名稱。
金絲雀代幣繼續運作。
如果您不斷收到來自 Canary Mailer 的警報,並且您確定它們是來自 Windows 內建資料夾的誤報,則您的防毒應用程式可能已經掃描了導致警報的資料夾。
要解決此問題,您需要將包含的資料夾從常規防毒掃描中排除。如果您使用的是 Windows Defender,請依照下列步驟排除檔案或資料夾:
- 進入 Windows安全 在開始功能表的搜尋列中選擇「最佳匹配」。
- 現在,頭過去 病毒威脅與防護在“病毒和威脅防護設定”下,按一下 管理設置.
- 向下捲動到“例外”並點擊 添加或刪除例外.
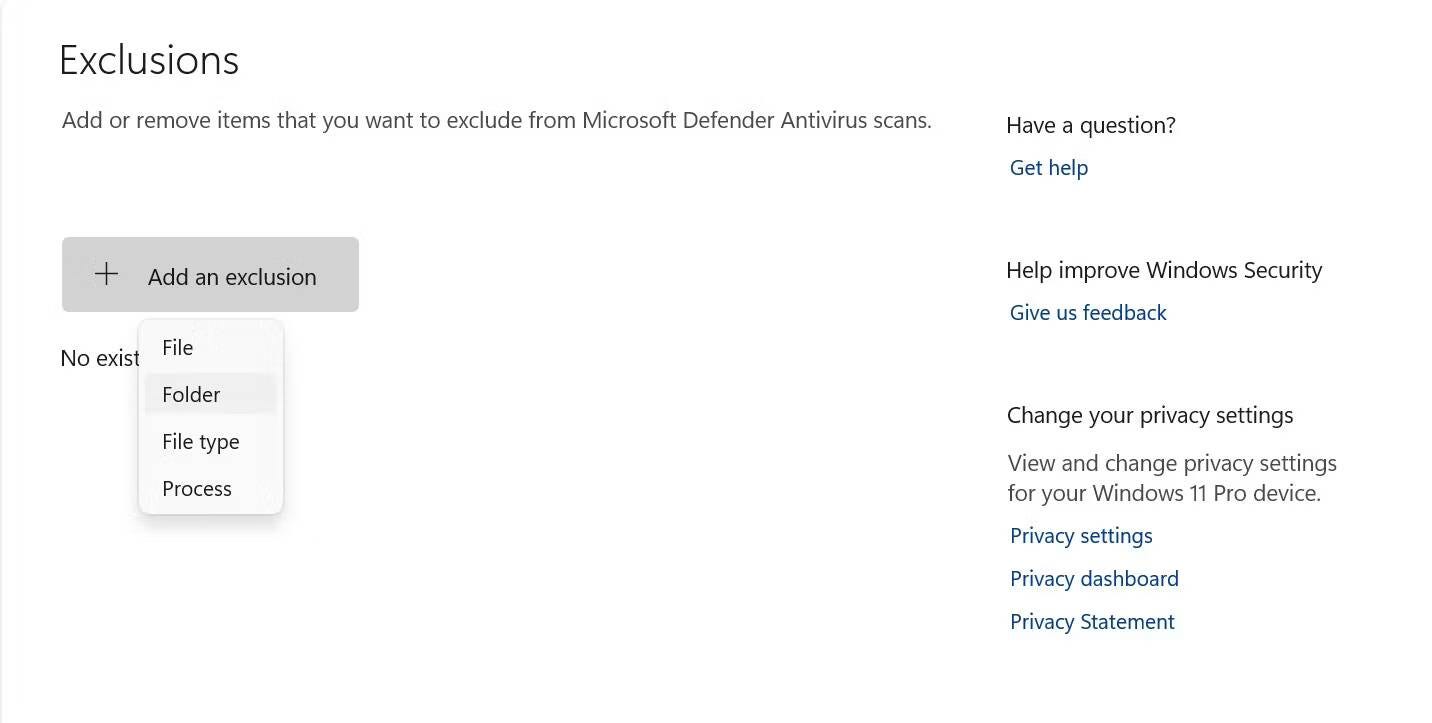
- 點擊“新增例外”,然後選擇“資料夾”。現在,找到您的資料夾並點擊“選擇資料夾”。
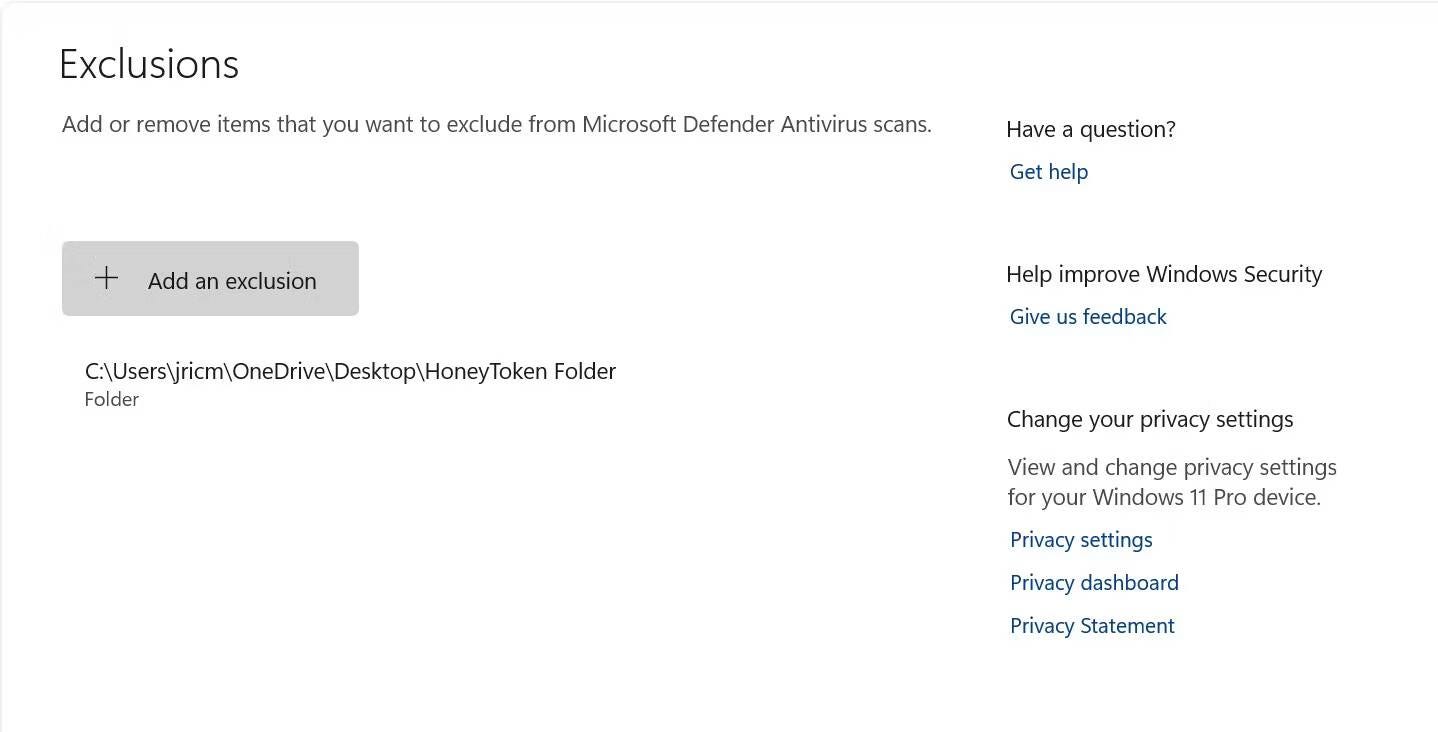
這應該可以防止你的文件被掃描,並防止 假陽性結果 您經常會從 Canary Mailer 那裡得到這些資訊。
如果檔案傳輸到另一台設備,Canary Tokens 還會運作嗎?
是的,只要造訪了追蹤 URL,您就會收到事件警報。對於大多數可用的令牌,開啟檔案的使用者使用的是 Windows、Linux、macOS、iOS 還是 Android 裝置並不重要。只要設備能夠瀏覽網頁,金絲雀令牌就應該有效。
雖然本指南主要介紹如何在 Windows 資料夾中使用 Canary 令牌,但它們的功能遠不止於此!您也可以將 Canary 令牌嵌入到其他文件(Word、Excel 和 PDF)、線上服務(Azure、Microsoft SQL Server、WireGuard 或 AWS)、電子郵件、特定 URL 甚至信用卡中。此外,該服務還提供進階版本,提供更多功能,可協助您保護整個網路的安全。您可以立即試用。 你該外包網路安全嗎?以下是其利弊。.