Gooligan惡意軟體攻擊針對Android設備,感染了超過一百萬個Google帳戶,目前感染數量仍在持續成長,每天約有13000萬個新帳戶被感染。此攻擊影響運行Android 4(Jelly Bean、KitKat)和Android 5(Lollipop)的裝置。
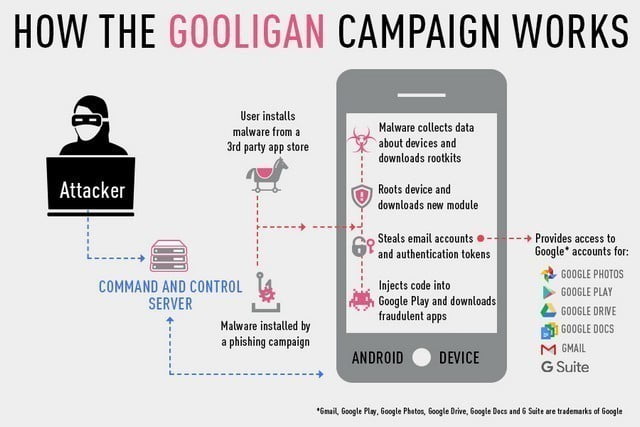
Gooligan 惡意軟體透過 Google Play 商店中的第三方應用程式以及包含惡意連結的攻擊訊息進行傳播。該惡意軟體依靠獲取您裝置的存取權限、取得必要的權限、竊取您的帳戶資料並在裝置上安裝其他軟體(其中一些軟體包含廣告內容)來牟利。至於該惡意軟體如何進入您的手機,方法非常明確,因為它依賴非官方應用程式商店中受感染的應用程式。一旦您安裝此應用程式,惡意軟體便會進入您的裝置。或者,也可以透過 Google 應用程式(例如 Google Play、Gmail、Google Photos、Google Docs、G Suite、Google Drive 和其他應用程式)進入您的裝置。
該軟體還會安裝各種可以竊取您的帳戶資訊的應用程序,以添加虛假的評級和評論來突出顯示這些應用程式。
你的帳號被駭了嗎?檢查起來很簡單。請繼續:
透過 Check Point 驗證您的帳戶:
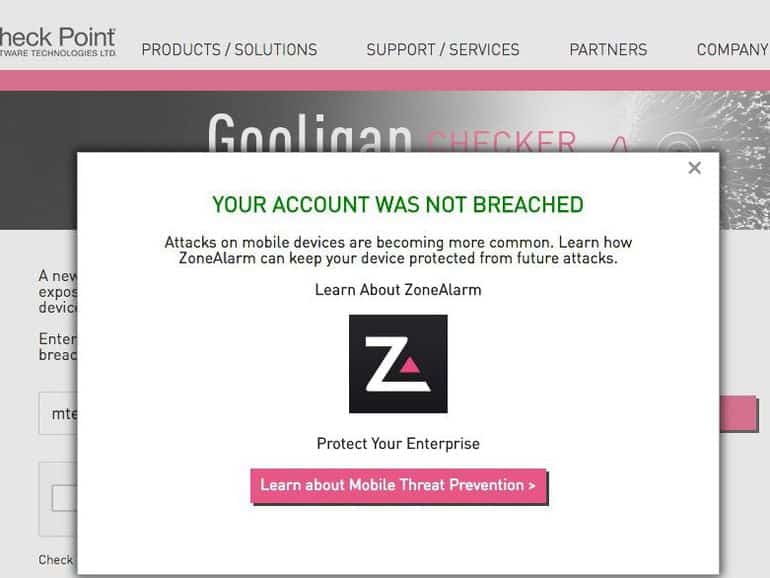
前往網站 Check Point 網站 然後輸入您的電子郵件並勾選手動驗證標記,然後點擊「檢查」。最終您將獲得結果,顯示您的Google帳戶是否已驗證。
如果您的 Google 帳號被駭客入侵,該怎麼辦:
如果您的 Google 帳戶遭到駭客入侵,您應該將手機恢復出廠設置,刪除 Android 裝置上的所有應用程式。您可以參考此主題。 清除 Android 裝置上個人資料的最佳方法然後只安裝乾淨的應用程序,並且不要忘記更改您的 Google 帳戶詳細資訊。