密碼是保護數位帳號的第一道防線,但你有沒有想過,它們有多容易被破解?創建安全且獨特的密碼並非只是一句建議,而是資料安全的關鍵。
為了確保密碼的有效性,我決定嘗試使用開源工具來破解密碼。我測試了三個不同的密碼,以了解常見攻擊的工作原理,並找出哪些因素可以使密碼更安全,避免被駭客攻擊。
在本文中,我分享了我的發現和實用技巧,以提高您的密碼安全性並確保您的資料安全。

快速連結
破解密碼是什麼意思?

當你在線上服務上建立帳戶時,提供者通常會(也希望如此)在其伺服器上加密你的登入資訊。這是透過一種演算法來產生一個碎片化”,這是一串由字母和數字組成的隨機字符串,與你的密碼獨一無二。當然,它實際上並非隨機的——它是一串非常特殊的字符,只有你使用的密碼才能生成——但在外行人看來,它看起來很亂。
將單字轉換為哈希值比將哈希值「解碼」回單字快得多,也容易得多。因此,當您設定密碼時,您登入的服務會將密碼進行雜湊處理,然後將結果儲存在其伺服器上。
如果指定的密碼檔案洩露,駭客會嘗試使用密碼破解技術來解密其內容。由於密碼加密比密碼解密速度更快,駭客會建立一個系統,將潛在的密碼作為輸入,使用與伺服器相同的方法對其進行加密,然後將結果與密碼資料庫進行比較。
如果潛在密碼的雜湊值與資料庫中的任何條目匹配,駭客就知道每個結果都匹配 可能的密碼 已經嘗試過了。
我該如何使用 HashCat 破解我的密碼
好的,讓我們開始破解你創建的一些密碼,看看有多容易。為此,我將使用 哈希貓它是一款免費且開源的密碼破解應用程序,任何人都可以使用。
在這些測試中,我將破解以下密碼:



- 123456123456 是一個經典密碼,也是網路安全的噩夢,它是世界上使用最廣泛的密碼。 北通 3 萬個帳戶使用了 123456 個密碼,其中 1.2 萬個用於保護公司帳戶。
- 蘇珊48!遵循大多數使用者建立安全密碼模式的密碼。這類密碼通常符合密碼安全的基本要求,但正如我們稍後將探討的,它包含一些可被利用的嚴重漏洞。
- t9^kJ$2q9a:密碼建立使用 Bitwarden 產生器它設定為使用大寫和小寫字母、符號和數字產生 10 個字元的密碼。
現在我們有了密碼,我用 MD5 加密了它們。如果密碼儲存在伺服器上的密碼檔案中,則密碼看起來如下:
- 123456: e10adc3949ba59abbe56e057f20f883e
- 蘇珊48!: df1ce7227606805745ee6cbc644ecbe4
- t9^kJ$2q9a: 450e4e0ad3ed8766cb2ba83081c0a625
現在,是時候將其分解了。
使用字典攻擊進行簡單破解
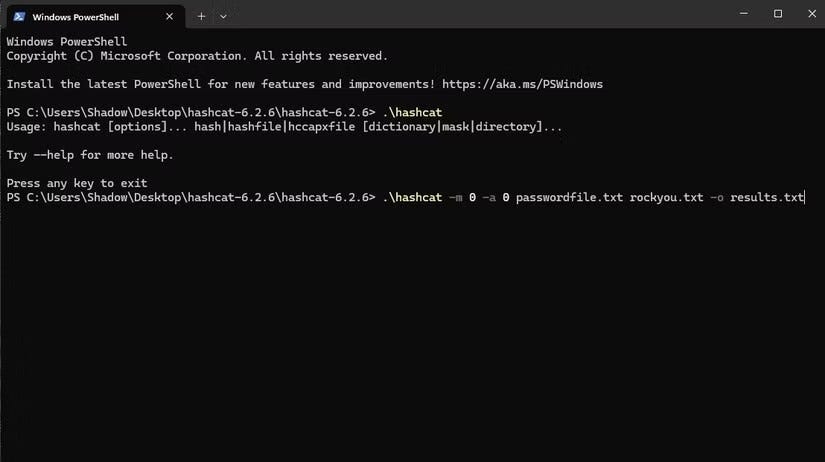
讓我們開始吧,讓我們行動起來。 字典攻擊這是攻擊密碼最常用的方法之一。攻擊過程很簡單,我會建立一個潛在密碼列表,然後使用 Hashcat 將它們轉換為 MD5 值,看看其中是否有符合上述三個條件的密碼。在本次實驗中,我使用了「rockyou.txt」檔案作為字典,這是史上最大的密碼外洩事件之一。
要開始破解過程,我首先進入 Hashcat 所在的資料夾,右鍵單擊空白處,然後按一下「在終端機中開啟」。現在,終端已開啟並設定為 Hashcat 目錄,我使用以下命令呼叫 Hashcat 應用程式:
.hashcat -m 0 -a0 密碼檔案TXT。 搖滾你TXT。 -o 結果TXT。它的作用如下:
- .hashcat Hashcat 調用。
- -m 0:指定我們將使用的加密。在本例中,我們將使用 MD5,在 Hashcat 幫助文件中列為 0。
- -a 0:指定我們要執行的攻擊。 Hashcat 文件將字典攻擊列為 0,因此我們在此處呼叫它。
- 密碼檔.txt rockyou.txt第一個檔案包含我們之前建立的三個加密密碼。第二個檔案是 Rockyou 的整個密碼資料庫。
- -o 結果.txt此變數指定我們將結果存放在何處。在我運行的命令中,它將洩漏的密碼放入名為“results”的 TXT 檔案中。
儘管rockyou檔案體積龐大,Hashcat仍能在六秒鐘內掃描完整內容。在結果文件中,Hashcat報告稱已破解密碼123456,但Susan和Bitwarden的密碼仍未被破解。這是因為密碼123456已被其他人在rockyou.txt檔案中使用,但Susan和Bitwarden的密碼並未被其他人使用,這意味著這些密碼足夠獨特,足以抵禦此攻擊。
使用暴力攻擊和掩碼執行更複雜的駭客攻擊。
字典攻擊是指有人從一大串密碼清單中選擇相同的密碼。這種攻擊快速簡便,但無法 密碼破解 在字典中找不到。因此,如果我們想真正測試我們的密碼,我們需要使用 暴力攻擊.
字典攻擊是獲取預定義列表並逐一轉換,而暴力攻擊則使用所有可能的組合進行相同的操作。它們實施起來更困難,耗時更長,但最終可以破解任何密碼。我們很快就會看到,這種攻擊有時可能需要很長時間。
這是我用來執行「真正」暴力攻擊的命令:
.hashcat -m 0 -a3 目標TXT。--增量 ?a?a?a?a?a?a?a?a?a?a -o 輸出TXT。該命令的作用如下:
- - 一個3此變數指定我們要執行的攻擊。 Hashcat 文件將暴力破解攻擊列為 3 種,因此我們在此呼叫它們。
- 目標.txt:包含我們想要破解的加密密碼的檔案。
- - 增量這告訴 Hashcat 嘗試所有長度為一個字元的密碼,然後是長度為兩個字元的密碼,然後是長度為三個字元的密碼,依此類推,直到我們得到解決方案。
- ? a? a? a? a? a? a? a? a? a這被稱為“掩碼”。掩碼讓我們告訴 Hashcat 在何處使用哪些字元。每個問號代表密碼中的一個字元位置,該字元指定我們在每個位置嘗試執行的操作。字母「a」代表大小寫字母、數字和符號,因此這個遮罩的意思是「在每個欄位中嘗試所有字元」。這是一個糟糕的掩碼,但我們稍後會好好利用它。
- -o 輸出.txt:此變數指定我們將結果保存在何處。我的命令將破解的密碼放入名為「output」的 TXT 檔案中。
即使有如此可怕的掩碼,密碼 123456 也在 15 秒內被破解。雖然它是最常見的密碼,但也是最弱的密碼之一。
密碼「Susan48!」好多了——我的電腦顯示盲破解需要四天。然而,有一個問題。還記得我說過Susan的密碼有一些關鍵缺陷嗎?最大的缺陷就是這個密碼的設計很容易被預測。
我們建立密碼時,通常會將特定的元素放在特定的位置。您可以想像一下,創建密碼的人是蘇珊。她最初嘗試使用“susan”,但被要求添加大寫字母和數字。為了更容易記住,她將首字母大寫,並在末尾添加了數字。然後,登入服務可能會要求輸入代碼,因此我們的密碼產生器會將其貼到末尾。
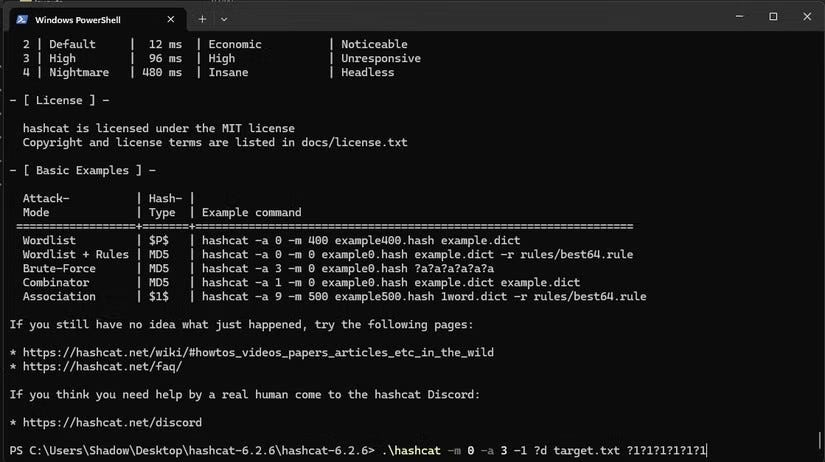
因此,我們可以使用掩碼來告訴 Hashcat 只在特定位置嘗試特定字符,以利用人們創建密碼時的可預測性。在這個遮罩中,「?u」表示在該位置僅使用大寫字母,「?l」表示僅使用小寫字母,「?a」表示任意字母:
.hashcat -m 0 -a3 -1 ?a 目標TXT。 ?你?a?a?a -o 輸出TXT。使用此掩碼,Hashcat 可以在三分十秒內破解密碼,比四天快得多。
Bitwarden 產生的密碼長度為 10 個字符,並且沒有任何可預測的模式,因此我必須在不使用任何掩碼的情況下進行暴力破解。不幸的是,當我使用 Hashcat 執行此操作時,它拋出了錯誤,提示可能的組合數超過了整數限制。 IT安全專家 Bitwarden 的密碼需要三年時間才能破解,所以這對我來說已經足夠了。
如何保護您的帳戶免於密碼駭客攻擊
那麼,我們能從中學到什麼呢?阻止我破解 Bitwarden 密碼的主要原因是它的長度(10 個字元)以及它的不可預測性。因此,在建立密碼時,請盡量使其盡可能長,並在整個密碼中包含符號、數字和大寫字母。這可以防止駭客使用遮罩來預測每個元素的位置,並使密碼更難破解。
你可能已經聽過一些關於密碼的古老說法,例如「使用字元組合」和「密碼越長越好」。希望你能明白為什麼人們推薦這些實用技巧——它們決定了密碼是否安全可靠。現在你可以查看 這些簡單的調整如何讓我的密碼更安全、更容易設置.