Twitter 一直以來都存在一些冒充問題。在早期,幾乎沒有什麼措施可以阻止用戶創建虛假的名人帳戶並傳播虛假訊息。從那時起,Twitter 就推出了藍色的「已驗證用戶」徽章,你可以在用戶姓名旁邊看到。這讓需要它的用戶不用擔心;任何有標籤的帳戶都是真實的,任何沒有標籤的「名人帳戶」都是假的,無論他們自稱是什麼。

這並不意味著人們不能再創建 Twitter 帳戶並冒充名人。然而,這確實意味著用戶會更加信任經過驗證的用戶發布的推文。這種信任正是駭客所覬覦的。如果駭客獲得了經過驗證的帳戶的訪問權限,他們就可以利用這種增強的信任來傳播惡意鏈接,而用戶會毫不猶豫地點擊這些鏈接。反過來,這意味著必須嚴格鎖定經過驗證的帳戶,以防止這種濫用。
快速連結
已驗證用戶安全性問題
當駭客入侵多家公司擁有的已驗證 Twitter 帳戶時,這個問題變得更加嚴重。他們將帳戶頭像和頭像更改為伊隆馬斯克。雖然駭客更改了帳戶名稱和徽標,但藍色勾號圖標仍然存在,讓人誤以為說話的人是伊隆馬斯克。該帳戶保留了原始的公司 Twitter 用戶名(如下圖所示,後綴為“@farahmenswear”),但乍一看,它似乎是埃隆馬斯克的個人帳戶。
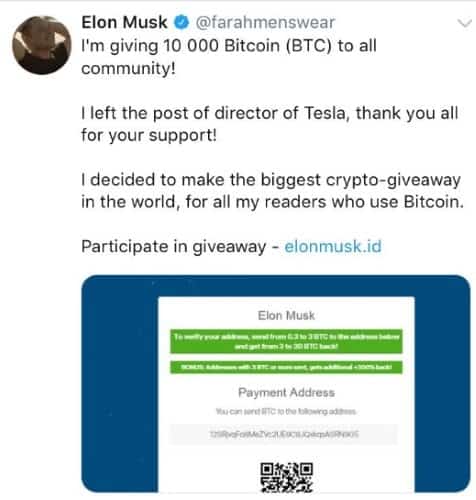
他們隨後在推特上宣布,馬斯克將辭去執行長一職,並因此捐贈10000枚比特幣。如果你想參與這筆交易,你必須向他發送比特幣來驗證你的地址。一旦他收到你發送的餘額,他會將你捐贈金額的十倍回饋給你。你最多可以捐贈3枚比特幣,目前價值約19000美元。
更糟的是,詐騙者可以掌握這些正在被 在 Twitter 上推廣這意味著,無論用戶是否關注被劫持的帳戶,這條推文都會出現在他們的時間線上。如果用戶沒有註意到推特帳號不一致,很容易就會誤以為這是伊隆馬斯克的真實推文。據信,在騙局關閉之前,詐騙者已經從該騙局中獲利18萬美元比特幣。
如何應對推文欺詐
正如我們上面所見,擁有「已驗證使用者」標籤並不一定意味著他們連結到的所有內容都是安全的。已驗證的帳戶可能被劫持並用於傳播惡意內容。同樣,已驗證的帳戶也可能被駭客入侵並偽裝成特定目標,然後被用來在 Twitter 上傳播惡意連結。即使是合法的已驗證用戶也可能被他人誘騙分享惡意連結!
瀏覽網路時,牢記一個騙局的基本原則總是好的:如果聽起來好得令人難以置信,那麼它很可能就是假的。在這種情況下,馬斯克退休後突然向隨機推特用戶贈送高達6萬美元的獎金,這或許不是你該效法的。
另外,如果您發現任何可疑訊息,請務必檢查 Twitter 用戶名。如果使用者名稱與使用者名稱不符,則是一個很大的警告訊號,表示存在問題。如果原始帳戶已被駭客入侵,您應該運用常識來避免惡意攻擊。
驗證誰已得到驗證
「已驗證使用者」勾選有助於防止使用者建立詐騙帳號。同時,它也促使用戶信任已驗證用戶發布的所有內容。這使得駭客有機可乘,可以接管已驗證帳戶並將其用作傳播惡意軟體的平台。但有一些方法可以更好地在線上管理這些帳戶。
你見過推特騙子嗎?他們騙人有多厲害?請在下方分享你的故事。