縮短連結有助於整理長連結並使其更易於共享,但它們會隱藏連結的真實目標,這可能會使您面臨安全風險。為了避免成為惡意軟體或網路釣魚詐騙的受害者,隨意點擊這些連結並非最佳選擇。幸運的是,有更安全、更有效的替代方案來保護您的隱私和資料。
在本指南中,我們將介紹一些最佳實踐和工具,幫助您在點擊短連結之前進行檢查,從而確保安全可靠的瀏覽體驗。了解如何檢查短鏈接,並保護自己免受潛在的在線威脅。

快速連結
為什麼縮短的連結是安全噩夢?
縮短連結最大的問題在於看似簡單:隱藏了真正的目的地。 Bitly 或 小網址它會隱藏您即將造訪的實際網址。這完全是網路安全的盲點,讓您完全依賴於寄件者的信任。
攻擊者利用了這種缺乏透明度的情況。他們可以將惡意網域隱藏在受信任的連結縮短服務後面,以進行網路釣魚攻擊。這是 駭客利用的無辜電子郵件習慣,他們用一個看似乾淨的連結引誘您,但該連結會將您引導至一個旨在竊取您的憑證的虛假登入頁面。
只需點擊一下,惡意軟體就會自動下載,在您不知情的情況下自動安裝到您的裝置上。您甚至不需要點擊惡意頁面上的任何內容。因此,了解如何 驗證下載檔案的完整性 在為時已晚之前。
更糟的是,詐騙者可以自訂縮短的鏈接,使其看起來更合法(例如,Bit.ly/courier-tracking-update)。這種社交工程策略利用了你的信任和緊迫感。縮短連結的便利性使其廣受歡迎,但也使其成為安全隱患;它們會促使你先點擊,然後再考慮。因此,在點擊縮短的連結之前務必仔細檢查,使用線上連結檢查工具,並在與任何陌生連結互動時格外小心,尤其是在連結附帶要求提供個人或財務資訊的情況下。
如何安全地打開縮短的鏈接
沒必要對遇到的每個短連結都抱持著僥倖心理。只要方法得當,你就能檢測這些鏈接,並在點擊之前驗證其目標地址。這個過程包含兩個基本步驟:首先,解碼短鏈接以找到鏈接的原始目標地址;然後檢查鏈接,確保其安全。
如何在點擊之前檢測縮短的鏈接
不要隨意點擊短鏈接,在打開鏈接之前務必驗證其真實目標。最好的方法是使用短連結偵測器,這是一種簡單的網路工具,可以顯示目標連結的完整位址。
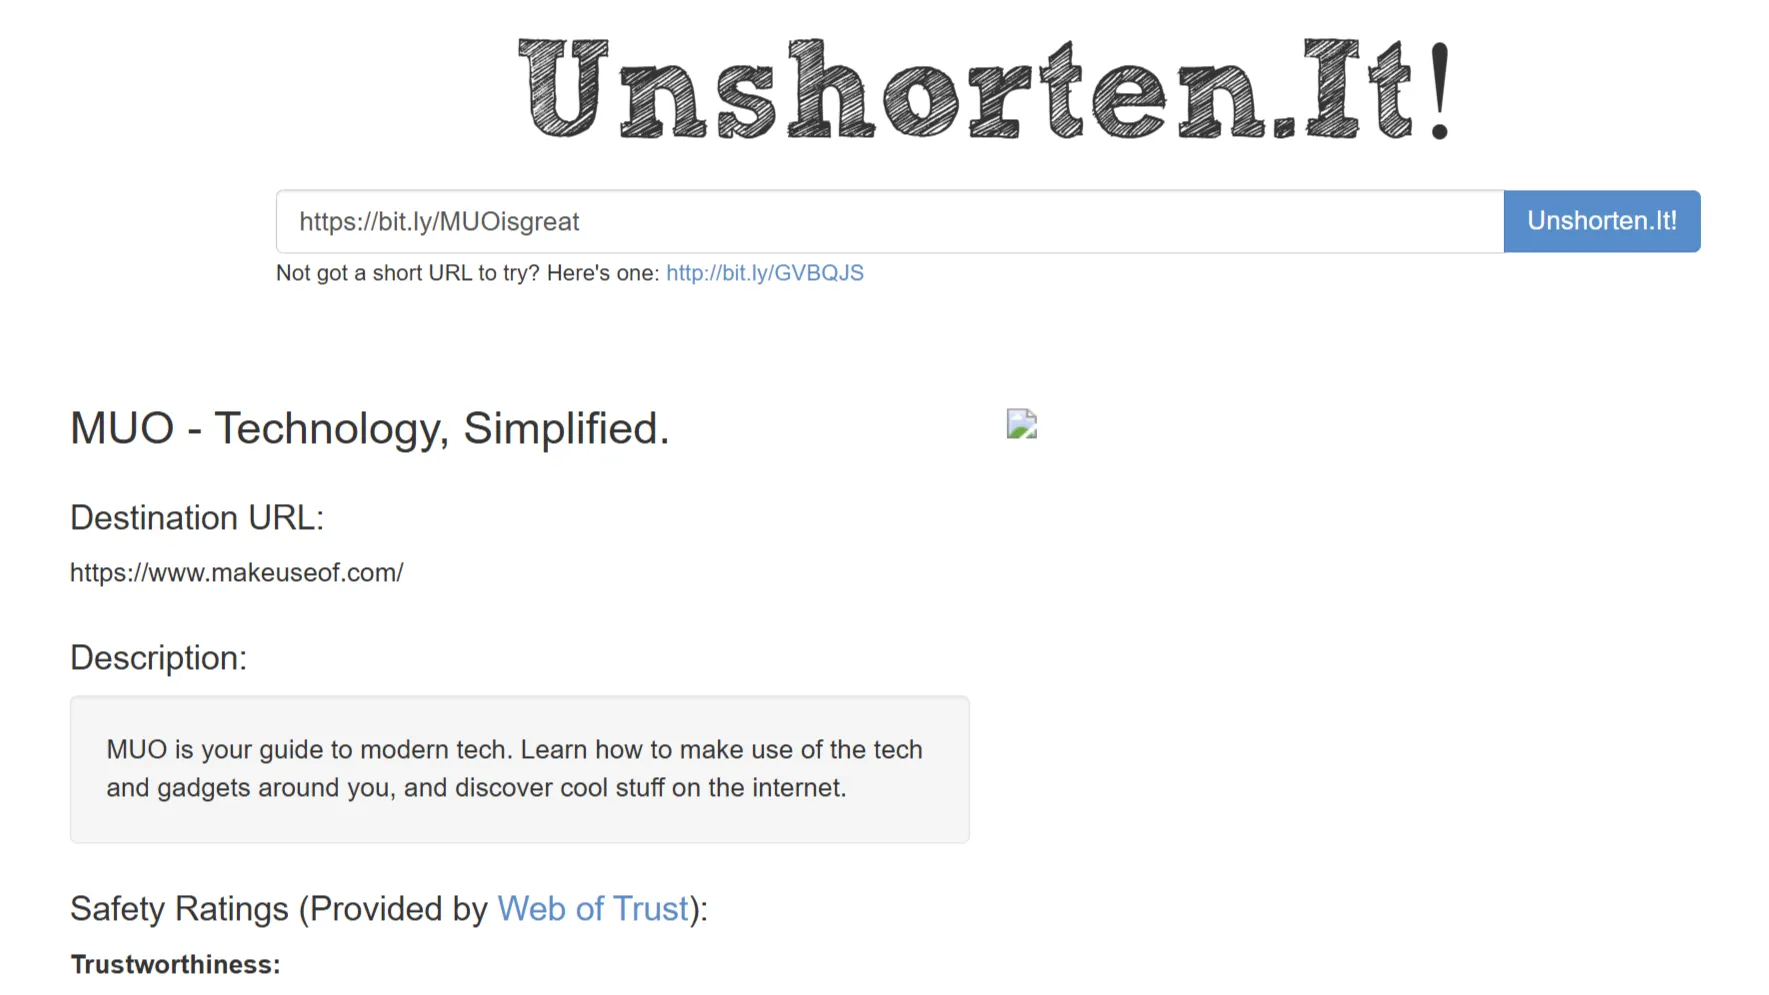
您所要做的就是複製短連結並將其貼到其中一個專門的網站,例如: 取消縮短.it أو 檢查短網址這些服務會自動追蹤重新導向過程並顯示最終 URL。這是一個快速簡便的步驟,無需您費心猜測點擊操作。



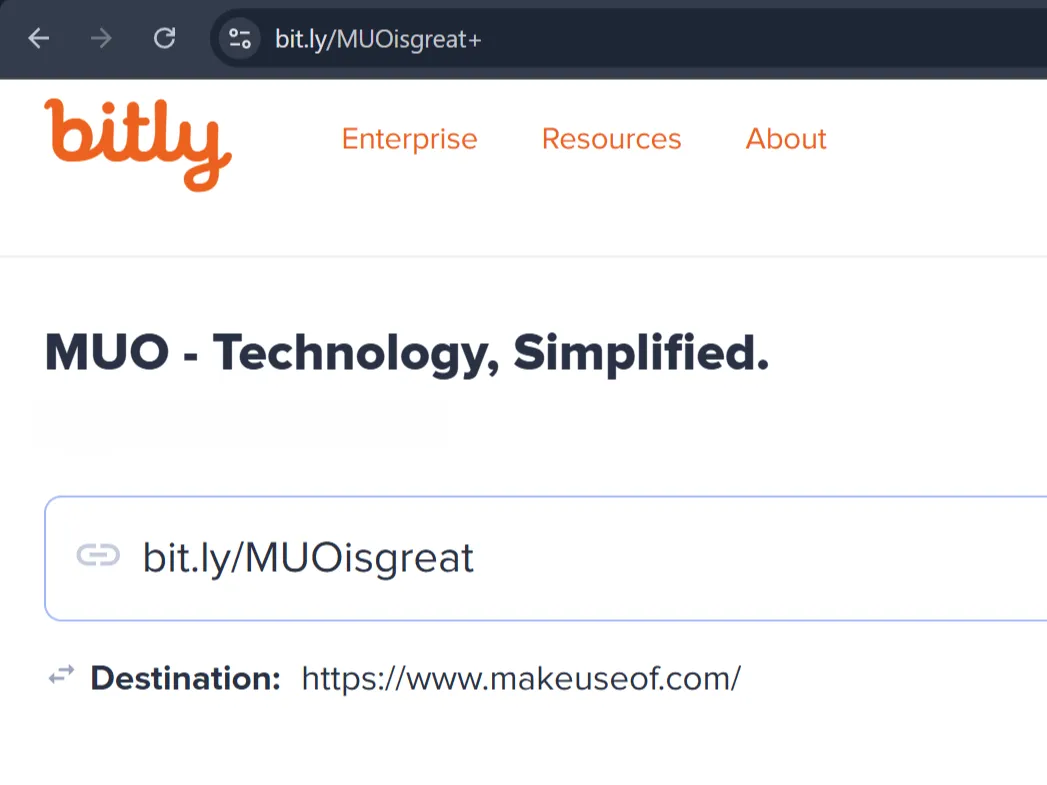
一些連結縮短器提供內建功能,無需點擊即可預覽目標地址。例如,使用 Bitly Links,您可以在連結末尾添加“+”符號以查看目標位址。 TinyURL 可讓您在縮短的連結前新增「preview.」以顯示安全的預覽頁面。這些快捷技巧可直接在您的瀏覽器中使用,無需外部工具。
看到完整的 URL 後,請仔細檢查。域名看起來合法嗎?聲稱用於包裹遞送的連結不應該指向陌生、不相關的網站。尋找那些明顯模仿真實域名的虛假域名,這是網路釣魚詐騙的典型手段。
另外,請檢查 URL 末尾是否有可疑的檔案副檔名,例如 .exe 或 .zip。試圖立即下載檔案的連結是一個危險信號,需要格外小心。
執行快速病毒掃描
即使擴充的 URL 看起來合法,也最好尋求其他意見。網站本身可能已被入侵。這時,線上安全掃描工具就派上用場了,它可以分析目標網頁是否有已知威脅。
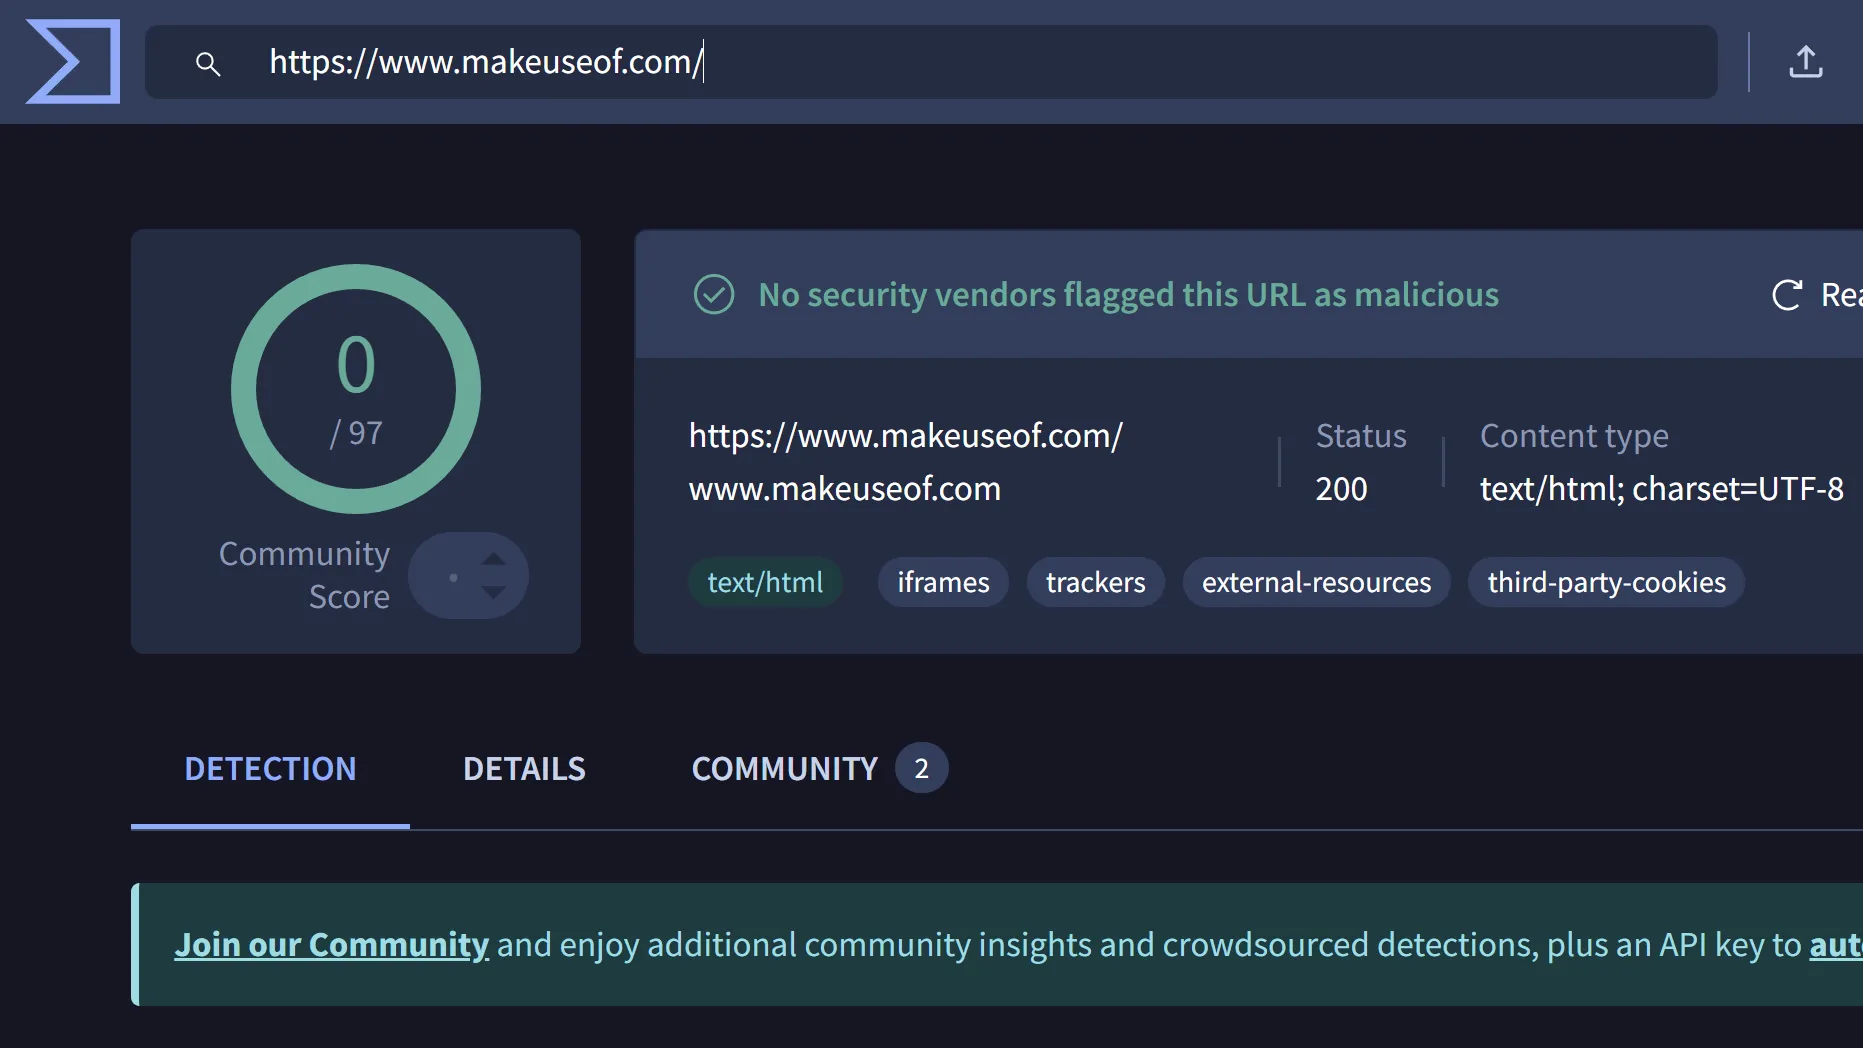
服務包括: VirusTotal و 空網址 它非常適合此目的。只需將完整的擴充 URL 貼到搜尋列中,它就會根據數十個防毒引擎和黑名單進行掃描。報告會顯示是否有任何安全供應商將該網站歸類為惡意網站。此過程可在幾秒鐘內為您提供全面的威脅評估。此步驟對於在打開連結之前進行掃描至關重要,尤其是透過電子郵件或社交媒體收到的鏈接,以確保您的裝置和資料免受潛在惡意軟體的侵害。
我學會如何立即發現危險訊號
隨著時間的推移,人們會對可疑連結產生第六感。這與其說是技術分析,不如說是模式識別,因為有些連結甚至在你複製和擴展之前就已經發出「危險」的警報了。
最大的危險信號是缺乏上下文。任何突然從朋友或隨機郵件中發送的短連結都會立即引起懷疑。如果郵件內容只是鏈接,或者像“快來看看!”這樣的普通內容,我會認定它是惡意的,除非有證據證明其並非惡意。尤其對於透過 Facebook Messenger 或 WhatsApp 等平台發送的鏈接,因為在這些平台上欺騙身份很容易。
多次重定向也是一個重要的危險訊號。如果您展開一個縮短的 URL,發現它在到達最終目標之前會經過多個不同的域名,這很可疑。合法網站很少需要多次重定向。詐騙者經常使用重定向來隱藏連結的真實目標,而真正的目標可能是釣魚網站或惡意軟體下載。
帶有奇怪查詢參數的 URL 應該會引起您的警惕。如果展開的連結顯示類似「?ref=mal123」的內容,或者在問號後包含隨機字串,則很可能是在追蹤您的點擊,甚至可能造成更嚴重的後果。這些參數可能被設計用於安裝追蹤器或用於惡意目的來唯一識別您的身分。
指向託管可執行檔的文件共享網站的連結尤其危險。如果縮短的連結指向 Dropbox、Google Drive 或類似提供 .exe、.zip 或 .bat 檔案的服務,則應假設它是惡意軟體。您應該格外小心,尤其是當文件聲稱是熱門程式或更新時。但如果您確實下載了可疑文件,則 恢復出廠設定之前可以嘗試的修復方法.
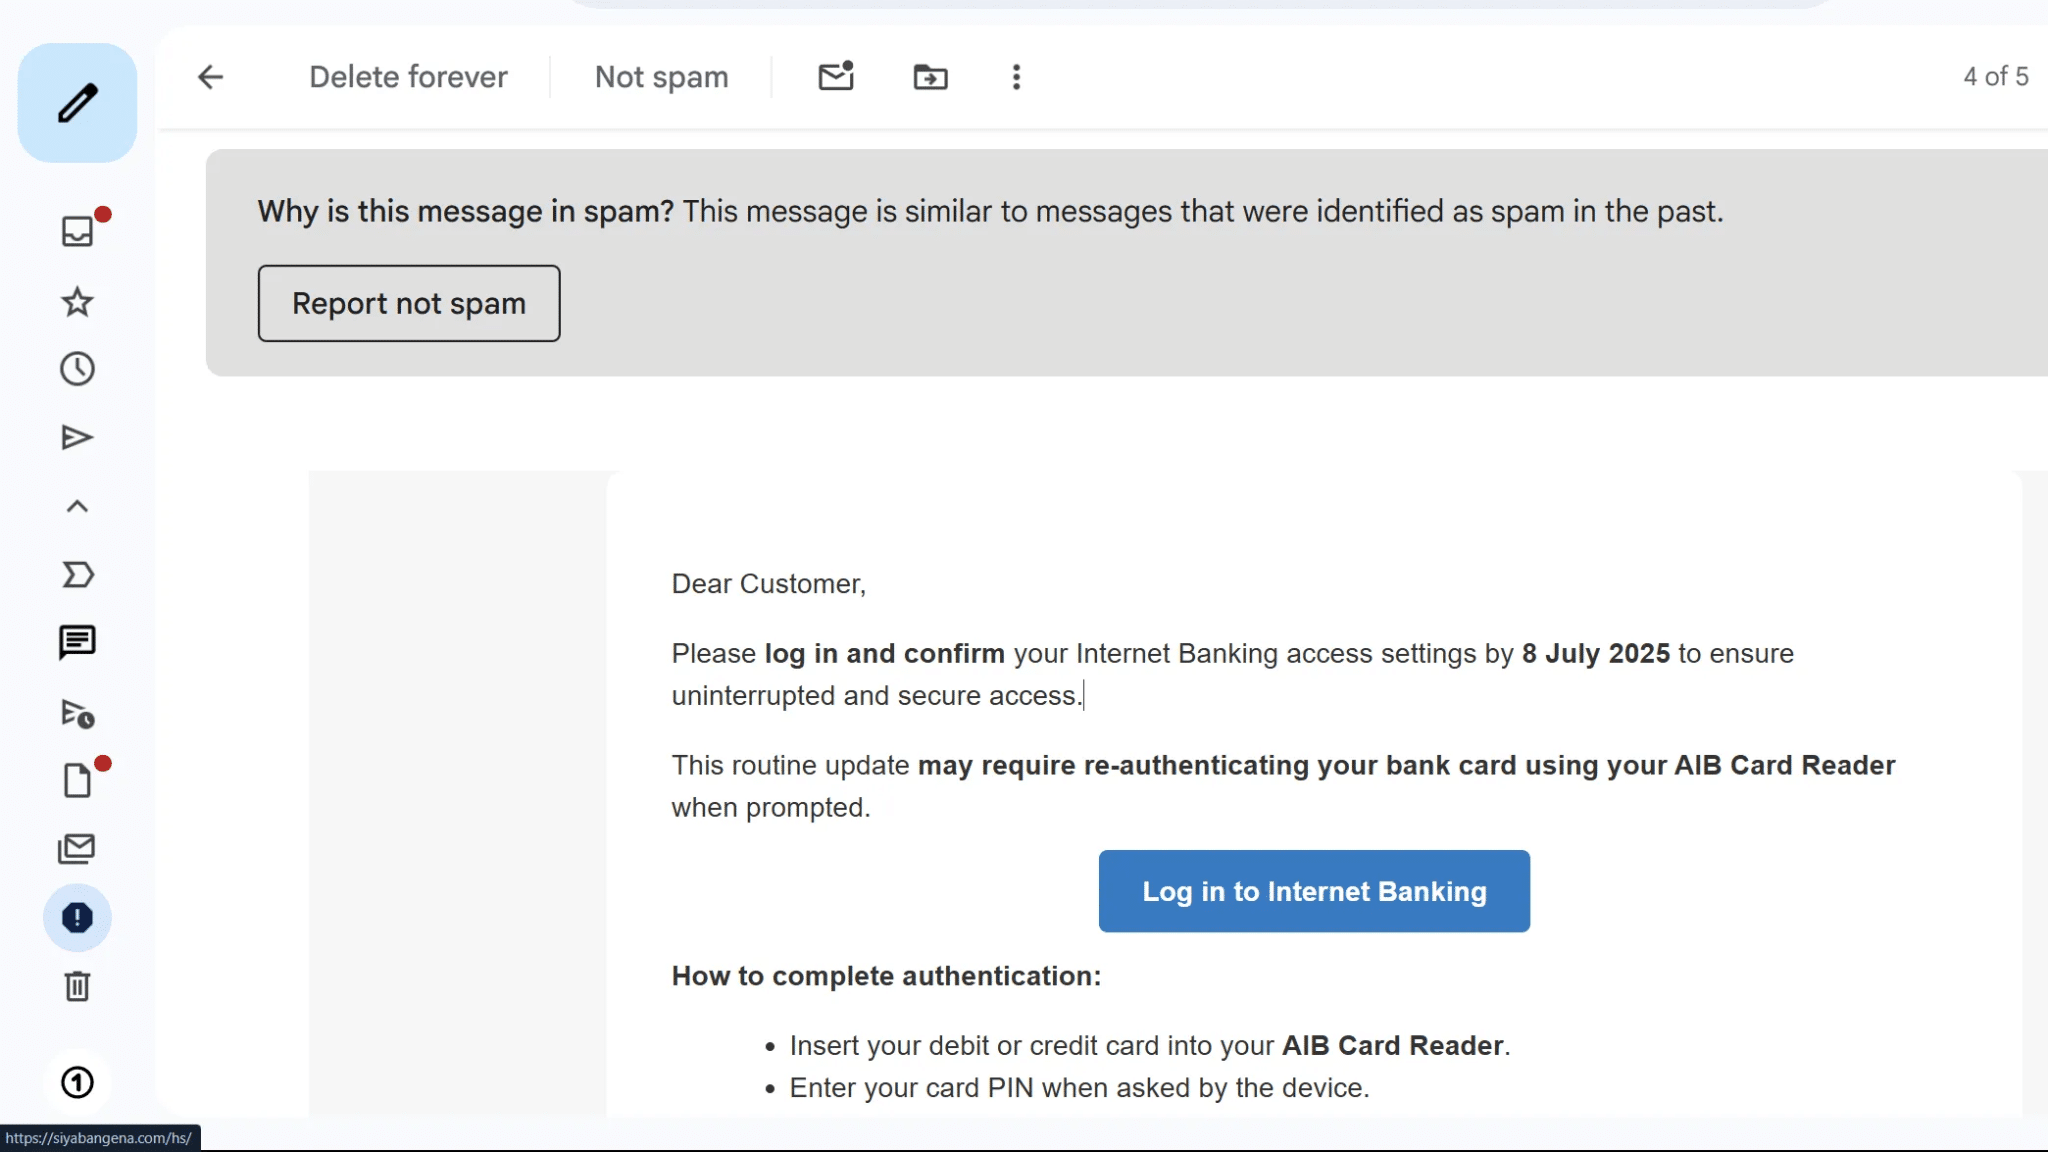
詐騙者總是利用緊迫感來牟利。任何要求立即採取行動並提供縮短連結的郵件都是典型的網路釣魚攻擊。您的銀行、網路服務供應商 (ISP) 或任何其他合法服務絕不會向您發送通用的 bit.ly 連結來解鎖您的帳戶或驗證付款。這種情況永遠不會發生。他們經常使用恐嚇手段,例如聲稱如果您不立即採取行動,您的帳戶將被暫停。
雖然許多人使用 連結縮短器 出於正當理由,請警惕來自官方來源的通用縮寫。合法公司幾乎總是會使用自己的品牌域名作為連結。如果電子郵件中出現聲稱來自微軟的 tinyurl 鏈接,則肯定存在問題。務必檢查寄件者的姓名和電子郵件地址,確保其真實性。詐騙者通常使用與合法公司地址相似但略有差異的電子郵件地址。