每次載入網頁時,許多網路技術都會隱形運作。雖然大多數匿名技術有助於提供網頁服務並保障您的安全,但一些不為人知的網路行為會讓您容易受到攻擊。
深度套件偵測 (DPI) 並非一般網路使用者每天都會談論的話題。然而,它卻會嚴重影響您的隱私。它用於分析通過網路的數據。雖然 DPI 可以提高安全性和網路效率,但它也可能被用來監視用戶的線上活動,從而危及他們的隱私。在本文中,我們將介紹如何保護自己免受深度套件偵測的風險,並提供維護數位安全的技巧和建議。查看 VPN 和代理商之間的差異:如何選擇最佳方案來保護您的線上隱私?

快速連結
什麼是深度包檢測(DPI)?
深度套件偵測 (DPI),也稱為封包嗅探,是一種在封包到達網路上指定檢查點時檢查其內容的方法。它類似於機場在登機前對您進行的安全檢查,只不過 DPI 針對的是資料包,以確保沒有惡意資料包進入或離開網路。
DPI 的工作原理是使用網路管理員或網際網路服務供應商設定的預定義規則。它不僅可以檢測惡意或違反規則的資料包,還可以像工具一樣識別資料包的來源應用程式或服務。 跟踪路由此外,DPI 還可以與過濾器配合使用,使其能夠識別和重定向來自特定線上服務或 IP 位址的網路流量。
DPI 是保護網路的非常有效的措施。由於其資料包追蹤功能,網路管理員經常將其用作入侵偵測系統,甚至是入侵防禦系統。一些組織也使用 DPI,允許員工攜帶自己的電腦上班,並透過 VPN 連接到公司伺服器,以防止間諜軟體、惡意軟體或蠕蟲的意外傳播。
由於它還可以與過濾器配合使用,因此網路管理員可以控制哪些應用程式可以透過其網路發送資料。此外,它還可以幫助更好地處理網路流量,優先處理來自高優先級應用程式的資料包,以確保順暢的連接。
最後但同樣重要的是,ISP 經常使用深度資料包檢測 (DPI) 來阻止攻擊者透過其網路發送惡意請求,並保護易受攻擊的設備(例如物聯網設備,這些設備不一定具備最佳的安全措施)。它還可以幫助 ISP 阻止試圖 DDoS 攻擊 在物聯網設備上並根據特定區域的資料庫組織網路內容。
深度包檢測 (DPI) 與傳統包過濾有何不同?
傳統的封包過濾或檢查技術僅檢查封包頭中的信息,包括目標IP位址、來源IP位址、連接埠號碼等資訊。
另一方面,DPI 讀取的元資料範圍更廣,包括與裝置處理的每個資料包相關的資料。這意味著 DPI 會從資料包頭及其攜帶的實際資料中獲得不同的細節。此外,DPI 還可以識別單個資料包的發送者和接收者,包括它們源自的應用程序,這是傳統的資料包過濾技術無法做到的。



這使得 DPI 成為更有效的網路封包過濾方法。 DPI 還可以發現隱藏在網路資料流中的威脅,並報告任何資料外洩、惡意軟體入侵或違反網路內容策略的企圖。查看 駭客如何攻擊 FTP 伺服器以及您可以採取什麼措施來阻止他們?
DPI 如何影響您的線上隱私?
儘管深度資料包偵測 (DPI) 的初衷是為了保護使用者免受網路威脅,但它卻以一種極具侵入性的方式實現這一目標。網路服務供應商 (ISP) 或公司經常使用這種過濾方法來阻止特定網站或內容進入其網路。
然而,當你考慮到深度資料包偵測 (DPI) 會檢查離開你電腦的每一個資料包時,它就會立刻變成一場隱私噩夢。有大量記錄顯示,DPI 被用於惡意目的,包括政府審查網路訊息,以及行銷或廣告,公司可以監控用戶行為,並將瀏覽數據或其他數據出售給行銷或廣告公司。
這裡主要擔心的是,DPI 可以識別特定資料包的接收者或發送者。這意味著,如果您的網路受到攻擊,或者您連接到一個惡意網絡,而該網路對在整個互聯網上傳輸的資料包使用 DPI,那麼您的網路很容易被追蹤。
這是遠離的另一個原因 公共 Wi-Fi 網路 除非你在一個值得信賴的地方。該列表被視為 我們的網路安全提示 也有助於保護您的家庭網路的安全。
如何保護自己免受深度資料包檢查
好消息是,您可以透過多種方式保護寶貴的資料包免受 DPI 入侵。雖然這需要一定的技術知識,但大多數 DPI 防護工具都包含詳盡的文件和工具工作原理說明。因此,如果您有時間,就能很好地保護自己免受 DPI 攻擊。
HTTPS 上的 DNS
DNS Over HTTPS(DoH)是一種安全措施,旨在防止 ISP 使用 DPI 監控其客戶並將該資料出售給行銷或廣告公司或任何其他對您的網路使用資料感興趣的公司。
使用 DoH,DNS 查詢和回應在透過 HTTP 或 HTTP/2 協定發送之前會被加密。這種加密可確保攻擊者無法偽造或以其他方式修改 DNS 流量——這是 DPI 的核心功能之一。此外,由於 DoH 會混淆名稱解析請求,您的 ISP 或任何竊聽您網路的人都將無法看到您的線上活動。
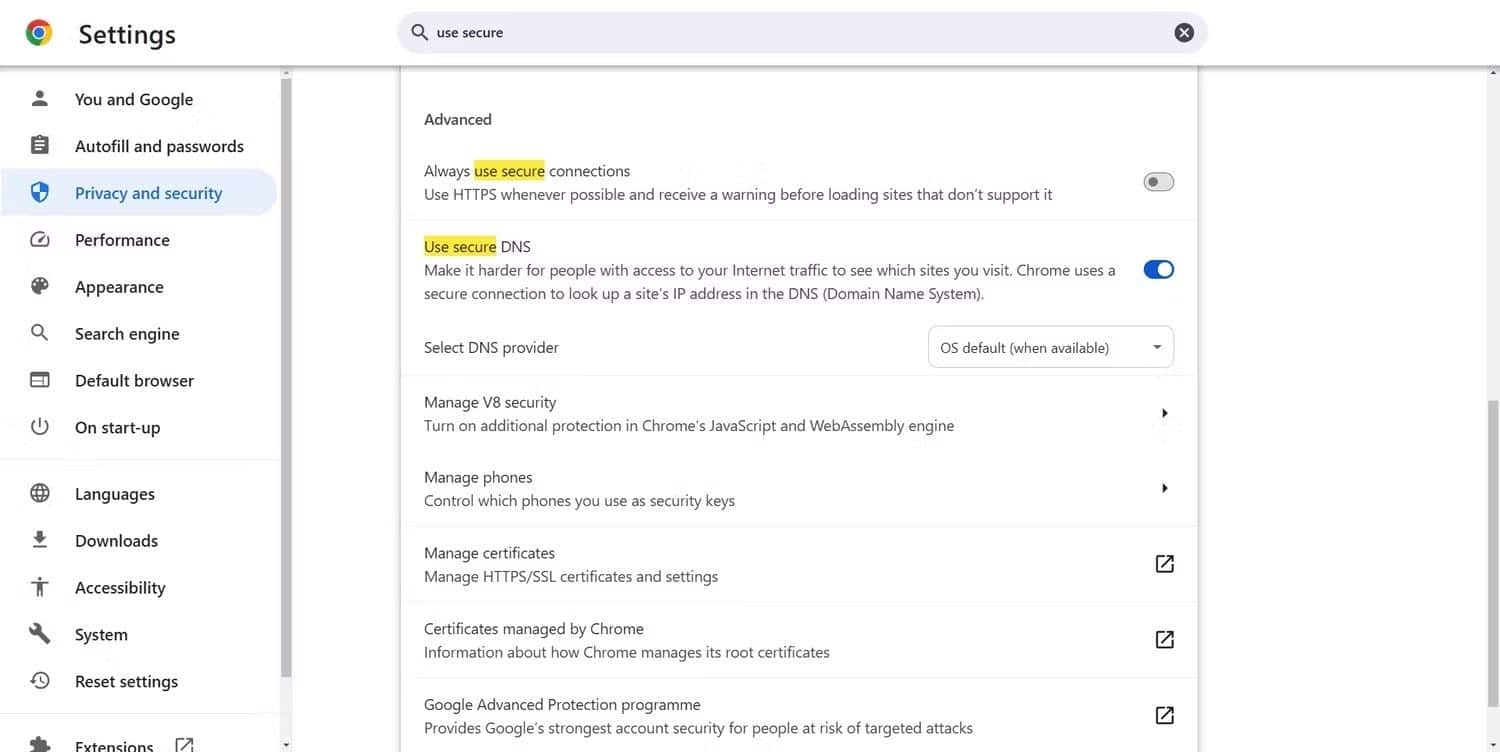
透過啟用安全 DNS 選項,它還可以在大多數流行的 Web 瀏覽器(包括 Chrome、Edge、Firefox 以及任何其他支援 Chromium 的瀏覽器)上輕鬆使用。您也可以在 Windows、Linux 或 macOS 上啟用它,只需更改電腦使用的 DNS 位址即可。您應該檢查 我們的 DNS 伺服器列表 如果您正在尋找選項,可以提高您的網路安全性。
然而,安全 DNS 和其他 DNS Over HTTPS 選項僅保護 DNS 請求,無法防禦其他形式的深度資料包偵測。
再見DPI
GoodByeDPI 是一款適用於 Windows 的免費開源 DPI 規避實用程式。只要您授予其電腦的管理權限,它就可以與 Windows 7、8、8.1、10 或 11 相容。它使用光分路器或連接埠鏡像處理 DPI 連接,從而透過更快地從目標位置回應來防止資料遺失。
它可以攔截被動和主動 DPI,並且應該可以在大多數 ISP 上正常工作,無需任何額外配置。但是,如果該工具的預設配置無法繞過 ISP 的 DPI,則頁面 再見DPI GitHub 上提供了有關如何解決該問題的有用指導。
欺騙DPI模擬
如果您使用的是 Linux 或 macOS,則可以改用 Spoof-DPI。與 GoodByeDPI 類似,Spoof-DPI 是一款簡單、輕量級的 DPI 攔截實用程序,開源且免費使用/下載。
根據您使用的是 Linux 還是 macOS,有幾種方法可以安裝該工具,如其 GitHub 頁面上所述。 欺騙DPI另外,請記住,Spoof-DPI 不會超出 HTTP 請求的 DPI,但它仍然為所有 HTTP 請求提供代理連線。它也不會解密任何 HTTPS 請求,因此不需要任何 SSL 憑證。
深度套件偵測 (DPI) 會在您不知情的情況下分析您的數據,從而對您的線上隱私構成威脅。為了保護自己,您可以使用加密工具,例如虛擬私人網路 (VPN) 和強加密應用程式。了解您所使用網路的隱私權政策和安全措施也至關重要。遵循這些提示,您可以降低風險並有效保護您的數位隱私。現在您可以查看 有效資料隱私解決方案的主要特點.