Google 日曆正遭受駭客攻擊,他們利用電子郵件欺騙手段竊取您的私人資訊。這項網路釣魚活動可能影響多達 500 億用戶,並可能洩露他們的個人敏感資訊。但您只需更改一項設定即可保護自己。

Google 日曆模擬攻擊是如何進行的?
Google 日曆釣魚活動最早是由網路安全專家於 Check Point軟件.
攻擊者會發送看似普通 Google 日曆邀請的邀請。為了使其看起來真實可信,他們會修改邀請的電子郵件地址,使其看起來像是來自目標用戶認識的合法公司或個人。大多數邀請看起來與普通的 Google 日曆邀請完全相同,但也有一些邀請使用了自訂格式。
邀請中的連結會將受害者帶到釣魚頁面,要求他們完成 虛假認證流程或分享個人識別資訊 (PII) 或公司訊息,在某些情況下,也會分享付款資訊。被盜資訊被用於金融欺詐,以及 信用卡詐欺、身分盜竊和其他詐欺活動。
在意識到 Google 的電子郵件掃描功能偵測到這些惡意日曆邀請後,攻擊者修改了攻擊活動,並開始使用 Google 表單和 Google 繪圖。透過發送帶有 Google 表單或繪圖連結的日曆邀請 (.ics) 文件,攻擊者得以繞過 Google 的安全檢查。
用戶打開 Google 表單後,系統會要求他們點擊另一個鏈接,該鏈接會引導用戶進入一個釣魚頁面,該頁面偽裝成一個虛假的 reCAPTCHA 頁面或技術支援頁面。
保護您的 Google 日曆帳戶免受電子郵件欺詐
Google 建議更改 Google 日曆中的「已知寄件者」設置,以防範網路釣魚和冒充攻擊。具體方法如下:
- 點擊圖標 設置 在 Google 日曆的右上角,點擊 設置.
- 在選單中,點擊 事件設定. 輕按 將邀請加入我的日曆 存取下拉式選單。
- 現在,點擊 僅當寄件者已知時.
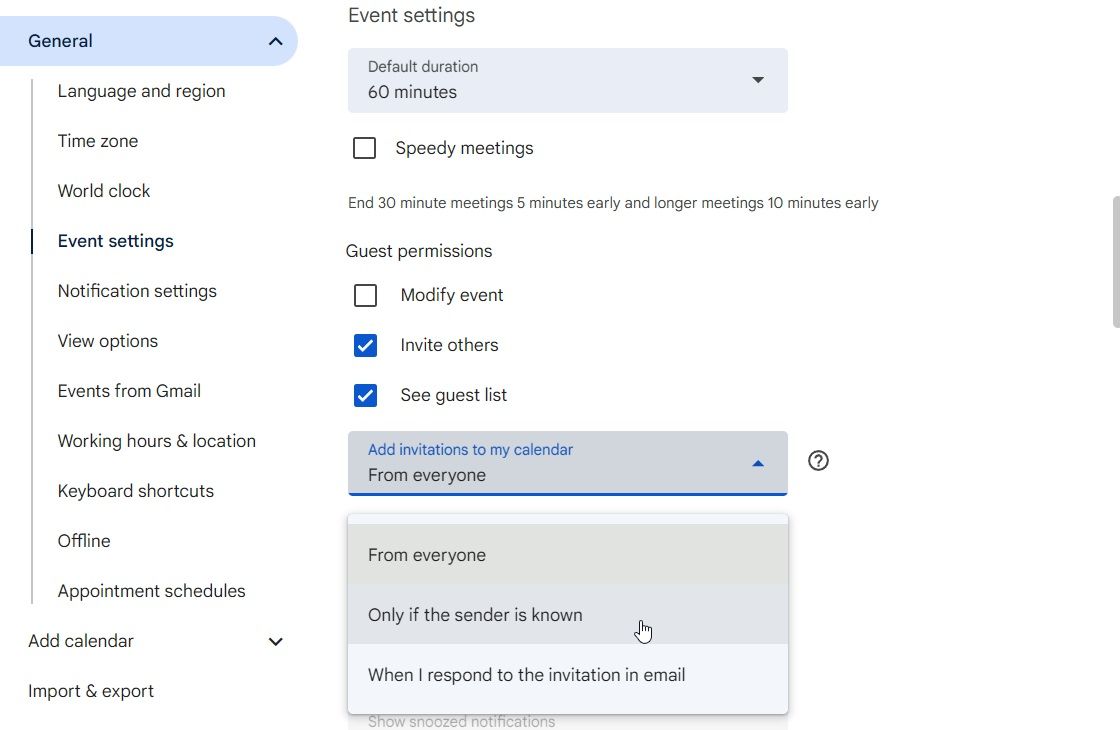
更改此設定將過濾新增至行事曆的所有邀請,以包含與您來自同一公司(使用相同網域名稱)的人員、您的聯絡人清單中的人員或您先前聯絡過的人員的邀請。當您收到不在您的清單中或之前未聯絡過的人員的邀請時,您也會收到提醒。
與所有網路釣魚攻擊一樣,如果您不認識寄件人,請避免點擊連結。即使您認識寄件人,也最好聯絡他們仔細確認,尤其是在邀請函是用於意外活動或會議的情況下。