如果你現在想選擇 VPN 服務商,面對琳瑯滿目的選擇,你很可能會感到不知所措。從參數上看,它們似乎都很出色;從終止開關和高級協定到龐大的伺服器網絡,有很多功能值得考慮。但我認為最重要的功能是多跳功能。

雖然單跳 VPN 會加密您的數據,但經驗豐富的觀察者仍然可以拼湊出資訊。 「多跳」表示您的資料或流量會依序透過多個伺服器進行路由。這樣就形成了一個鏈,任何單一伺服器都無法同時看到您的身分和目的地。 有些VPN我再也不會信任了。但就我目前仍在使用的功能而言,這項功能至關重要。
快速連結
「多跳」功能將身分與流量從頭到尾分開。
沒有哪個伺服器能夠掌握全部資訊。
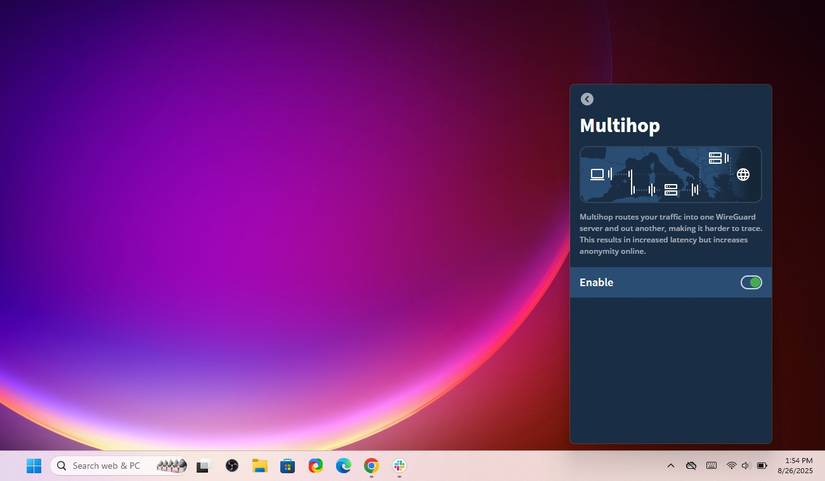
多跳 VPN 也稱為級聯 VPN 或雙 VPN。 結構上與 Tor 網路類似這是透過將連接路由到多個伺服器來實現的,因此沒有單一伺服器能夠看到來源位址和目標位址。這種設計對於保護匿名性至關重要,即使在 VPN 提供者或伺服器遭到入侵的極端情況下也是如此。
這與單跳 VPN 的設計不同,單跳 VPN 中單一伺服器可能同時記錄來源位址和目標位址。然而,這種威脅不僅限於駭客攻擊和安全漏洞。曾有 VPN 提供者被法律強制要求交出資訊的案例,而且多跳鏈路仍然可以掩蓋您的 IP 位址和活動。這是一種不完全依賴單一提供者的安全基礎設施。資訊在多個節點之間共享,而任何一個節點都無法掌握完整的上下文資訊。
我一直使用多跳 VPN 的原因之一是,它們不假定任何提供者都是可信任的。它們假定攻擊者可能會試圖跨網路連結流量。這些假設使得單跳 VPN 有嚴重缺陷。任何試圖追蹤雙跳 VPN 流量的觀察者都會得到碎片化的數據,甚至連時間模式都極難分析。這種 VPN 類型創建了一種分散式信任冗餘。
能夠從頭到尾監控交通流量的對手
分析元資料不需要破解加密。
網路入侵者分為多個層級。網路服務供應商 (ISP) 的流量日誌記錄是其中之一;而國家級監控則是一個更強大的對手。監控者並非總需要破解加密才能取得身分資訊,他們只需關聯時間資訊、分析資料包大小並監控流量模式即可。如果您使用的是單點 VPN,則幾乎無法抵禦這些攻擊者。
多跳VPN之所以能有效抵禦連結攻擊,是因為它使用地理位置和法律上相互獨立的伺服器來隔離入口和出口。一旦流量到達第二個伺服器,任何明顯的連結都會被原始IP位址掩蓋。這使得即使攻擊者控制了其中一個伺服器,也很難將流量與原始使用者關聯起來。在市面上可用的VPN配置中,多跳VPN有時是唯一能夠提供有效保護的方案。
服務提供者的選擇和伺服器的可靠性比以往任何時候都更加重要。
管轄權、基礎設施和法律風險
雖然多跳連線至關重要,但在選擇任何雙VPN服務商之前,還有更多需要考慮的因素。一些服務商透過連接同一司法管轄區內由其控制的兩台伺服器來實現此功能。從技術上講,您可以獲得多跳連接的優勢,但幾乎沒有任何法律或營運方面的保護。動態多跳設定(即伺服器在兩個服務商和獨立司法管轄區之間切換)則更為重要。



如果您的服務商伺服器位於「五眼聯盟」國家(澳洲、加拿大、紐西蘭、英國和美國),您更容易受到協同的法律或情報機構的攻擊。理想情況下,您的多跳配置應跨越多個司法管轄區,或允許您建立或定義跳轉點。這些配置可以增加駭客攻擊的難度。
基於以上幾點,有些VPN我信賴,有些則我寧願避免使用。我的個人偏好已列於下表:
| 供應商 | 多重跳躍的名稱 | 伺服器控制 | 提供者的司法管轄權 | 過境國家 | 用戶可控制公車線路選擇 | 動態或靜態 | 五眼聯盟曝光 |
|---|---|---|---|---|---|---|---|
| Mullvad | 多跳 | 一家供應商(專用伺服器)和高品質的租用伺服器 | 瑞典(歐盟/GDPR) | 49個國家 | 完成(選擇任意入口和出口) | 動態的 | لا |
| Obscura VPN + Mullvad | 雙方虛擬私人網路(VPN) | 獨立主持人 | Obscura:美國;Mullvad:瑞典 | 有意劃分司法管轄區 | 有限(Mullvad負責退出) | 固定幾何體 | Obscura總部位於美國。 |
| ProtonVPN | 安全核心 | 一家供應商(私有伺服器) | 瑞士 | 入境僅限冰島、瑞士或瑞典;出境由使用者自行選擇。 | 部分(出口靈活,入口固定) | 部分動態 | لا |
| NordVPN | 雙VPN | 一家供應商(私有伺服器) | 巴拿馬(母公司:荷蘭) | 靜態伺服器對 – 有限的國家群組 | 最低人數(僅限預先安排的配對) | 固定的 | 不(巴拿馬),但母公司位於荷蘭(與十四眼聯盟相鄰)。 |
| IVPN | 多跳 | 一家供應商(自託管伺服器)和高品質的租用伺服器 | طارق | 涉及多個國家;入境點和出境點必須位於不同的國家。 | 完整(即,入口/出口組合) | 動態的 | لا |
「多跳」功能現在是我選擇任何 VPN 的標準設定。
如果您選擇“多跳”選項,請注意,流量需要傳輸更長的距離,並且可能需要額外的加密,這可能會導致一些延遲。實際上,請求時間大約會增加 20 到 60 秒。
無論由此可能造成的延誤,這都是對這種額外安全和隱私保障的合理補償。因此, 我確保自己不會濫用 VPN 的方法之一 首先要選擇具有「多跳」功能的版本。